



Данные более 114 млн компаний и граждан США лежали открытыми в Сети

Данные более 114 млн компаний и граждан США лежали открытыми в Сети

Данные более 114 млн компаний и граждан США лежали открытыми в Сети

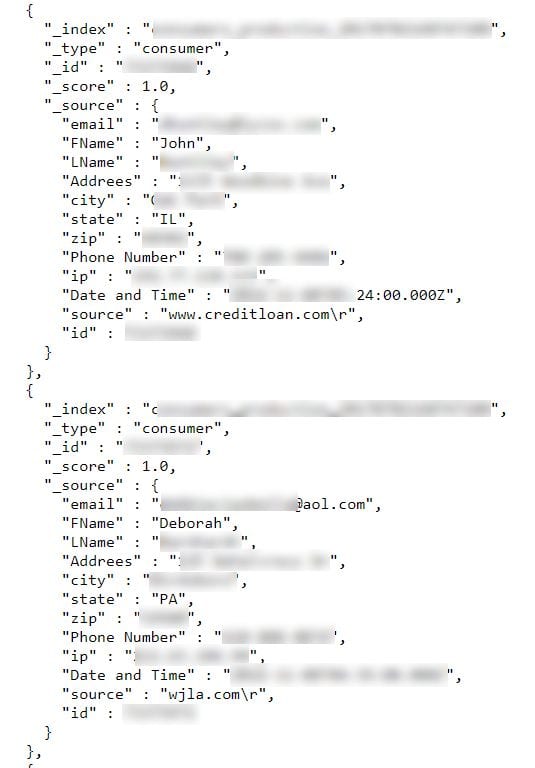
Огромная база данных, содержащая более 114 миллионов записей о гражданах и компаниях США была обнаружена в Сети совершенно открытой . Об этом сообщили эксперты эстонской компании HackenProof, которая специализируется на тестировании на проникновение.

Эту базу специалисты обнаружили благодаря специальному поисковику Shodan, который уже зарекомендовал себя в ИБ-сообществе в качестве отличного средства поиска уязвимостей и открытых для доступа данных.

В итоге исследователи HackenProof наткнулись на базу, содержащую персональные данные 56 934 021 граждан США. Среди этих данных были: полное имя, информация о работодателе, должность, физический адрес, адрес электронной почты, ZIP-код, номер телефона и IP-адрес.

«Та же база содержит более 25 миллионов записей об американских компаниях. Среди них следующие данные: имя компании, род ее деятельности, ZIP-код, географические координаты, переписной участок, номер телефона, веб-адрес, электронная почта, количество работников и многое другое», — говорится в блоге компании.

Безусловно, такими данными вполне могут заинтересоваться кибермошенники разной величины, так как это позволит им осуществлять более целенаправленные фишинговые атаки на сотрудников компаний.

В настоящее время доступ к базе уже закрыли.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru