



Специалисты CyberArk Labs обнаружили брешь в плагине Kibana

Специалисты CyberArk Labs обнаружили брешь в плагине Kibana

Специалисты CyberArk Labs обнаружили брешь в плагине Kibana

Специалистам CyberArk Labs удалось обнаружить уязвимость класса Local File Inclusion (LFI) в плагине Kibana для Elasticsearch. Бреши LFI позволяют атакующим получить данные из локального файла или выполнить его, это довольно распространенный способ взлома веб-приложений.

Обычно такого рода уязвимости используются для раскрытия конфиденциальной информации. Однако в некоторых случаях — например, в этом — этот вектор позволяет злоумышленникам выполнить код на сервере.

Обнаруженная CyberArk Labs уязвимость получила идентификатор CVE-2018-17246. В процессе ее поиска команда экспертов использовала инструмент Burp Suite от PortSwigger для прощупывания потенциальной поверхности атаки.

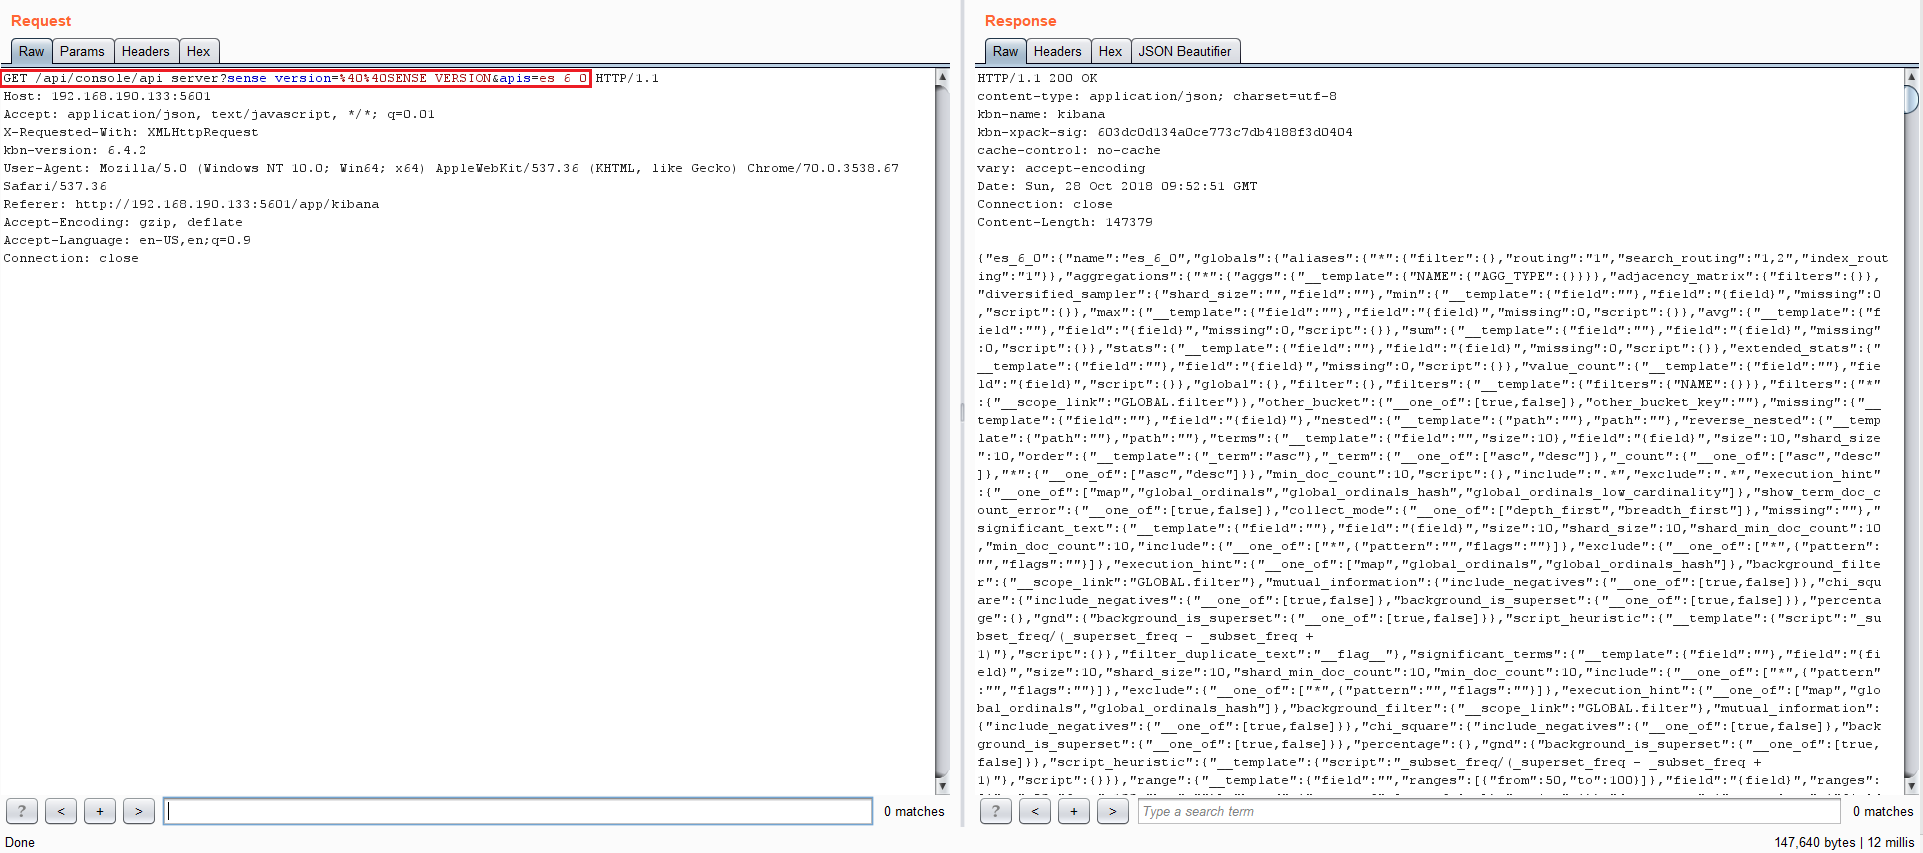
Среди горы информации эксперты обнаружили один HTTP-запрос, который привлек их внимание:

Запрос этот был интересен тем, что в нем содержалась отсылка к API консоли сервера. Исследователи поняли, что некоторыми функциями API можно манипулировать, или даже создать собственные функции.

Также специалистов заинтересовал кусок «es_6_0» — что это? Возможно, версия какого-либо программного обеспечения, которую можно пробить эксплойтом. Чтобы узнать это, эксперты начали слать множество запросов и смотреть, что они получают в ответ.

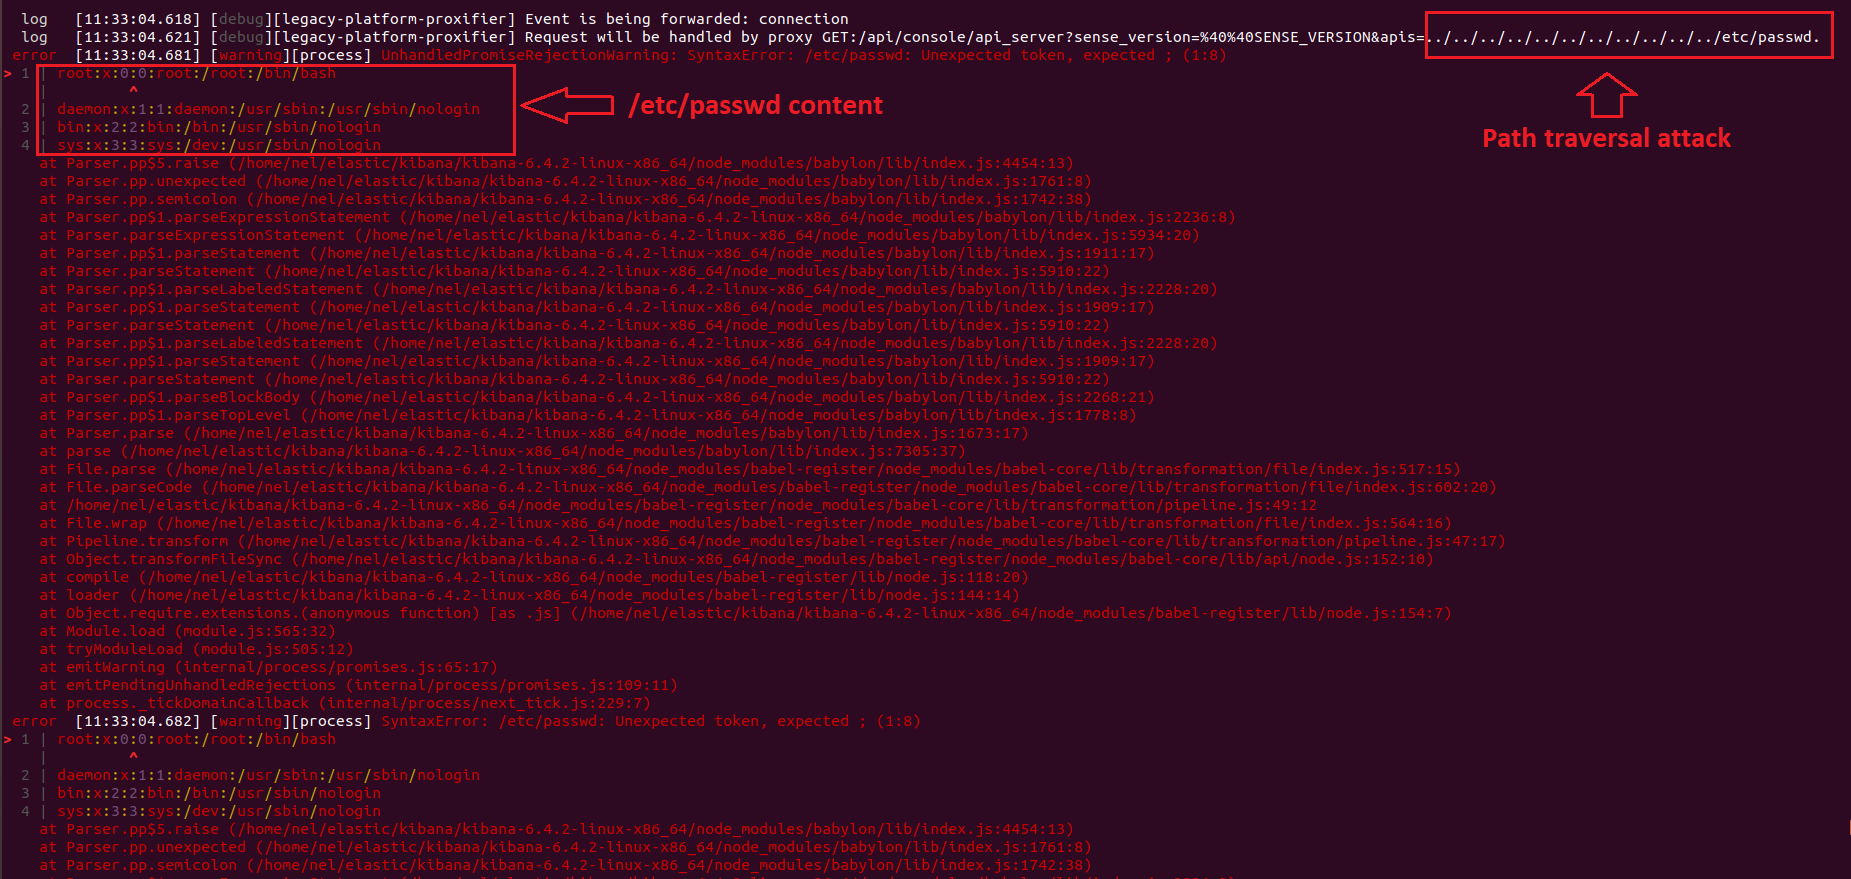
И тут один из запросов насторожил CyberArk Labs:

Так специалисты пришли к выводу, что они могут использовать атаку вида path traversal, чтобы получить доступ к некоторым локальным файлам системы.

CyberArk Labs передала разработчикам сведения об этой уязвимости, что позволило им быстро принять меры и выпустить патч.

С полным разбором этого бага можно ознакомиться в отчете CyberArk Labs по этой ссылке.

Подпишитесь на новости

Программист отсудил 1,2 млн рублей после увольнения из-за ИИ

Претензии к работе с нейросетями не помогли компании отстоять увольнение программиста. Суд в Подмосковье признал решение работодателя незаконным и взыскал в пользу сотрудника свыше 1,2 млн рублей среднего заработка за вынужденный прогул. Обвинить человека в злоупотреблении ИИ оказалось проще, чем правильно оформить дисциплинарные взыскания.

Об истории сообщил ТАСС, изучивший материалы суда. По версии программиста, конфликт начался после его отказа перейти на почасовую оплату в сентябре 2025 года.

Он утверждал, что его принуждали уволиться, провели пять служебных проверок и применили три дисциплинарных взыскания. Сотрудник также отметил, что его не ознакомили с должностной инструкцией и не полностью выплатили аванс.

Работодатель описывал ситуацию иначе: программист ненадлежащим образом выполнял обязанности и злоупотреблял использованием ИИ. В подтверждение компания ссылалась на аналитические отчёты. После беседы сотрудник отказался работать с личного ноутбука и уведомил о простое по вине работодателя.

Суд установил конкретное нарушение: компания проигнорировала письменные объяснения программиста, но при этом одним из оснований для выговора назвала их непредставление.

В итоге суд отменил дисциплинарные взыскания, изменил дату увольнения и его основание на уход по собственному желанию. Требования сотрудника удовлетворили частично.

Решение не означает, что суд разрешил любое использование ИИ на работе. В описанных материалах ключевым оказалось то, как работодатель обосновывал и оформлял наказания.

RSS: Новости на портале Anti-Malware.ru