


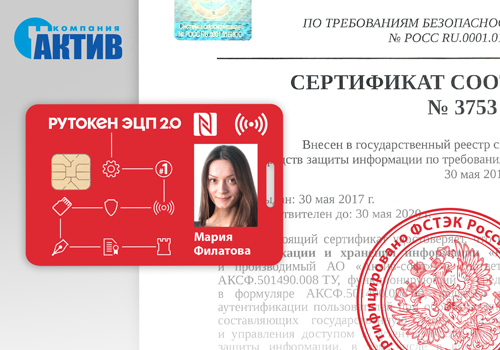

Смарт-карты Рутокен ЭЦП 2.0 сертифицированы ФСТЭК России

Смарт-карты Рутокен ЭЦП 2.0 сертифицированы ФСТЭК России

Смарт-карты Рутокен ЭЦП 2.0 сертифицированы ФСТЭК России

Компания «Актив», российский разработчик и производитель программно-аппаратных средств информационной безопасности, объявила о сертификации смарт-карт Рутокен ЭЦП 2.0 в составе ПАК Рутокен версии 4 во ФСТЭК России. Сертификат соответствия ФСТЭК № 3753 был переоформлен в октябре 2018 года.

Сертификат подтверждает, что программно-аппаратный комплекс «Рутокен», разработанный компанией «Актив», является программно-техническим средством аутентификации пользователей при обработке информации, не содержащей сведений, составляющих государственную тайну. ПАК «Рутокен» реализует функции аутентификации и управления доступом к аутентификационной информации и настройкам СЗИ, в том числе в виртуальной инфраструктуре.

Сертификация прошла в соответствии с требованиями технических условий и руководящих документов по четвертому уровню контроля отсутствия недекларированных возможностей (НДВ 4).

Обновленный сертификат теперь действителен для смарт-карт Рутокен ЭЦП 2.0. Напоминаем, что смарт-карты Рутокен ЭЦП 2.0 соответствуют требованиям ФСБ России к шифровальным (криптографическим) средствам класса КС1, КС2 и требованиям к средствам электронной подписи (сертификат №СФ/124-3499 ФСБ РФ).

Cмарт-карты Рутокен ЭЦП 2.0 могут использоваться для строгой двухфакторной аутентификации, криптографической защиты информации и для электронной подписи. Устройства поддерживают новые российские алгоритмы ГОСТ Р 34.10-2012, ГОСТ Р 34.11-2012 с длиной ключа 256 и 512 бит, а также схемы выработки сессионного ключа (RFC 7836). Устройства обеспечивают высокую скорость выполнения криптографических операций. Срок действия закрытых ключей и ключей электронной подписи составляет 3 года.

В 2018 году компания «Актив» успешно реализовала несколько крупных проектов по внедрению смарт-карт. Почему заказчики выбирают смарт-карты? Удобный формат, надежность и безопасность являются одними из основных преимуществ устройств. Одна смарт-карта объединяет в себе функциональность нескольких карт и пропусков. На смарт-карту можно нанести любую визуальную информацию (слова, иллюстрации). В ряде систем, где предусмотрен доступ в помещения, использование комбинированных смарт-карт удобнее, т.к. они лучше работают с ридерами.

«Благодаря продуманной политике сертификации решений нашей компании мы можем предложить корпоративному сектору смарт-карты Рутокен, сочетающие в себе широкие функциональные возможности и высокую степень безопасности. Смарт-карты Рутокен совместимы со всеми распространенными решениями на рынке информационной безопасности, также как и USB-токены семейства Рутокен ЭЦП. “На борту” устройств установлена собственная карточная операционная система Рутокен, включенная в единый реестр отечественного ПО», - говорит Дмитрий Горелов, коммерческий директор компании «Актив».

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru