



Процесс аутентификации с немецкими ID-картами можно скомпрометировать

Процесс аутентификации с немецкими ID-картами можно скомпрометировать

Процесс аутентификации с немецкими ID-картами можно скомпрометировать

Процесс аутентификации в различных веб-сервисах с помощью немецких удостоверений личности, оснащенных RFID-чипами, может быть скомпрометирован. В итоге злоумышленники могут подделать личность гражданина и изменить дату его рождения.

Выпускаемые с 2010 года немецкие удостоверения личности поставляются с чипами радиочастотной идентификации RFID (способ автоматической идентификации объектов, в котором посредством радиосигналов считываются или записываются данные, хранящиеся в так называемых транспондерах, или RFID-метках).

Эти чипы хранят информацию о владельце документа, например: имя, дата рождения и фотография. Если сам владелец пойдет на это, там же могут храниться и отпечатки пальцев.

Эти ID-карты вполне могут считывать машины, так что их можно использовать для путешествий в большинство стран Европы. Помимо этого, эти документы также могут помочь аутентифицироваться в различных государственных онлайн-сервисах.

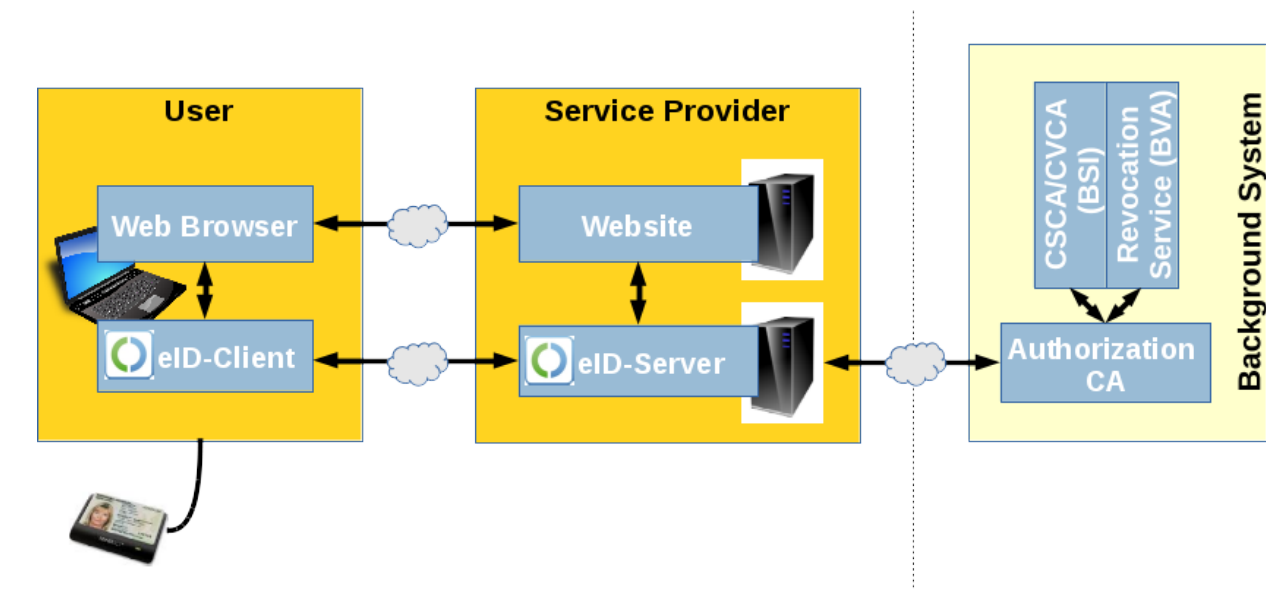
Такого рода аутентификация возможна при помощью картридера и специального eID-приложения, которое устанавливает контакт с чипом для валидации данных. Чтобы предотвратить подмену данных, сервер проверяет достоверность данных, а затем отправляет ответ.

Вольфганг Еттлингер, проводивший исследование уязвимостей для SEC Consult Vulnerability Lab, нашел способ обойти защиту сервера аутентификации, что позволяло заставить веб-приложение принять измененную информацию.

Уязвимость присутствует в Governikus Autent SDK, программном компоненте, который позволяет компаниям добавлять функцию идентификации по этим ID-картам на свои сайты. Еттлингер обнаружил способ подменить ответ сервера.

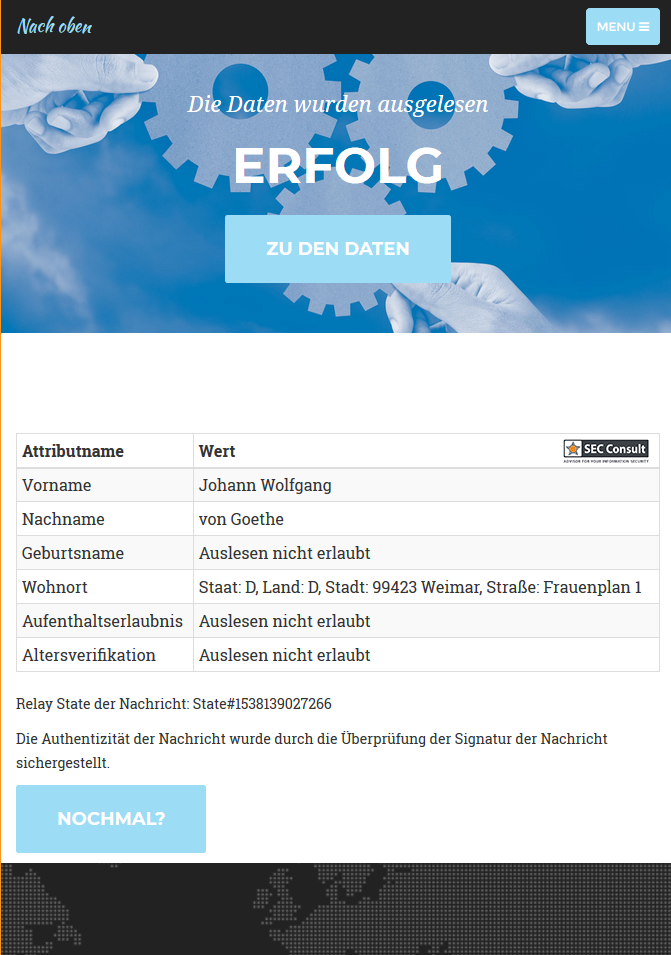
В результате исследователь прошел процесс аутентификации с чужим именем в демоверсии eID-клиента AusweisApp. Эксперт поменял имя владельца eID на «Johann Wolfgang von Goethe» и подставил свой адрес проживания.

Еттлингер также опубликовал короткое видео, в котором демонстрируется процесс обхода защиты и эксплуатации бреши:

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru