



Росгвардия теперь сможет разгонять митинги лазером

Росгвардия теперь сможет разгонять митинги лазером

Росгвардия теперь сможет разгонять митинги лазером

Росгвардия обзавелась новой техникой, которая поможет ей при желании разогнать толпу. Сообщается, что структура закупила специальные автомобили марки «Газель», в которых дополнительно установлена система комплексного нелетального воздействия (СКВН), состоящего из лазерных излучателей.

Весь комплекс антимитинговых мер обошелся Росгвардии в 65,2 миллионов рублей. Эту информацию поведало издание «Открытые медиа». С соответствующим документом можно ознакомиться на сайте госзакупок.

Толпу протестующих теперь смогут разгонять звуком и светом. Звуковой метод обеспечивает «акустическое давление» на расстоянии 10 метров в 135 дБ (по мощности можно сравнить со звуком взлетающего самолета).

А в случае светового воздействия установка может сгенерировать поток, который ослепит человека на какое-то время.

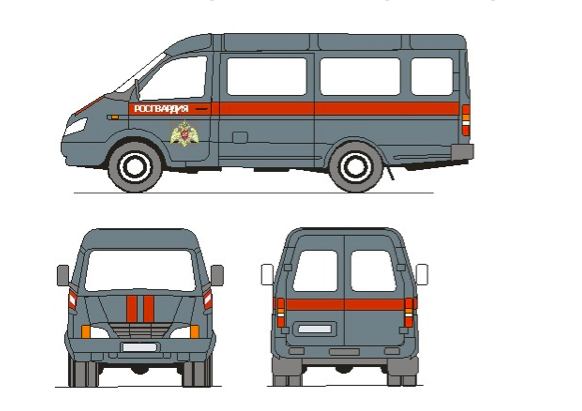
Такие системы будут установлены на обычные автомобили марки «Газель», которые будут окрашены в серый цвет с красной полосой:

Получить новое антимитинговое оборудование Росгвардия сможет до конца этого месяца.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru