



Microsoft Edge теперь может использовать биометрию для аутентификации

Microsoft Edge теперь может использовать биометрию для аутентификации

Microsoft Edge теперь может использовать биометрию для аутентификации

Microsoft анонсировала новые возможности — теперь пользователи браузера Edge могут зайти в свои аккаунты на основных сайтах корпорации без использования пароля. Дело в том, что в версии Windows 10 1809 у браузера реализована поддержка WebAuthn — стандарта W3C, который освобождает от использования пароля для входа в учетную запись.

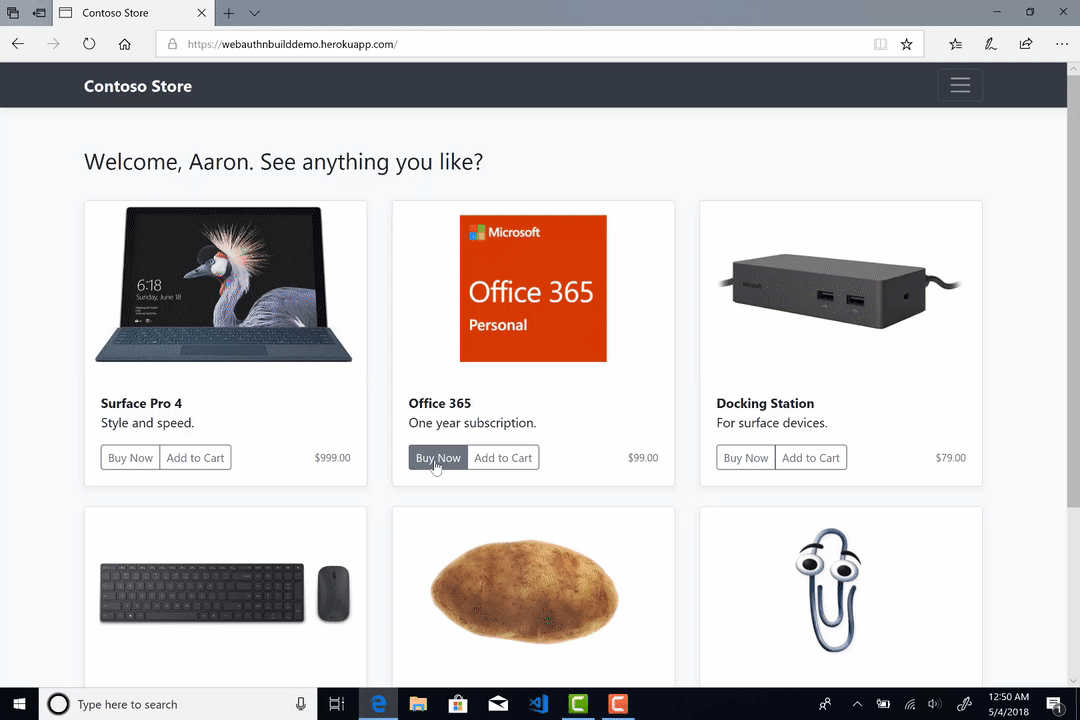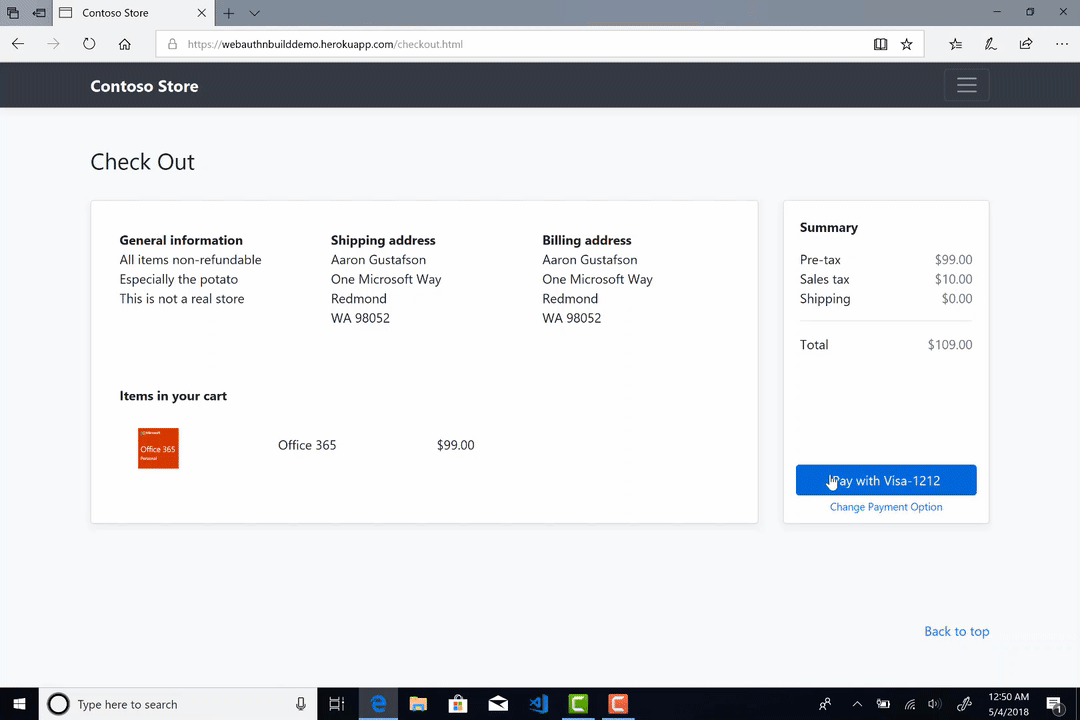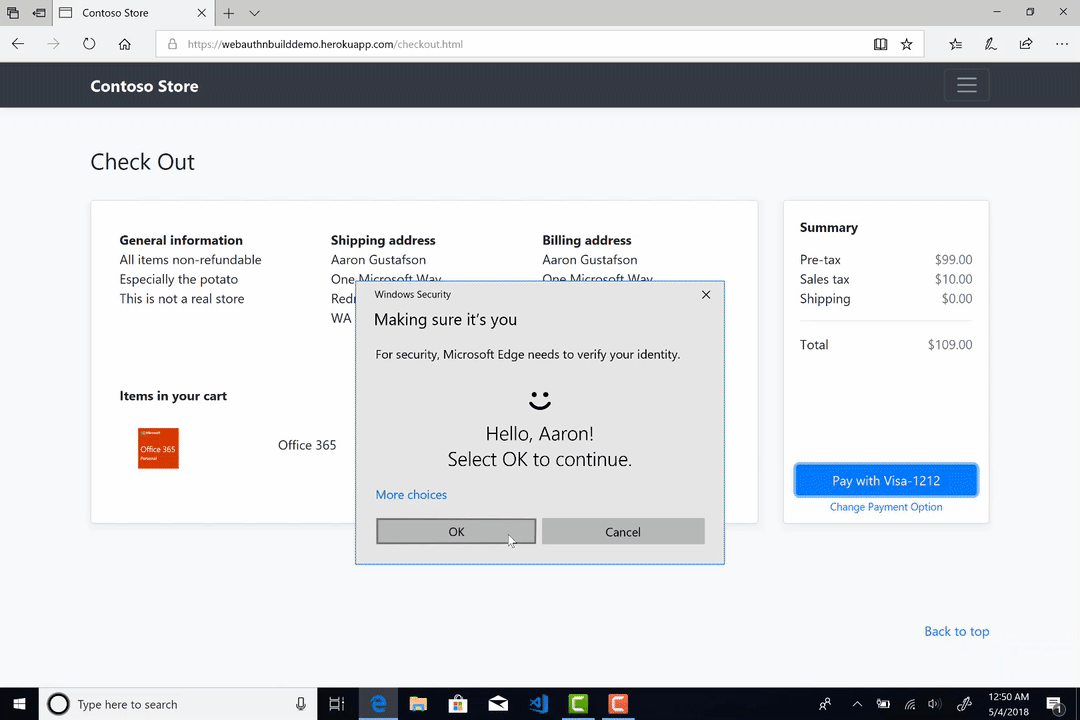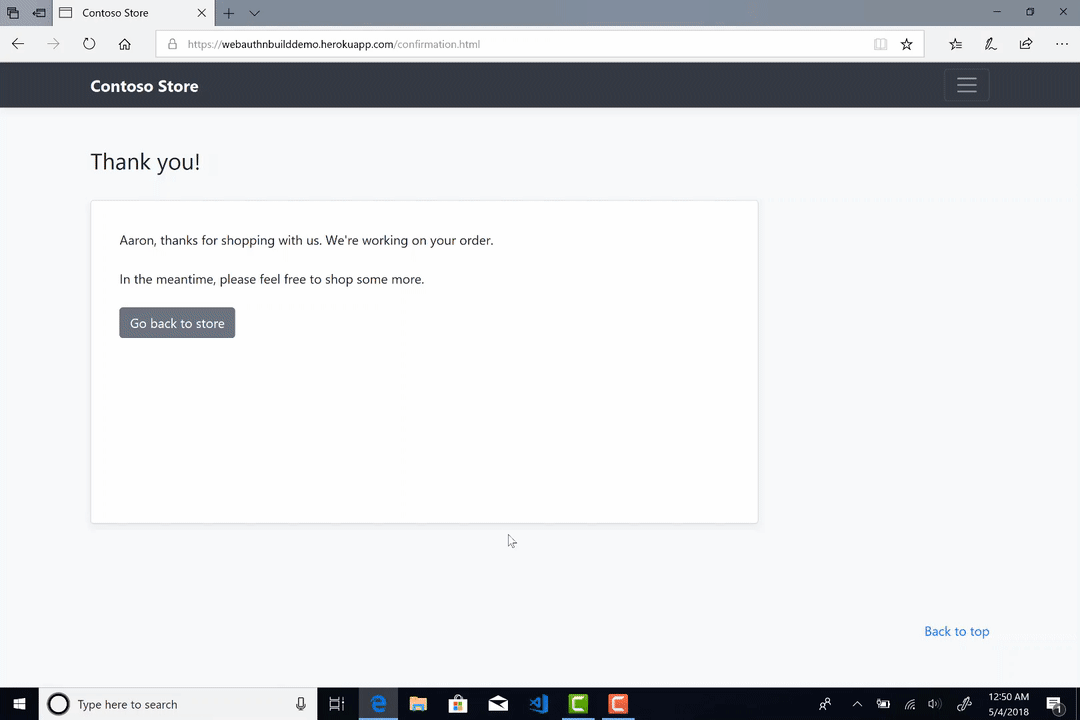
WebAuthn обеспечивает возможность аутентификации при помощи биометрических данных. Например, это может быть сканирование отпечатка пальца или лица системой Windows Hello.

Для пользователей Windows это значит, что они смогут использовать Windows Hello для входа в приложения или на сайты, принадлежащие корпорации Microsoft. Также для этого могут использоваться ключи безопасности FIDO2.

Преимущества такого метода очевидны — во-первых, пользователей будет сложнее атаковать фишинговой схемой, во-вторых, им не придется больше постоянно вводить имя пользователя и пароль.

Таким образом, юзеры получат возможность использовать биометрию для аутентификации в следующих сервисах: Outlook.com, Office 365, Skype, OneDrive, Cortana, Microsoft Edge, Xbox Live, Mixer, Microsoft Store, Bing и MSN.

Чтобы использовать вышеописанные возможности, пользователи должны зайти в браузере Edge на свою страницу аккаунта Microsoft. После этого нужно выбрать «Безопасность» > «Больше настроек безопасности». Там будут инструкции для настройки ключа безопасности.

Как работает такая аутентификация в деле можно посмотреть на картинке ниже:

Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru