



Старые версии macOS и iOS содержат баг, позволяющий подделать домены

Старые версии macOS и iOS содержат баг, позволяющий подделать домены

Старые версии macOS и iOS содержат баг, позволяющий подделать домены

Исследователь из Tencent Security Xuanwu Lab описал интересный баг, который встречается в прошлых версиях операционных систем от Apple. Этот недочет позволяет злоумышленнику замаскировать вредоносный сайт под ресурс, в доменном имени которого присутствует латинская буква «d».

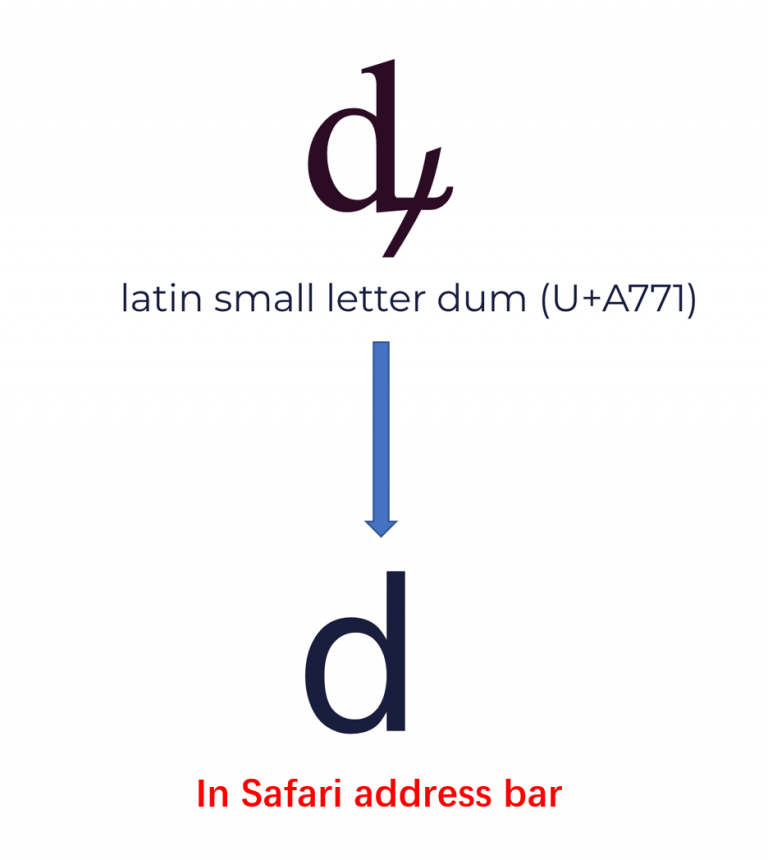
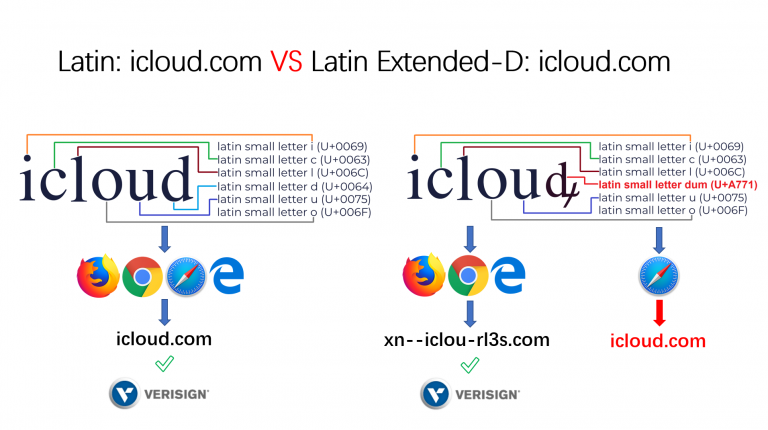
Уязвимость получила идентификатор CVE-2018-4277, она завязана на схожести латинской буквы dum (U+A771) с маленькой буквой D (U+0064). Согласно стандарту Unicode у (U+A771) должен быть небольшой апостроф после d, но в продуктах Apple он просто игнорируется.

Чтобы доказать наличие вектора атаки, эксперт зарегистрировал доменное имя icloud.com (последняя буква d на самом деле являлась U+A771). После этого специалист зарегистрировал SSL-сертификат, так его метод станет еще более правдоподобен.

«На данном этапе мы видим, что весь процесс спуфинга вполне реален. Следовательно, атакующий может подделать все домены, содержащие букву ‘d’», — пишет исследователь.

Эксперт приводит список популярных ресурсов, содержащих в доменном имени эту букву:

  • linkedin.com
  • baidu.com
  • jd.com
  • adobe.com
  • wordpress.com
  • dropbox.com
  • godaddy.com
  • reddit.com

Уязвимы следующие продукты компании Apple:

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru