




Баг Gmail позволяет полностью скрыть адрес отправителя

Баг Gmail позволяет полностью скрыть адрес отправителя

Баг Gmail позволяет полностью скрыть адрес отправителя

В Gmail был обнаружен новый баг, который позволял скрыть адрес отправителя электронного письма. Само собой, такую особенность могли потенциально использовать киберпреступники в своих целях.

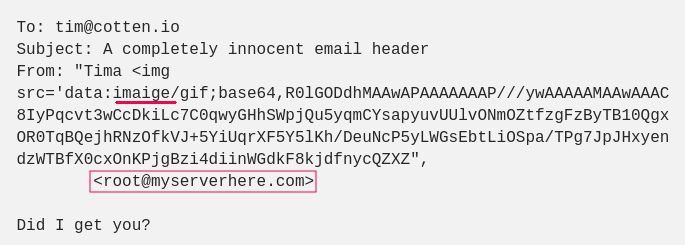
Суть эксплуатации этого недочета крылась в заполнении поля «From:» тегами вроде object, script или img. Это приводило к тому, что интерфейс отображал вместо адреса отправителя пустое поле.

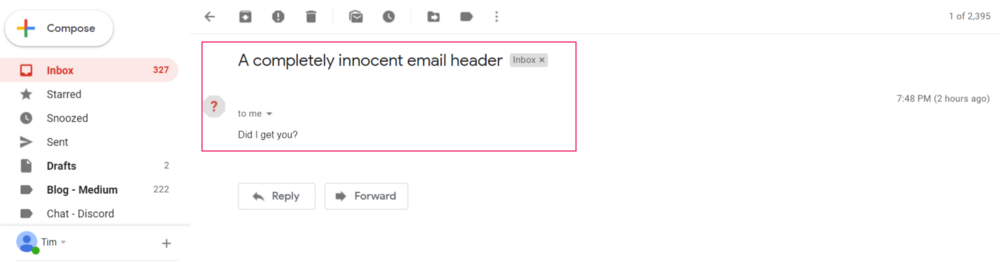
Баг обнаружил исследователь Тим Коттен. По его словам, когда Gmail имеет дело со специфически заполненным полем «From:», система просто не может отобразить информацию об отправителе. Пример:

Не поможет и открытие такого письма — адрес отправителя также будет невидимым:

Можно еще попробовать ответить на это письмо. Но и это не выход.

«Здесь Gmail полностью теряется по части того, что же ему делать дальше», — пишет Коттен в своем блоге.

Изучив проблему, эксперт пришел к выводу, что она кроется не в заголовке, а в пользовательском интерфейсе. Если посмотреть источник, можно заметить, что адрес отправителя все же присутствует, только в конце тега img.

Однако маловероятно, что обычные пользователи будут изучать исходный код, чтобы определить адрес отправителя.

Исследователь утверждает, что отправил Google всю необходимую информацию. Однако на данном этапе добиться ответа от корпорации не удалось.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru