



Одного из крупнейших хостеров дарквеба взломали и вывели офлайн

Одного из крупнейших хостеров дарквеба взломали и вывели офлайн

Одного из крупнейших хостеров дарквеба взломали и вывели офлайн

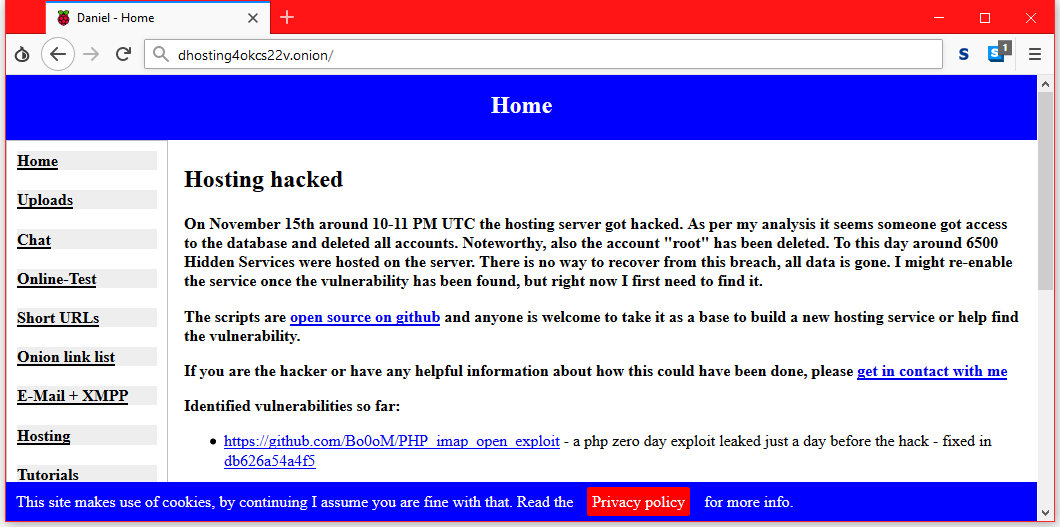
Киберпреступники взломали одного из крупнейших хостеров дарквеба (Dark Web) — Daniel's Hosting. По словам Даниэля Винзена, разработчика и представителя хостера, инцидент произошел на прошлой неделе, 15 ноября.

Стоит отметить, что действия злоумышленников носили скорее деструктивный характер. Сразу после вторжения сайт был отключен.

«Согласно моему анализу, кто-то получил доступ к базе данных и удалил все аккаунты», — сообщил Винзен.

По словам разработчика, root-аккаунт сервера был также удален. Таким образом, более 6 500 сервисов дарквеба, которые использовали эту платформу, прекратили свое существование.

«К сожалению, все данные безвозвратно потеряны, так как бэкапов не было», — продолжает представитель хостера. — «Я верну хостинг к жизни сразу после того, как уязвимость, через которую проникли злоумышленники, будет обнаружена и устранена».

«На данный момент я не успел полностью проанализировать файлы логов, однако по предварительному анализу могу заявить, что киберпреступник каким-то образом получил права администратора базы данных».

«Нет никаких доказательств того, что атакующий получил доступ к системе или учетным записям. Кроме конфигурационных файлов сервера никакие данные не пострадали».

Чуть позже Винзен обнаружил уязвимость — 0-day в PHP. Детали этой бреши известны уже около месяца, информация «гуляет» на российских форумах, посвященных кодированию на PHP. Однако широкую огласку проблема безопасности получила 14 ноября — как раз за день до взлома Daniel's Hosting.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru