



SMS-сообщения с 2FA-кодами были найдены в открытом доступе

SMS-сообщения с 2FA-кодами были найдены в открытом доступе

SMS-сообщения с 2FA-кодами были найдены в открытом доступе

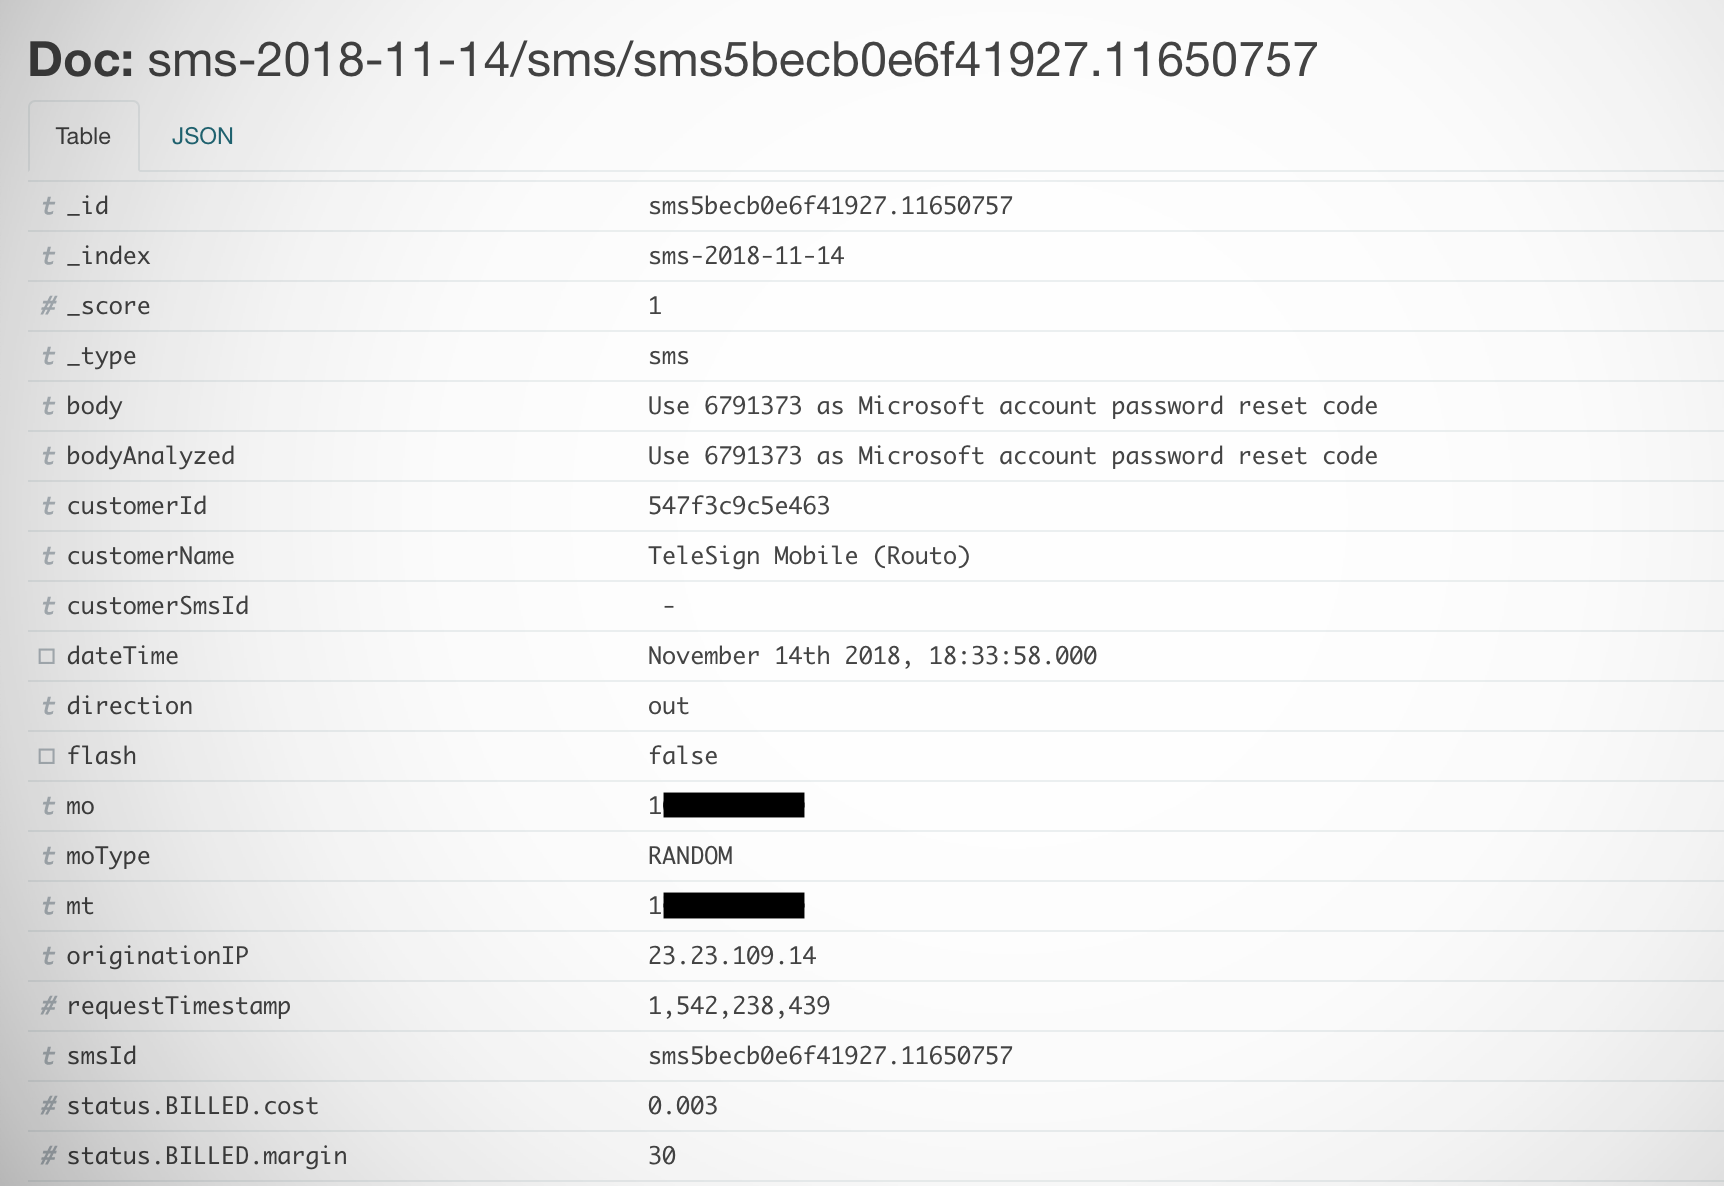
Сервер телекоммуникационной компании Voxox, офис которой находится в Сан-Диего, Калифорния, допустил масштабную утечку данных, среди которых были текстовые сообщения, содержащие ссылки на сброс паролей, коды двухфакторной аутентификации, уведомления о доставках и многое другое.

Проблема заключалась в том, что сервер не был защищен паролем, что позволяло любому осведомленному пользователю просматривать поток текстовых сообщений практически в реальном времени.

Себастьену Каулу, немецкому исследователю в области безопасности, не понадобилось много времени, чтобы найти эту дыру в безопасности. Обнаружить незащищенный сервер Каул смог благодаря специальному поисковику Shodan.

Ситуацию усугубляло то, что сервер был сконфигурирован таким образом, что данные на нем было легко прочитать, просмотреть и даже искать по именам.

Каул считает, что это очень серьезная проблема, ведь многие пользователи совершенно не задумываются о том, что происходит с их текстовыми сообщениями после получения — где они хранятся и так далее.

После сообщения эксперта, передает TechCrunch, Voxox закрыла базу данных.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru