



Обнаружены 7 новых вариантов атак Meltdown и Spectre на процессоры

Обнаружены 7 новых вариантов атак Meltdown и Spectre на процессоры

Обнаружены 7 новых вариантов атак Meltdown и Spectre на процессоры

Команда из девяти специалистов обнаружила семь новых векторов для CPU-атак. Все три проблемы затрагивают процессоры AMD, ARM и Intel. Две из них являются вариациями Meltdown, остальные пять — вариациями оригинальной Spectre.

На новые уязвимости эксперты наткнулись в процессе тестирования безопасности механизма спекулятивного выполнения — функции, которой оснащен любой современный процессор. По словам команды исследователей, им удалось создать код proof-of-concept и продемонстрировать наличие проблем безопасности.

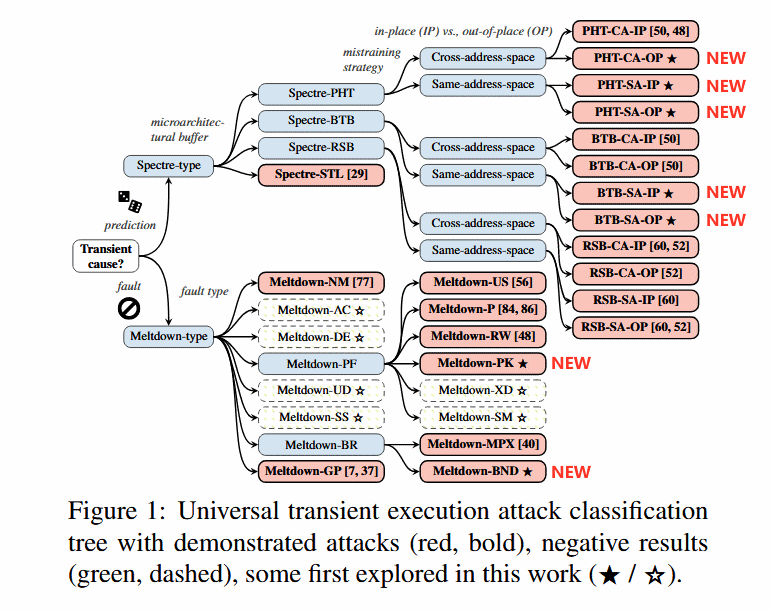
В ходе своего тестирования эксперты также пытались доказать существование еще шести других Meltdown-брешей. Однако им это не удалось, согласно опубликованной инфографике:

Однако были выявлены две новые уязвимости типа Meltdown, которые могут позволить атакующему получить доступ к памяти и данным других приложений. Первая атака — Meltdown-PK — затрагивает только процессоры от Intel.

Благодаря ей злоумышленник может обойти ограничения, установленные с помощью ключей защиты памяти (PKU, Protection Keys for Userspace).

Вторая — Meltdown-BR — угрожает как процессорам Intel, так и CPU от AMD. Проблема связана с инструкциями проверки границ, которые могут допустить утечку после спекулятивного выполнения.

Что касается проблем касса Spectre, три из них используют таблицу с историей шаблонов переходов — Spectre-PHT-CA-OP, Spectre-PHT-CA-IP и Spectre-PHT-SA-OP. Из них Spectre-PHT-CA-OP поможет получить доступ к произвольным областям памяти. Подвержены процессоры AMD, ARM и Intel.

Оставшиеся две — Spectre-BTB-SA-IP, Spectre-BTB-SA-OP — представляют собой относительно новые вариации атак на буфер предсказания ветвления. Затронуты процессоры AMD, ARM и Intel. Эти бреши позволяют атакующему получит доступ к памяти приложений одного уровня.

С полным исследованием специалистов можно ознакомиться по этой ссылке (PDF).

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru