



Ростелеком анонсировал единую платформу кибербезопасности

Ростелеком анонсировал единую платформу кибербезопасности

Ростелеком анонсировал единую платформу кибербезопасности

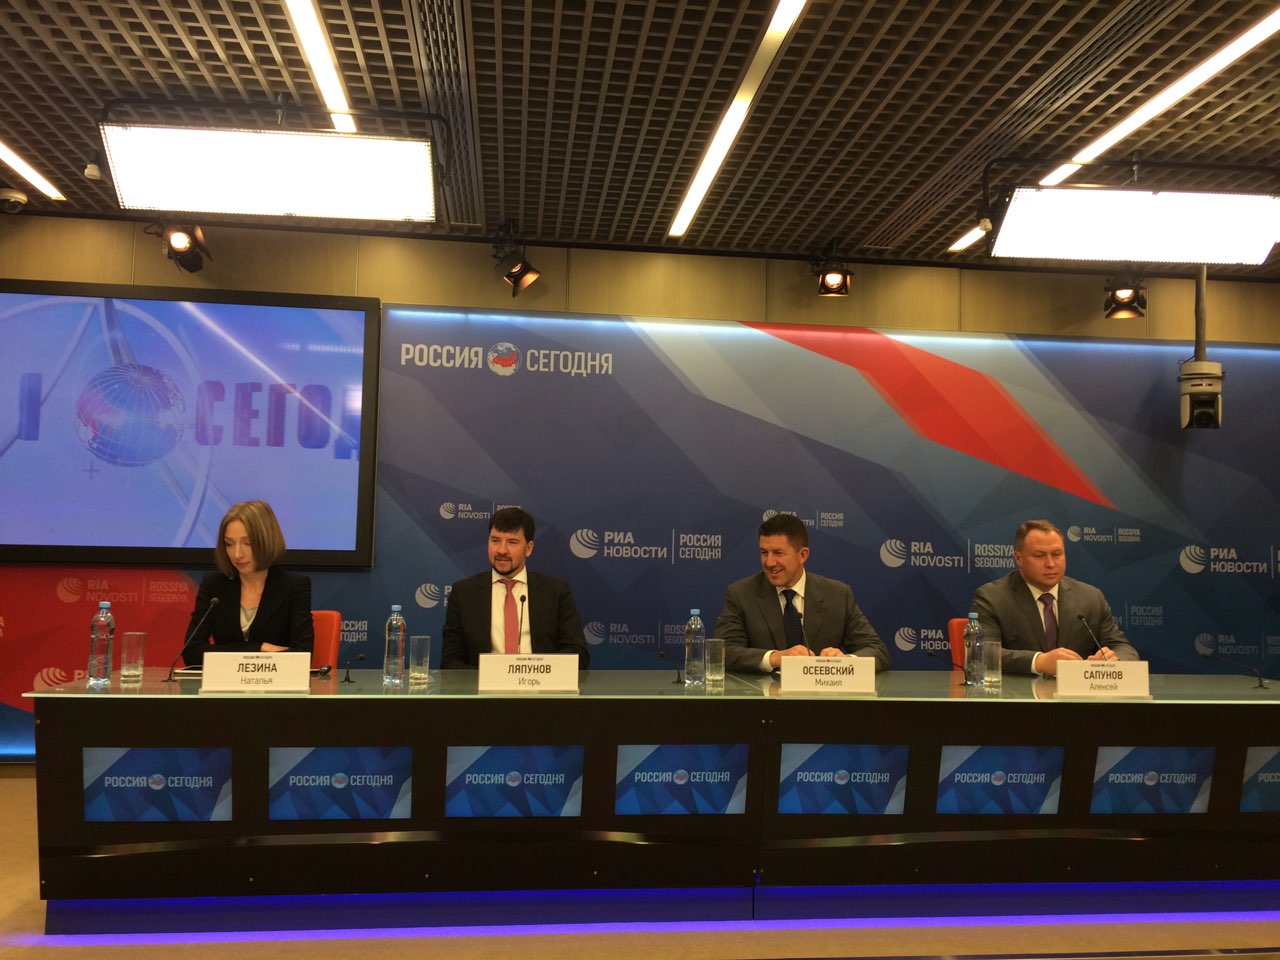
Компания «Ростелеком» создает единую платформу кибербезопасности, а также запускает первые три сервиса на ее основе. Об этом представители заявили на прошедшей сегодня пресс-конференции компании. Согласно проекту, платформа будет функционировать на базе Ростелеком-Solar.

Предполагается, что новая разработка обеспечит сетевую безопасность и защиту от киберугроз в формате сервисов, которые будут доступны через каналы связи «Ростелекома». Как заявили в компании, платформа построена на базе инновационной технологии программно-определяемых сетей (SD-WAN), она не имеет аналогов в России.

Стартовый набор сервисов включает защиту от сетевых атак (Unified Threat Management), обеспечение безопасности электронной почты (Secure Email Gateway) и веб-приложений (Web Application Firewall). Стартовая емкость платформы будет составлять несколько тысяч подключений.

«Стратегический вектор развития нашей компании заключается в том, чтобы стать цифровым партнером для населения, бизнеса и государства. Такой подход подразумевает создание экосистемы, состоящей из обширного набора телеком-услуг и цифровых сервисов высокого качества», — заявил Михаил Осеевский, президент ПАО «Ростелеком».

«Платформа кибербезопасности является критически важным элементом такой экосистемы — она сможет гарантировать ее бесперебойную работу. <…> Единая платформа позволит нам достичь высокого уровня экономической эффективности в рамках каждой организации и повысить общий уровень защищенности российских компаний».

Новая платформа ориентирована на массовую B2B-аудиторию. Она отличается от стандартных сценариев, когда сервис-провайдер управляет физическим оборудованием в центре обработки данных или на площадке заказчика. Единая платформа кибербезопасности будет иметь дело с виртуализованными объектами.

Это позволит обеспечить полную управляемость, быструю масштабируемость и поддержку географически распределенной сети.

Сервисная модель в этом случае позволит освободить заказчиков от финансовых и ресурсных затрат, которые ранее требовались на покупку, внедрение и поддержку решений. Более того, производительность каждого сервиса можно увеличить или уменьшить практически мгновенно.

Потребление сервисов осуществляется в режиме pay-as-you-grow. Это подразумевает, что заказчик определяет уровень своих возможностей и приобретет тот объем, который ему требуется на данный момент.

На конференции также заявили, что в новую платформу инвестировали 1,5 миллиарда рублей за полтора года.

Специалисты Solar JSOC отвечают за подключение, настройку, эксплуатацию и поддержку в режиме 24/7. Как итог — существенно снизится стоимость владения сервисами платформы в течение 3-5 лет в сравнении с локальным использованием аналогичных решений.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru