



Баг Facebook позволял сайтам получать данные профилей пользователей

Баг Facebook позволял сайтам получать данные профилей пользователей

Баг Facebook позволял сайтам получать данные профилей пользователей

Facebook исправила очередной баг, который позволял любому веб-сайту извлекать некоторую информацию из профиля пользователя — например, «лайки» и интересы. При этом пользователь ничего не знал о таком сборе данных.

Проблему обнаружил Рон Масас, исследователь в области кибербезопасности из компании Imperva. Специалист обратил внимание, что данные профилей социальной сети недостаточно хорошо защищены от CSRF-атак.

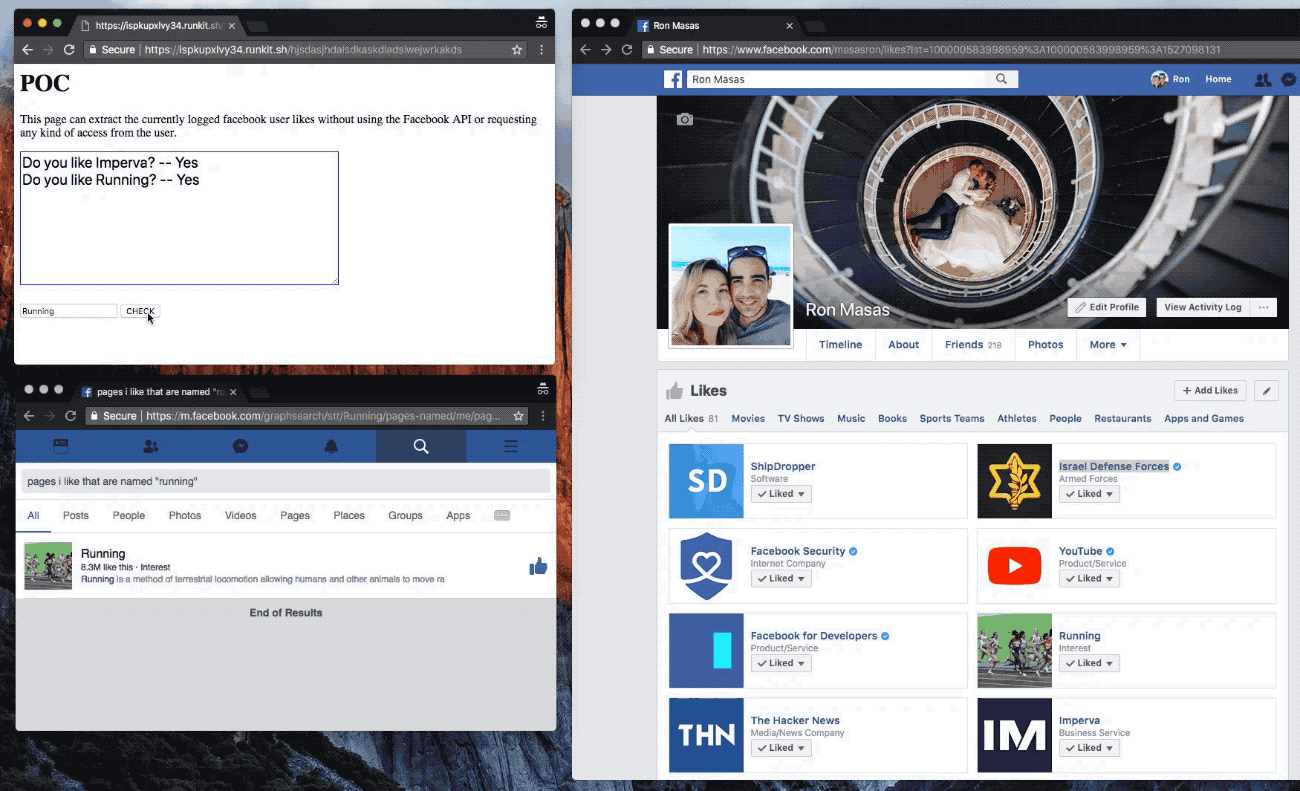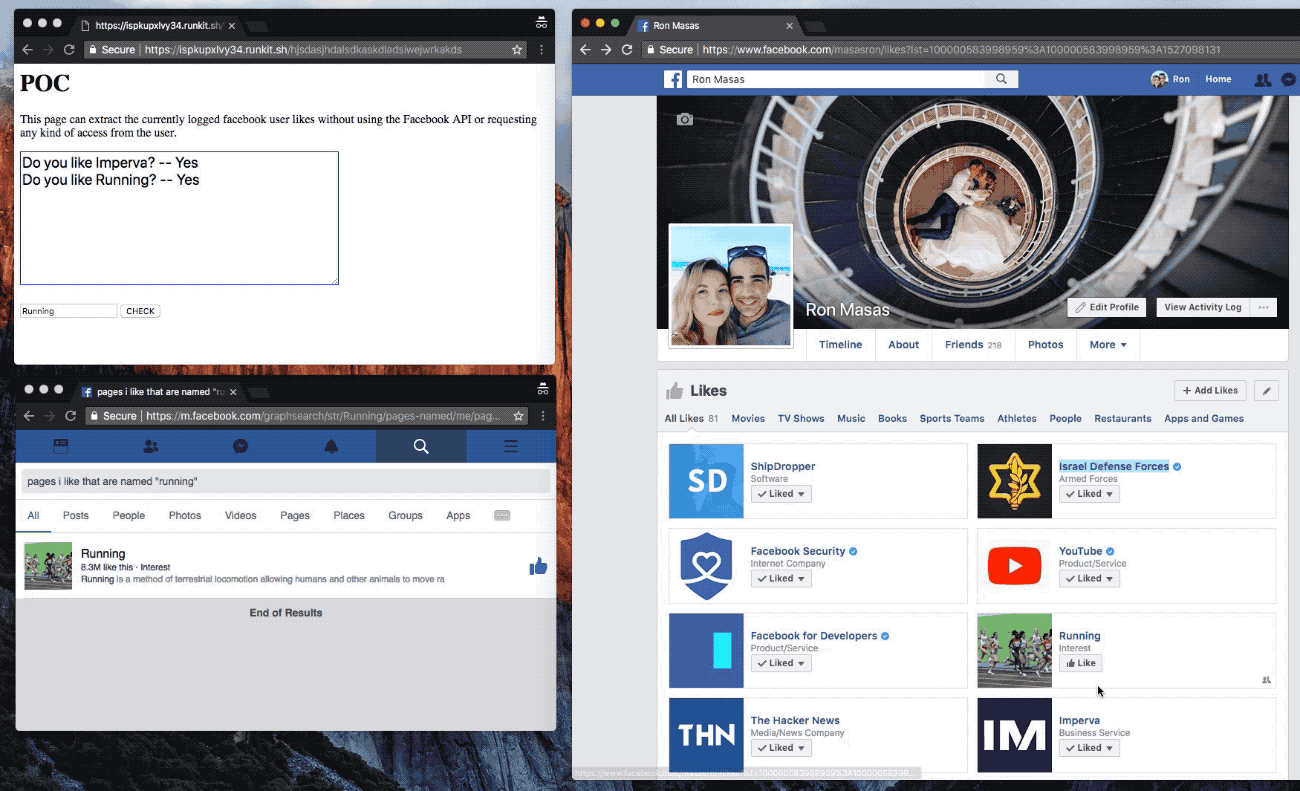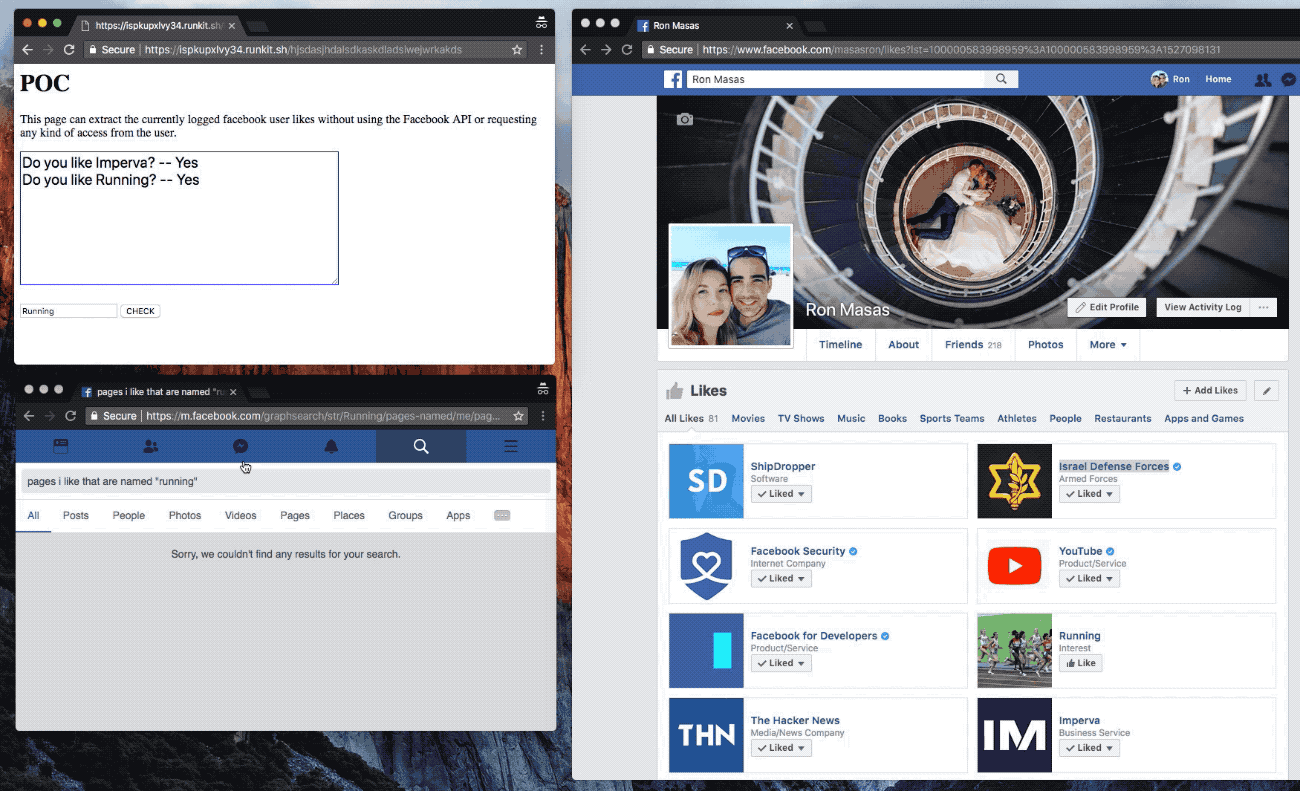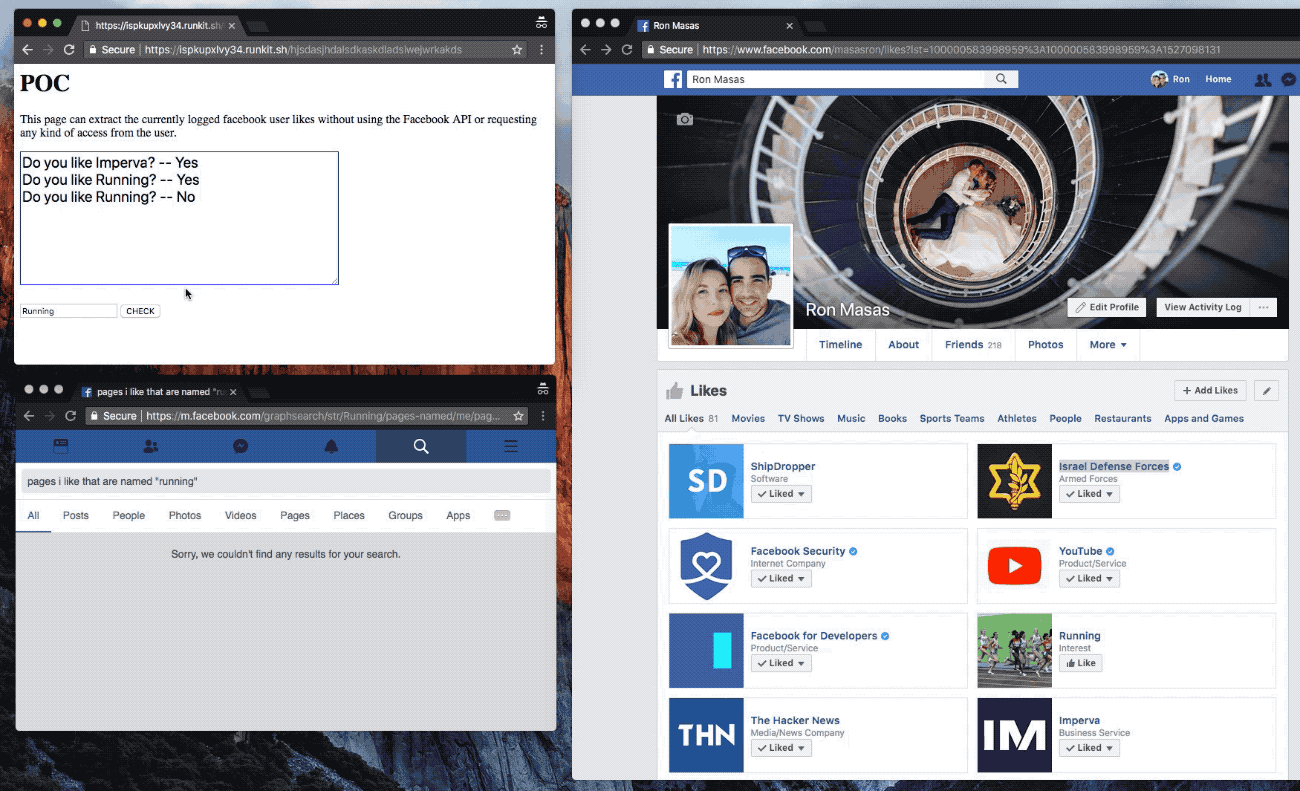
Другими словами, любой веб-ресурс мог тайно получить некий набор данных вашей учетной записи на Facebook в другой вкладке браузера. Масас продемонстрировал, как злонамеренный сайт может встроить IFRAME, чтобы тайно собирать информацию.

«Такая техника позволяет информации пользователя переходить от одного домена к другому. Это значит, что атакующий потенциально мог собирать информацию о пользователе социальной сети и его друзьях, если этот юзер посетит определенный сайт», — говорит исследователь.

Вредоносный сайт в этом случае мог инициировать несколько поисковых запросов Facebook в новой вкладке браузера. Ответы на эти запросы могли содержать значения «да» и «нет» — например: «пользователю нравится данная страница?» > «да».

Масас также отметил, что запросы могли возвращать и более сложные значения — друзей определенного пользователя (включая имена), публикации пользователя с определенными ключевыми словами и тому подобное.

«Уязвимость раскрывала интересы пользователя и его друзей, даже если его настройки приватности позволяли видеть их только друзьям», — объясняет специалист.

Imperva сообщила Facebook о проблеме в мае, после чего социальная сеть быстро приняла меры, реализовав защиту от атак CSRF. Исследователи получили по $8 000 за найденную брешь.

В Госдуме опровергли слухи о принудительном переходе на цифровой рубль

Цифровой рубль не станет обязательным, а открыть такой счёт без согласия человека будет нельзя. Глава комитета Госдумы по финансовому рынку Анатолий Аксаков опроверг очередную порцию финансовых страшилок, разлетевшихся по соцсетям и мессенджерам.

Использование новой формы российской валюты останется исключительно добровольным, заявил депутат ТАСС.

Цифровой рубль должен существовать вместе с наличными и обычными безналичными деньгами, а не отправить их на пенсию одним постановлением.

Аксаков также назвал бредом и абсурдом сообщения о том, что с определённой даты цифровой рубль якобы станет обязательным для всех россиян. Не соответствуют действительности и слухи, будто покупать иностранную валюту разрешат только после подтверждения доходов.

По словам депутата, у государства нет задачи устанавливать тотальный контроль над финансами граждан. Такая политика могла бы вызвать недоверие, спровоцировать отток денег из финансовой системы и в итоге ударить по экономике. Получился бы контроль ради контроля, но с дорогими и весьма неприятными последствиями.

Новые платёжные технологии, подчеркнул Аксаков, должны расширять возможности граждан и делать расчёты безопаснее, а не ограничивать права пользователей. При этом власти продолжат бороться с мошенничеством, отмыванием преступных доходов и другими незаконными операциями, стараясь не усложнять жизнь добросовестным клиентам.

Иными словами, никакого автоматического цифрового кошелька, принудительного перевода зарплат и финансового ошейника пока не планируется. Чтобы начать пользоваться цифровыми рублями, человеку придётся самостоятельно открыть соответствующий счёт и дать на это согласие. А если не хочется, наличные и банковские счета никуда не исчезают.

Напомним, на днях мы писали, что ФНС сможет запрашивать не только сумму и получателя платежа в цифровых рублях, но и его технический след. В выписки попадут IP- и MAC-адреса, номер телефона, данные сим-карты или другой идентификатор устройства.

RSS: Новости на портале Anti-Malware.ru