



На GitHub опубликована связка эксплойтов для компрометации ядра macOS

На GitHub опубликована связка эксплойтов для компрометации ядра macOS

На GitHub опубликована связка эксплойтов для компрометации ядра macOS

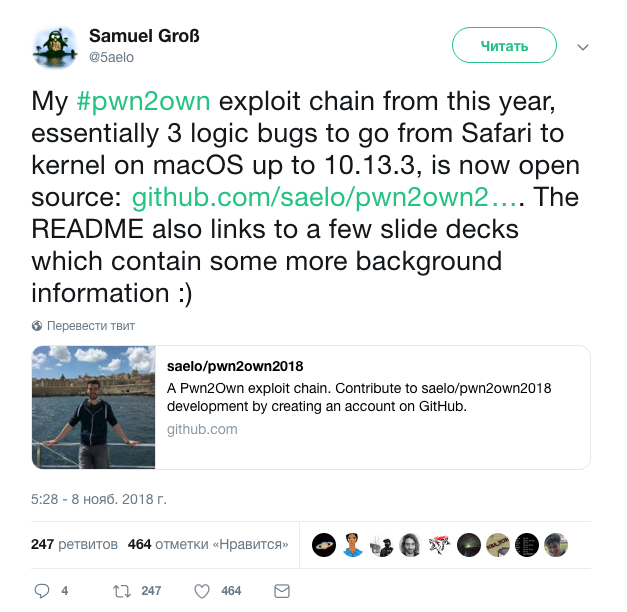
Исследователь в области безопасности опубликовал цепочку эксплойтов, которые используют три бага для компрометации продуктов Apple, начиная от Safari и заканчивая ядром macOS вплоть до версии 10.13.3.

О публикации исходного кода эксплойта на GitHub эксперт Samuel Groß сообщил в Twitter. Помимо самого кода, там содержится файл README с дополнительной информацией.

Цепь действует следующим образом: эксплуатируется уязвимость удаленного выполнения кода в Safari > осуществляется «побег из песочницы» (sandbox escape) > эксплуатируется проблема локального повышения привилегий в ядре macOS 10.13.3.

Таким образом, связка эксплойтов использует три разных бага — от JavaScript-кода, который выполняется внутри Safari, до выполнения кода уровня ядра. Вот эти три проблемы безопасности:

  1. Некорректная оптимизация в DFG JIT, ее можно использовать для создания путаницы ввода.
  2. Отсутствие проверки песочницы в launchd, эта брешь позволяет запускать произвольные процессы вне песочницы.
  3. Логическая дыра в XNU, приводит к Man-in-the-Middle.

Развернуть эксплойт можно в шесть этапов.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru