



Пользователи Facebook Messenger смогут удалять сообщения после отправки

Пользователи Facebook Messenger смогут удалять сообщения после отправки

Пользователи Facebook Messenger смогут удалять сообщения после отправки

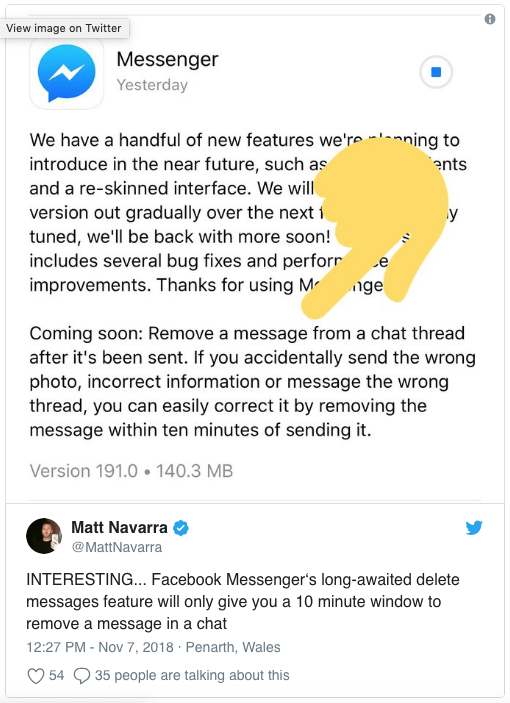
Функция «отменить отправку сообщения», которую многие пользователи уже давно ждут, наконец будет реализована в Facebook Messenger. Об этом в Twitter сообщил Мэтт Наварра, который обнаружил нововведение в примечаниях к будущему релизу приложения.

Функция позволит пользователям отозвать отправленное сообщение в течение 10 минут. Соответствующая информация появилась в примечаниях к релизу версии приложения 191.0 для операционной системы iOS.

«Скоро выходит: Удаляйте сообщения из чата даже после отправки. Если вы случайно отправили не ту фотографию, неверную информацию или попали не в тот чат, вы сможете легко исправить ситуацию, удалив сообщение в течение 10 минут после его отправки», — пишет компания.

Наварра подтвердил эту информацию в одном из твитов:

О разработке этой функции стало известно еще в апреле, тогда в Facebook признали, что тайно удаляли отправленные Марком Цукербергом сообщения. А процесс тестирования этой «фичи» был замечен экспертами в октябре.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru