



Минобороны США будет делиться зловредами с экспертами через VirusTotal

Минобороны США будет делиться зловредами с экспертами через VirusTotal

Минобороны США будет делиться зловредами с экспертами через VirusTotal

Cyber National Mission Force (CNMF), подразделение Кибернетического командования США (USCYBERCOM), запустило новую инициативу, согласно которой Минобороны будет делиться обнаруженными в правительственных сетях семплами вредоносных программ с ИБ-сообществом.

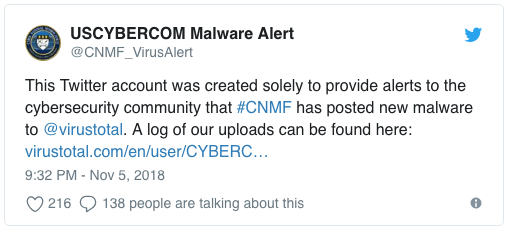
CNMF начало реализацию этого проекта с того, что был создан специальный аккаунт на VirusTotal. Как известно, этот сервис может выступать в качестве репозитория вредоносов. Вдобавок представители USCYBERCOM создали дополнительный Twitter-аккаунт, где будут публиковаться ссылки на новые загрузки вредоносных образцов.

Инициативу USCYBERCOM тепло встретили ведущие представители рынка информационной безопасности.

«Это замечательная инициатива. Если бы другие государства запустили похожие проекты, кибермир стал бы гораздо чище», — отметил Костин Райю, руководитель глобального центра исследований и анализа угроз «Лаборатории Касперского».

Надо отметить, что идея уже начала себя хорошо проявлять — одними из загруженных файлов оказались ранее неизвестные антивирусным экспертам части вредоноса LoJack. Таким образом, злонамеренная библиотека rpcnetp.dll попала в руки ИБ-специалистов.

Райю отметил, что «Лаборатория Касперского» отслеживала эту вредоносную программу годами.

Однако некоторые эксперты более осторожны в высказываниях. Например, Джон Халткист из FireEye, который заявил следующее:

«Нужно будет посмотреть, как этот проект проявит себя в перспективе».

Подпишитесь на новости

42% компаний объединяют средства защиты разных вендоров в единый контур

42% участников опроса на эфире AM Live «Экосистемы кибербезопасности» сообщили, что объединили решения разных вендоров в единый контур защиты. Ещё у 23% совместно работает часть инструментов, у 24% средства защиты действуют независимо. Преимущественно продукты одного поставщика используют 11% зрителей.

Участники дискуссии обсудили, что необходимо для совместной работы средств защиты.

Руководитель IBF «Дикси» Александр Танчук отметил, что экосистема должна закрывать потребности службы ИБ и обеспечивать понятную ответственность за результат. Евгений Гуляев из R-Vision обратил внимание на обмен данными между решениями и формирование общего контекста для защиты.

Другой опрос касался выбора экосистемы. Для 32% зрителей главным критерием стала широта продуктовой линейки, для 28% — скидки и бонусы, для 13% — планы развития на ближайшие годы. В эфире озвучили не все результаты этого опроса.

Эксперты рекомендовали проверять совместную работу продуктов на практике и оценивать совокупную стоимость владения. Наталья Глинина из «МегаФон ПроБизнес» отметила, что выбор между решениями разных поставщиков и более централизованной моделью зависит от задач заказчика.

Директор по клиентским решениям CURATOR Эдгар Микаелян подчеркнул: при привлечении сервис-провайдера важно заранее определить ответственность за интеграцию, соблюдение SLA и результат.

В финальном опросе 32% зрителей заявили, что после эфира планируют запустить проект по внедрению или развитию экосистемы безопасности.

RSS: Новости на портале Anti-Malware.ru