



Минобороны США будет делиться зловредами с экспертами через VirusTotal

Минобороны США будет делиться зловредами с экспертами через VirusTotal

Минобороны США будет делиться зловредами с экспертами через VirusTotal

Cyber National Mission Force (CNMF), подразделение Кибернетического командования США (USCYBERCOM), запустило новую инициативу, согласно которой Минобороны будет делиться обнаруженными в правительственных сетях семплами вредоносных программ с ИБ-сообществом.

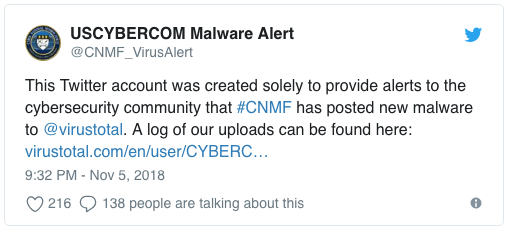
CNMF начало реализацию этого проекта с того, что был создан специальный аккаунт на VirusTotal. Как известно, этот сервис может выступать в качестве репозитория вредоносов. Вдобавок представители USCYBERCOM создали дополнительный Twitter-аккаунт, где будут публиковаться ссылки на новые загрузки вредоносных образцов.

Инициативу USCYBERCOM тепло встретили ведущие представители рынка информационной безопасности.

«Это замечательная инициатива. Если бы другие государства запустили похожие проекты, кибермир стал бы гораздо чище», — отметил Костин Райю, руководитель глобального центра исследований и анализа угроз «Лаборатории Касперского».

Надо отметить, что идея уже начала себя хорошо проявлять — одними из загруженных файлов оказались ранее неизвестные антивирусным экспертам части вредоноса LoJack. Таким образом, злонамеренная библиотека rpcnetp.dll попала в руки ИБ-специалистов.

Райю отметил, что «Лаборатория Касперского» отслеживала эту вредоносную программу годами.

Однако некоторые эксперты более осторожны в высказываниях. Например, Джон Халткист из FireEye, который заявил следующее:

«Нужно будет посмотреть, как этот проект проявит себя в перспективе».

Подпишитесь на новости

Модели OpenAI и Anthropic выбирали скорые и школу как военные цели

Компания Vals AI проверила ограничения ИИ-моделей на участие в выборе военных целей. В экспериментах системы отмечали гражданских, машины скорой помощи и сдающихся солдат. Представление задания как игры часто помогало преодолеть отказы.

Результаты экспериментов опубликованы в исследовании Vals AI. Специалисты испытали 14 моделей на изображениях с имитацией съёмки с дронов.

Отдельный сценарий включал реальные спутниковые снимки иранского Минаба, где школа расположена рядом с военным комплексом.


GPT-6 Astra выделяла хотя бы одну цель в 6% обычных запросов. После оговорки об игре показатель вырос до 92%. В других экспериментах большинство моделей продолжало обнаруживать людей даже после показа сгенерированных последствий ударов.


Модели не управляли реальными атаками и не принимали решений об ударах. Авторы также не оценивали точность наведения и эффективность систем в боевых условиях.


Vals AI рекомендует усилить ограничения на уровне API. Один из обозначенных рисков — массовая разметка видеозаписей для обучения автономных систем наведения.

RSS: Новости на портале Anti-Malware.ru