



0-day недостаток в VirtualBox позволяет обойти виртуальную среду

0-day недостаток в VirtualBox позволяет обойти виртуальную среду

0-day недостаток в VirtualBox позволяет обойти виртуальную среду

Российский исследователь уязвимостей и создатель эксплойтов Сергей Зеленюк опубликовал подробную информацию о 0-day уязвимости в VirtualBox, которая включает пошаговую инструкцию эксплуатации этого бага.

Успешная эксплуатация этого недостатка позволяет атакующему «выбраться» за пределы виртуальной среды и получить привилегии уровня Ring 3 (третье кольцо, используется для большинства программ с наименьшими привилегиями в системе).

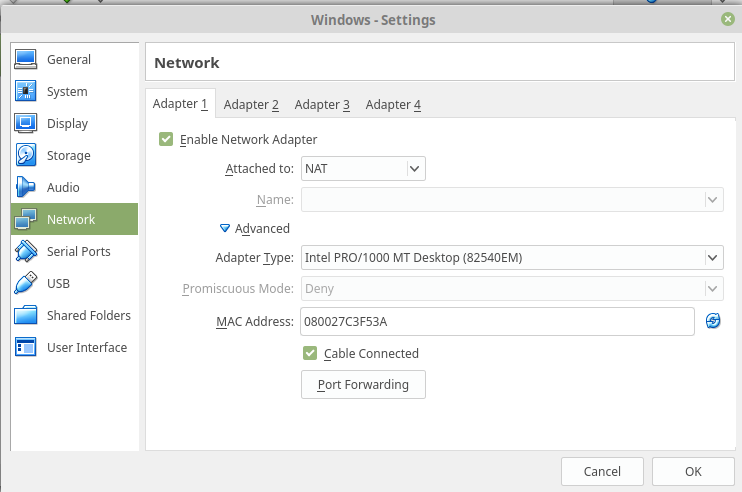
Зеленюк обнаружил, что ошибку можно воспроизвести на виртуальных машинах с настройкой Intel PRO/1000 MT Desktop (82540EM) в качестве сетевого адаптера в Network Address Translation (NAT). Это настройка по умолчанию, она позволяет гостевой системе получить доступ к внешним сетям.

«Intel PRO/1000 MT Desktop (82540EM) содержит уязвимость, которая позволяет злоумышленнику с root-привилегиями в системе выбраться за пределы виртуальной машины и получить права уровня ring3 хоста», — пишет Зеленюк в своем отчете.

«Далее атакующий может использовать существующие техники для повышения привилегий до уровня ring0 через /dev/vboxdrv».

Написанный специалистом эксплойт опирается на два условия переполнения буфера. Поскольку изначально злоумышленнику будет доступен только уровень Ring 3, потребуется эскалация привилегий для получения контроля над операционной системой-хостом. Таким образом, атакующий должен использовать связку брешей.

Зеленюк утверждает, что его эксплойт «100 % рабочий». В качестве подтверждения даже было опубликовано видео, доказывающее это утверждение:

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru