



Мошенники прикрылись в Twitter Илоном Маском и заработали $180 000

Мошенники прикрылись в Twitter Илоном Маском и заработали $180 000

Мошенники прикрылись в Twitter Илоном Маском и заработали $180 000

В Сети обнаружена новая интересная мошенническая кампания. Стоящие за ней злоумышленники используют личность Илона Маска и взломанные аккаунты Twitter, их дневная выручка составила 28 биткинов (или 180 000 долларов).

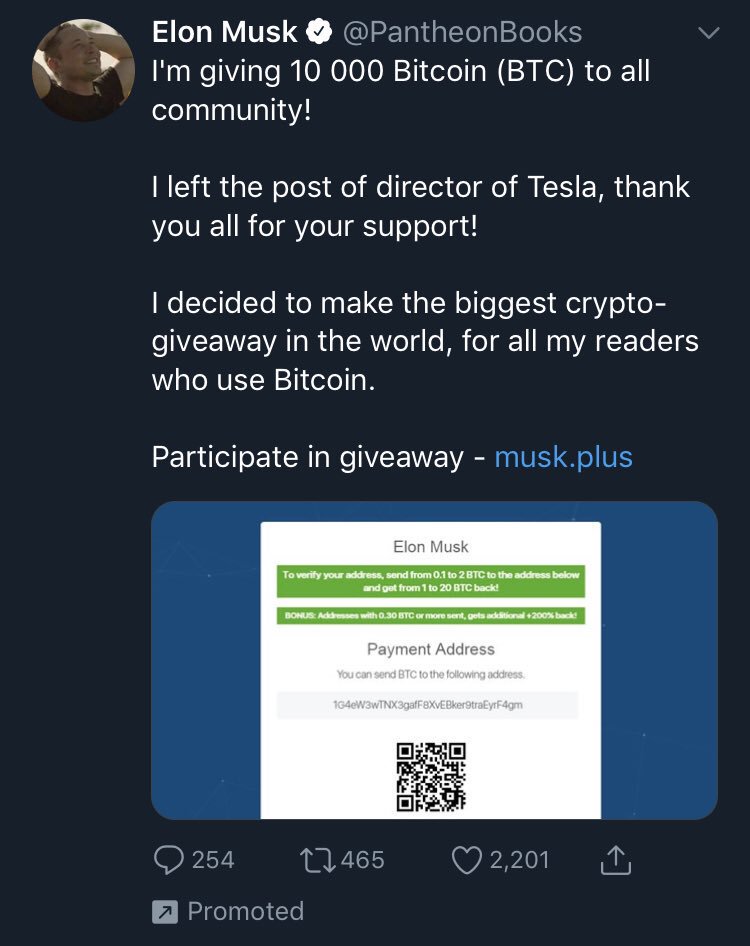
Мошенники начинали свою схему со взлома любой подтвержденной учетной записи Twitter, после чего меняли ее имя на «Elon Musk». Далее злоумышленники размещали от лица Маска информацию о «крупнейшей в истории раздаче биткоинов» — 10 000 цифровых монет.

«Я раздаю 10 000 биткоинов (BTC) сообществу», — гласил взломанный аккаунт.

Хуже всего, что подобный пост даже продвигался с помощью рекламной системы Twitter. Это позволило охватить большую аудиторию доверчивых пользователей, а также придать твиту легитимность.

Также мошенники размещали информацию о сайтах musk[.]plus, musk[.]fund и spacex[.]plus, на них пользователи должны были отправить от 0,1 до 3 биткоинов, чтобы получить в ответ гораздо больше.

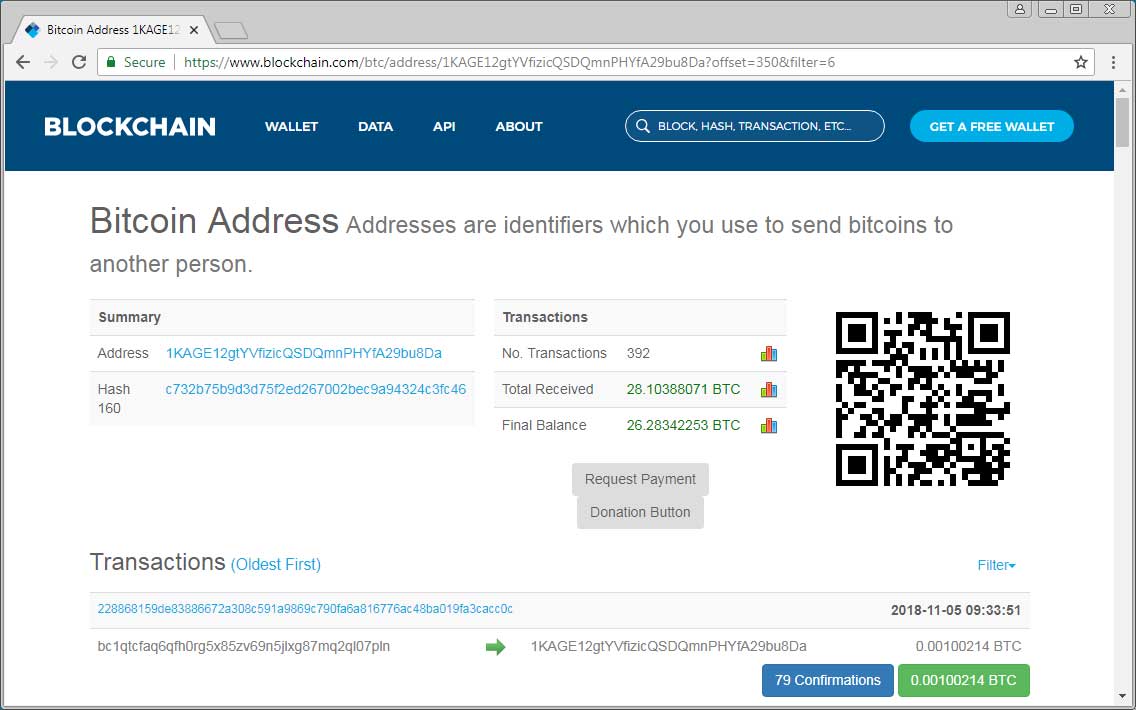
Удивительно, но за всего один лишь день мошенники получили 392 транзакций, что позволило им заработать 28 биткоинов или 180 000 в долларах США.

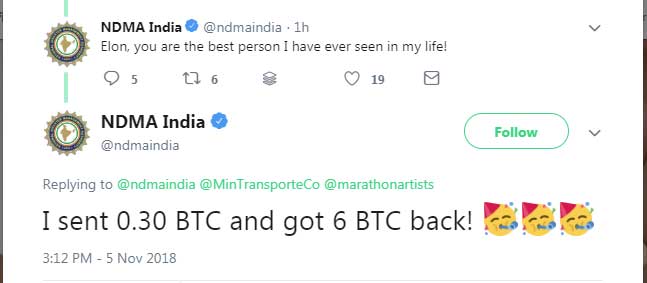
В целях продвижения своей кампании злоумышленники также взломали Twitter-аккаунт Министерства транспорта Колумбии и Национального управления по ликвидации последствий стихийных бедствий Индии.

С их помощью мошенники пытались убедить пользователей, что цифровая валюта действительно возвращается.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru