



Баг в Защитнике Windows не позволяет активировать песочницу

Баг в Защитнике Windows не позволяет активировать песочницу

Баг в Защитнике Windows не позволяет активировать песочницу

Эксперт ISC Дидье Стивенс обнаружил баг в Защитнике Windows, который приводит к тому, что механизм песочницы, недавно анонсированный Microsoft, не запускается. По словам Стивенса, если выключить компьютер, а не перезагрузить, то песочница не будет активирована.

Напомним, что согласно инструкции Microsoft, для активации песочницы в Защитнике Windows необходимо установить значение переменной системного окружения MP_FORCE_USE_SANDBOX на 1. После этого надо перезагрузить машину.

«Я столкнулся с интересным багом. После установки соответствующей переменной я выключил компьютер, а потом снова включил его. Однако это не активировало песочницу. Мне пришлось именно перезагрузить машину, чтобы изменения вступили в силу», — пишет Стивенс с блоге.

«То же самое случилось в момент, когда я пытался выключить песочницу. Сведения о проблеме я передал в Microsoft. Судя по всему, исправления стоит ожидать в ближайшее время».

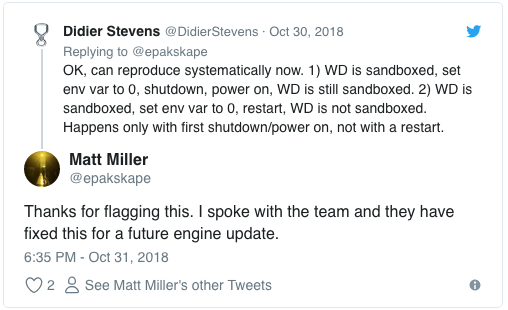
После того как исследователь сообщил о проблеме в Twitter, представители Microsoft вышли на связь, заявив, что исправление этого бага уже готово. Оно будет разослано в ближайшем обновлении антивирусного движка.

Таким образом, как пояснил Дидье, каждое изменение MP_FORCE_USE_SANDBOX требует именно перезагрузки для того, чтобы изменения вступили в силу.

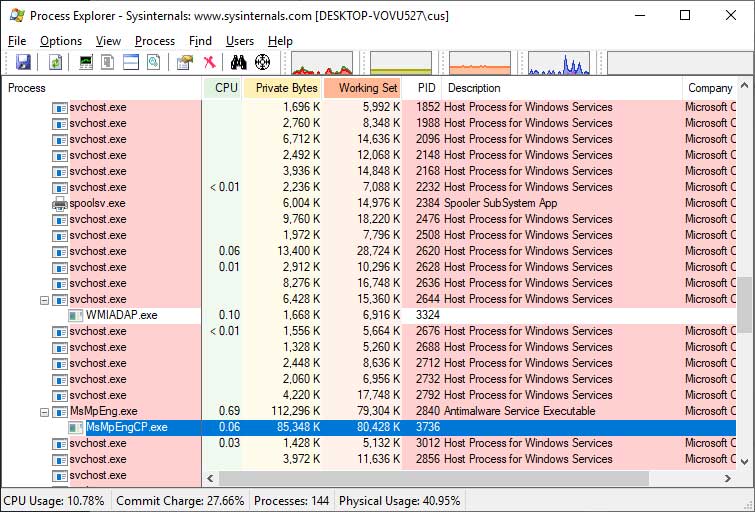
Если вы хотите убедиться, запущена ли песочница, можно воспользоваться программой Process Explorer. Найдите процесс MsMpEng.exe, у этого процесса должен быть подпроцесс с именем MsMpEng.exe:

На прошлой неделе мы писали, что встроенное антивирусное решение Защитник Windows стало первой программой такого класса, способной работать из песочницы. Идея такой реализации заключается в предотвращении утечек багов и эксплойтов из одного процесса в другой.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru