



Сайты большинства российских вузов уязвимы для кибератак

Сайты большинства российских вузов уязвимы для кибератак

Сайты большинства российских вузов уязвимы для кибератак

Эксперты Лаборатории практического анализа защищенности компании «Инфосистемы Джет» провели исследование, в рамках которого проанализировали веб-сайты 10 ведущих вузов России по версии рейтингового агентства «Эксперт РА» на предмет наличия уязвимостей. В ходе исследования применялись только пассивные методы, не оказывающие никакого воздействия на ресурсы образовательных организаций, тестовые атаки не проводились.

Проанализировав веб-сайты ТОП-10 университетов из рейтинга «100 лучших вузов России», специалисты интегратора пришли к выводу, что ресурсы большинства вузов страны уязвимы для действий хакеров.

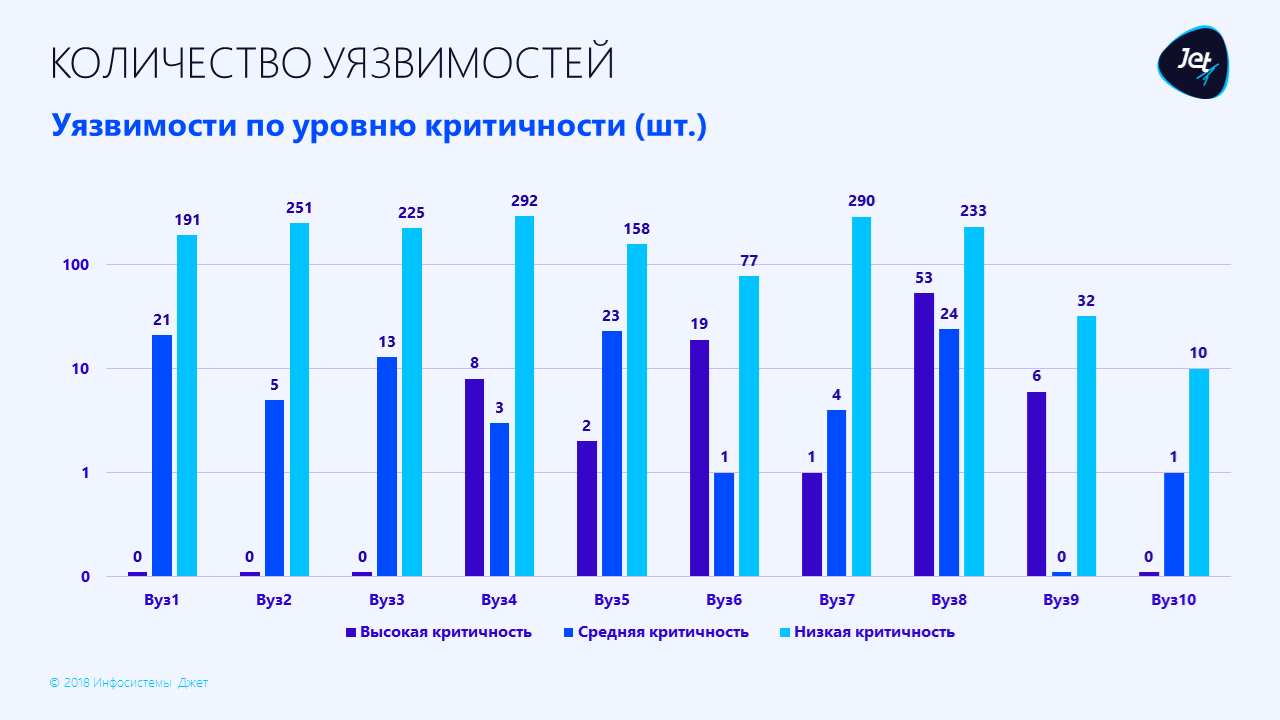
Как видно на графике ниже, сайт каждого вуза содержит уязвимости различной степени критичности – от низкого уровня до высокого (вузы на графике указаны в случайном порядке; обнаруженные на сайтах уязвимости показаны в отдельных столбцах, в зависимости от уровня критичности).

Так, высокий уровень критичности означает, что с помощью уязвимости хакеры могут захватить контроль над ресурсом, получить доступ к конфиденциальной информации, использовать сайт в мошеннических целях, разместить на портале любые произвольные сведения, в том числе лозунги и призывы политического характера. Средняя критичность говорит о том, что уязвимость потенциально может привести к взлому ресурса, однако злоумышленникам придется приложить усилия, чтобы успешно реализовать атаку. Уязвимости низкой критичности хакеры могут использовать как вспомогательные, например, для сбора дополнительной информации о ресурсе перед атакой.

Важно, что в ходе исследования не было обнаружено признаков работы каких-либо средств защиты информации, обеспечивающих безопасность веб-сайтов вузов.

«Результаты нашего исследования демонстрируют, что защищенность ресурсов большинства российских вузов находится на уровне ниже допустимого. Обеспечивать “бумажную безопасность”, то есть соблюдать только лишь требования законодательства о персональных данных, недостаточно. Важно уделять внимание и практической стороне информационной безопасности (ИБ). Как минимум стоит выполнять базовые правила гигиены ИБ: управлять уязвимостями и систематически обновлять ПО, проводить анализ кода, использовать практики безопасной настройки, начиная от веб-сервера и заканчивая сменой стандартного пароля «по умолчанию», — комментирует Георгий Старостин, эксперт Лаборатории практического анализа защищенности компании «Инфосистемы Джет».

Подпишитесь на новости

ЦБ будет сообщать ФНС о переводах между физлицами только с 2027 года

Минфин согласился, что Банк России будет сообщать налоговой о гражданах, систематически получающих деньги от других физлиц, только по операциям начиная с 1 января 2027 года. В первоначальной версии поправок норма распространялась на операции, совершенные после 1 января 2026 года.

Об этом замминистра финансов Алексей Сазанов заявил на заседании комитета Госдумы по бюджету и налогам 15 ноября. Слова замминистра приводит «Интерфакс».

На проблему обратил внимание председатель комитета Андрей Макаров: по его словам, в нынешнем виде поправка придает норме обратную силу. Сазанов объяснил, что положение перенесли из законопроекта об обелении экономики, который внесли весной, когда эта дата была актуальна.

«Конечно, сейчас эту норму надо распространять с 1 января 2027 года», — сказал Макаров.

Поправки Минфин внес ко второму чтению законопроекта № 617-9 из бюджетного пакета. Они дополняют статью 85 Налогового кодекса: ЦБ будет передавать в ФНС сведения о гражданах, у которых по счетам видны признаки систематического получения доходов от других людей. Сами признаки, а также форму и периодичность передачи данных определит соглашение ЦБ и ФНС.

Получив такие сведения, налоговая сможет запросить у банка выписки по счетам гражданина. Сейчас выписки по счетам людей без статуса ИП ФНС запрашивает только при взыскании долга, налоговой проверке или истребовании документов.

RSS: Новости на портале Anti-Malware.ru