



Открыт новый способ отслеживания пользователей при помощи TLS

Открыт новый способ отслеживания пользователей при помощи TLS

Открыт новый способ отслеживания пользователей при помощи TLS

Опубликованный в прошлом месяце доклад специалистов пролил свет на новую методику отслеживания пользователей. Она основывается на использовании легитимного механизма, связанного с протоколом TLS (Transport Layer Security) — неотъемлемой частью современных HTTPS-соединений.

Техника получила название TLS Session Resumption (RFC 8447), этот механизм был создан в середине 2000-х годов, он позволяет серверам TLS запоминать прошлые сессии пользователя. Такой метод позволяет избежать лишней затраты ресурсов серверов.

Существует три способа поддержки серверами TLS Session Resumption. С помощью ID сессии, механизма билетов сессий (session tickets) и pre-shared ключей (pre-shared keys, PSKs).

Первые два совместимы со старым TLS 1.2, а вот третий был специально разработан для нового и более защищенного стандарта TLS 1.3. Во всех трех случаях у владельцев серверов есть возможность установить срок, в течение которого сервер помнит сессию пользователя.

Трое немецких специалистов из Гамбургского университета опубликовали исследование, согласно которому недобропорядочные рекламные компании могут задействовать механизм TLS Session Resumption для отслеживания пользователя во время веб-серфинга.

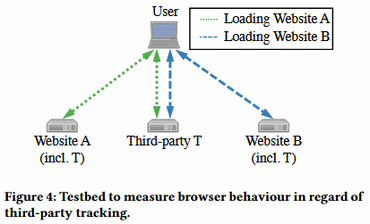
Концепт довольно прост — если рекламная компания загружает рекламу с помощью сервера TLS (HTTPS), то она может активировать TLS Session Resumption для этого сервера. После того как пользователь посетил условный сайт А, где располагалась реклама, установилось соответствующее соединение TLS.

Когда юзер посещает условный сайт Б, на котором находится реклама от той же компании, это соединение остается открытым, что позволяет отслеживать переходы пользователя по ресурсам.

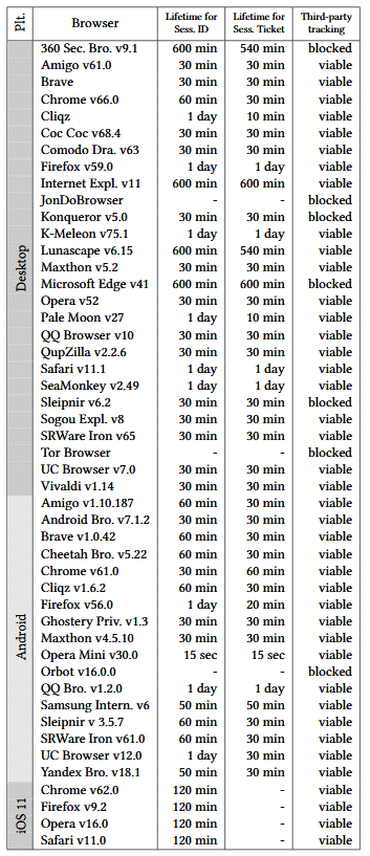
Эксперты провели исследование 45 десктопных и мобильных браузеров, в результате чего стало понятно — отслеживание работает в случае с 38 браузерами. Соответствующая табличка воздействия на браузеры также была опубликована исследователями:

С полным исследованием можно ознакомиться по этой ссылке (PDF).

Подпишитесь на новости

Swordfish Security привлекла инвестиции на защиту ИИ, безопасную разработку

На защиту искусственного интеллекта выделяют всё больше вполне человеческих денег. Фонд Pre-IPO 2 под управлением «ВИМ Инвестиций» приобрёл миноритарную долю в Swordfish Security. Группа планирует направить привлечённые средства на развитие продуктов для защиты ИИ-систем и безопасной разработки ПО.

Покупку 42,152% в группе подтвердил представитель «ВИМ Инвестиций» Магомед Асхабов. Сумму сделки он раскрывать не стал.

Swordfish Security совмещает консалтинг и разработку инструментов безопасности. В группу входит AppSec Solutions — создатель продуктов для DevSecOps и AI Security. Есть и собственный фреймворк Swordfish SAIMM для оценки зрелости защиты ИИ-систем.

По заявлению группы, инвестиции позволят ускорить продуктовую разработку: сократить путь от запроса заказчика до релиза и быстрее выпускать новые сценарии защиты. При этом менять стратегию бизнеса компания не собирается.

Спрос уже отражается в результатах: по итогам 2025 года выручка группы выросла на 52%, до 2,1 млрд рублей. В компании связывают рост в том числе с интересом заказчиков к безопасности ИИ.

RSS: Новости на портале Anti-Malware.ru