



Новая уязвимость угрожает большинству дистрибутивов Linux и BSD

Новая уязвимость угрожает большинству дистрибутивов Linux и BSD

Новая уязвимость угрожает большинству дистрибутивов Linux и BSD

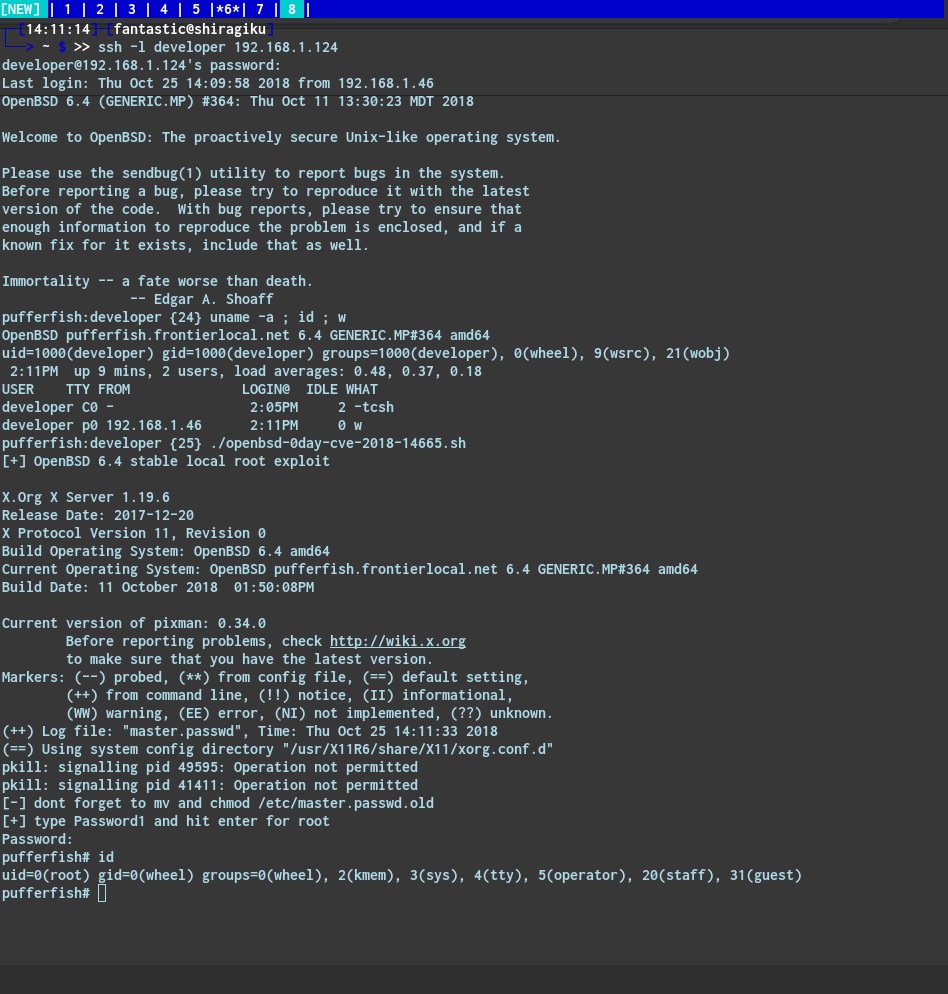
Дистрибутивы Linux и BSD, использующие X.Org Server, уязвимы перед новой проблемой безопасности, обнаруженной в четверг. Брешь позволяет атакующим с ограниченным доступом к системе (через терминал или SSH-сессию) повысить свои привилегии до уровня root. Стоит отметить, что практически все дистрибутивы используют X.Org Server.

Эту уязвимость нельзя использовать для проникновения на защищенные компьютеры, однако она запросто превращает простое вторжение атакующего в очень серьезный взлом. Проще говоря, это не критическая брешь, однако она все равно заслуживает внимания сообщества Linux и ИБ-экспертов.

X.Org Server применяется в качестве реализации X Window System во многих UNIX-подобных операционных системах. Для подавляющего большинства современных дистрибутивов Linux и BSD является основным поставляемым вариантом X-сервера.

Согласно отчету эксперта Нарендра Шиндре, пакет X.Org Server с мая 2016 года содержал уязвимость, позволяющую атакующим повысить привилегии или перезаписать любые файлы на локальной системе (даже критичные для ОС данные).

Проблема получила идентификатор CVE-2018-14665, ее причина кроется в некорректной обработке двух параметров командной строки. Эти параметры — -logfile и -modulepath — позволяют злоумышленникам внедрять и выполнять собственные вредоносные операции.

Уязвимость опасна лишь в том случае, когда X.Org Server сконфигурирован на работу с правами root.

В настоящее время уже выпущен соответствующий патч — версия X.Org Server 1.20.3.

Подпишитесь на новости

В центре Москвы пожаловались на замедление мобильного интернета

Предупреждение об ограничениях связи получило первые пользовательские подтверждения: жители центра Москвы сообщили, что мобильный интернет стал работать заметно хуже. Жалобы появились 27 октября — в первый день периода возможных ограничений, объявленного Минцифры.

Сообщения очевидцев и результаты проверок скорости опубликовал канал «Осторожно, Москва».

В публикации приведены два замера Speedtest: 225,47 и 12,13 Мбит/с. Однако оператор, точное место и условия измерений не указаны. Накануне Минцифры предупредило о возможных временных ограничениях мобильного интернета внутри Третьего транспортного кольца.

27 и 28 октября они возможны с 11:30 мск в течение дня, 29 октября — с 9:30 мск. Ведомство объяснило меры безопасностью во время саммитов Форума стран — экспортёров газа и «Россия — Африка».

По заявлению министерства, доступ к ресурсам из «белого списка» должен сохраняться, а голосовая связь, домашний интернет и Wi-Fi — работать штатно.

Жалобы совпали с объявленным периодом ограничений, но причина каждого конкретного замедления не подтверждена. Практический вывод для поездок в центр: нужные адреса, билеты и документы лучше сохранить заранее.

RSS: Новости на портале Anti-Malware.ru