



Новая уязвимость угрожает большинству дистрибутивов Linux и BSD

Новая уязвимость угрожает большинству дистрибутивов Linux и BSD

Новая уязвимость угрожает большинству дистрибутивов Linux и BSD

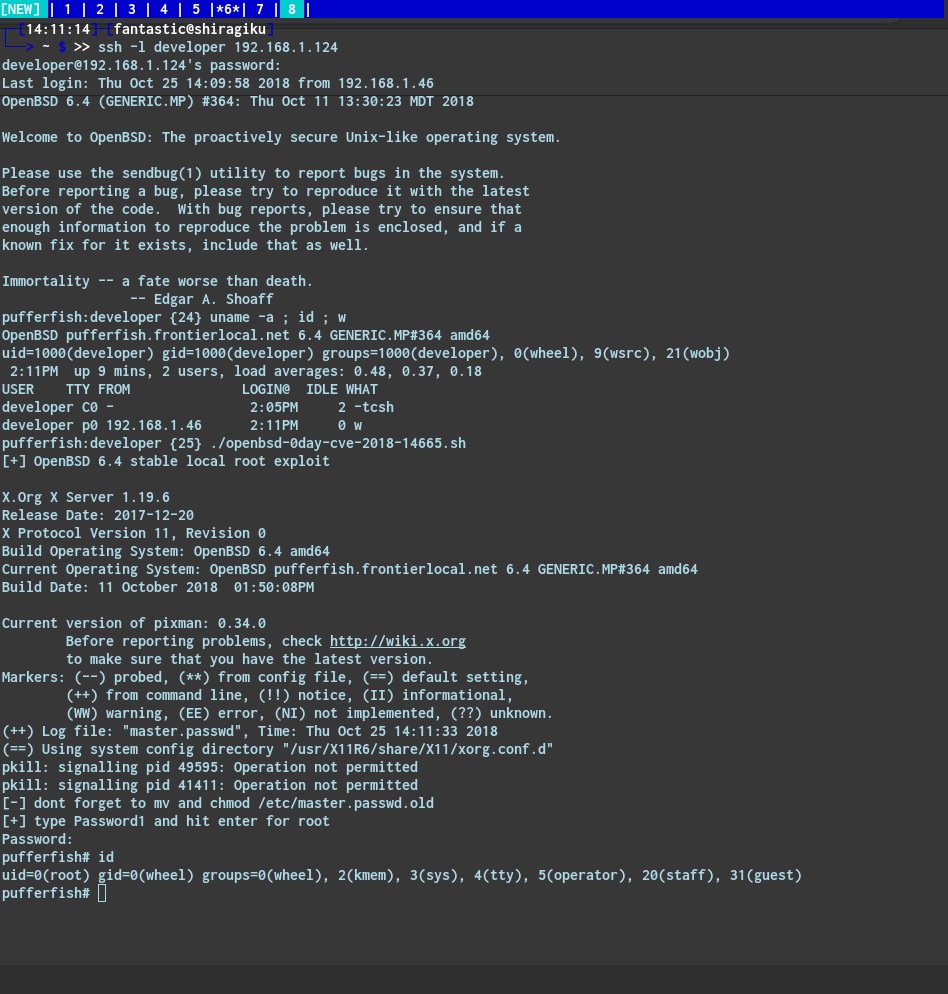
Дистрибутивы Linux и BSD, использующие X.Org Server, уязвимы перед новой проблемой безопасности, обнаруженной в четверг. Брешь позволяет атакующим с ограниченным доступом к системе (через терминал или SSH-сессию) повысить свои привилегии до уровня root. Стоит отметить, что практически все дистрибутивы используют X.Org Server.

Эту уязвимость нельзя использовать для проникновения на защищенные компьютеры, однако она запросто превращает простое вторжение атакующего в очень серьезный взлом. Проще говоря, это не критическая брешь, однако она все равно заслуживает внимания сообщества Linux и ИБ-экспертов.

X.Org Server применяется в качестве реализации X Window System во многих UNIX-подобных операционных системах. Для подавляющего большинства современных дистрибутивов Linux и BSD является основным поставляемым вариантом X-сервера.

Согласно отчету эксперта Нарендра Шиндре, пакет X.Org Server с мая 2016 года содержал уязвимость, позволяющую атакующим повысить привилегии или перезаписать любые файлы на локальной системе (даже критичные для ОС данные).

Проблема получила идентификатор CVE-2018-14665, ее причина кроется в некорректной обработке двух параметров командной строки. Эти параметры — -logfile и -modulepath — позволяют злоумышленникам внедрять и выполнять собственные вредоносные операции.

Уязвимость опасна лишь в том случае, когда X.Org Server сконфигурирован на работу с правами root.

В настоящее время уже выпущен соответствующий патч — версия X.Org Server 1.20.3.

Подпишитесь на новости

Программист отсудил 1,2 млн рублей после увольнения из-за ИИ

Претензии к работе с нейросетями не помогли компании отстоять увольнение программиста. Суд в Подмосковье признал решение работодателя незаконным и взыскал в пользу сотрудника свыше 1,2 млн рублей среднего заработка за вынужденный прогул. Обвинить человека в злоупотреблении ИИ оказалось проще, чем правильно оформить дисциплинарные взыскания.

Об истории сообщил ТАСС, изучивший материалы суда. По версии программиста, конфликт начался после его отказа перейти на почасовую оплату в сентябре 2025 года.

Он утверждал, что его принуждали уволиться, провели пять служебных проверок и применили три дисциплинарных взыскания. Сотрудник также отметил, что его не ознакомили с должностной инструкцией и не полностью выплатили аванс.

Работодатель описывал ситуацию иначе: программист ненадлежащим образом выполнял обязанности и злоупотреблял использованием ИИ. В подтверждение компания ссылалась на аналитические отчёты. После беседы сотрудник отказался работать с личного ноутбука и уведомил о простое по вине работодателя.

Суд установил конкретное нарушение: компания проигнорировала письменные объяснения программиста, но при этом одним из оснований для выговора назвала их непредставление.

В итоге суд отменил дисциплинарные взыскания, изменил дату увольнения и его основание на уход по собственному желанию. Требования сотрудника удовлетворили частично.

Решение не означает, что суд разрешил любое использование ИИ на работе. В описанных материалах ключевым оказалось то, как работодатель обосновывал и оформлял наказания.

RSS: Новости на портале Anti-Malware.ru