



Вышел Firefox 63 — Mozilla улучшила защиту от рекламных трекеров

Вышел Firefox 63 — Mozilla улучшила защиту от рекламных трекеров

Вышел Firefox 63 — Mozilla улучшила защиту от рекламных трекеров

Mozilla выпустила очередную версию своего браузера Firefox. В Firefox 63 реализованы новые функции, однако особого внимания заслуживает переработанная старая защитная функция Tracking Protection.

Изначально работа Tracking Protection была завязана на блокировании рекламных трекеров во время работы в режиме приватного просмотра. Потом действие функции немного расширили — добавили блокирование скриптов сервисов аналитики, попытки снятия «отпечатка» пользователя и некоторых майнеров, действующих в браузере.

Серьезное улучшение Tracking Protection получила в Firefox 57, когда Mozilla разрешила активировать функцию не только в режиме приватного просмотра.

А теперь, выпустив Firefox 63, корпорация сдержала старое обещание, активировав Tracking Protection для всех пользователей по умолчанию в любом режиме просмотра.

Был произведен и небольшой ребрендинг — теперь функция называется Enhanced Tracking Protection или Content Blocking, она блокирует все трекеры, обозначенные в списке Disconnect.me. Этот список Mozilla использует со дня введения Tracking Protection в эксплуатацию.

В своем блоге компания также заявила, что она планирует разрешить Tracking Protection блокировать не только код JavaScript, но и файлы cookie. Следующее улучшение функция получит с выходом Firefox 65, который запланирован на январь 2019 года.

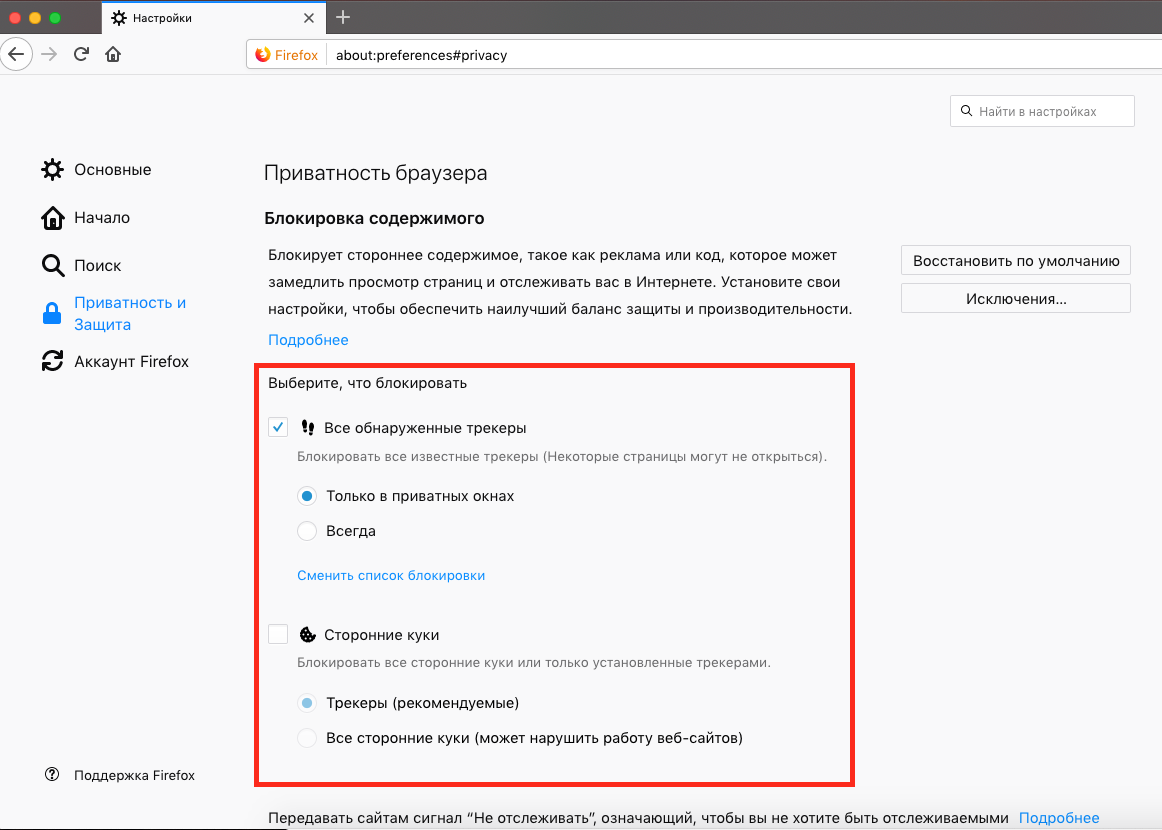
Зайдя в «Настройки => Приватность и Защита», вы можете ознакомиться с настройками функции:

Подпишитесь на новости

Positive Technologies заплатит до 500 тыс. рублей за обход защиты своих WAF

Найти ошибку в защитном продукте — хорошо. Показать, как он пропускает атаку, — ещё интереснее. Positive Technologies расширила программы на Standoff Bug Bounty: исследователям предлагают до 500 тысяч рублей за подтверждённые способы обхода PT Application Firewall PRO и PT Application Firewall Cloud.

Условия опубликованы на страницах программ PT Application Firewall и PT Cloud.

Проверять предлагают сами защитные механизмы: фильтрацию трафика, правила обнаружения атак и управляющий слой, через который администраторы настраивают WAF.

Исследователям предстоит искать сценарии, при которых вредоносный запрос проходит защиту незамеченным или не блокируется. Разработчиков интересуют нестандартные форматы запросов и особенности обработки HTTP. Ведь отсутствие дыр в самом WAF ещё не гарантирует, что он перекроет дорогу к уязвимому приложению.

Для PT AF PRO выплаты за проблемы высокой опасности составляют 150-300 тысяч рублей, за критические — 300-500 тысяч. В облачной программе за высокий уровень предусмотрено 50-200 тысяч рублей, за критический — до 500 тысяч.

Размер вознаграждения зависит от подтверждённого влияния находки. Одной теории или отчёта сканера недостаточно: нужен воспроизводимый сценарий с практическим риском.

По словам директора по продуктам AppSec и WAF Антона Жаболенко, результаты будут использовать для доработки правил и детекторов.

RSS: Новости на портале Anti-Malware.ru