



Исследователь стримил процесс атаки 51% на небольшую криптовалюту

Исследователь стримил процесс атаки 51% на небольшую криптовалюту

Исследователь стримил процесс атаки 51% на небольшую криптовалюту

Чуть более недели назад исследователь, скрывающийся под псевдонимом GeoCold, пообещал запустить атаку 51 % на блокчейн не сильно популярной криптовалюты Einsteinium (EMC2). Таким образом хакер хотел показать миру, насколько легко можно осуществить весь процесс.

Изначально GeoCold написал о своем намерении на Reddit, и спустя чуть больше недели ему удалось захватить около 70 % сети цифровой валюты Bitcoin Private (BTC). Самое интересное — хакер стримил процесс в прямом эфире.

В мире криптовалют действует один принцип — чем больший процент мощности майнинга находится у тебя руках, тем больше твои шансы повлиять на транзакции. Например, можно осуществить атаку двойного расходования (double spending attack).

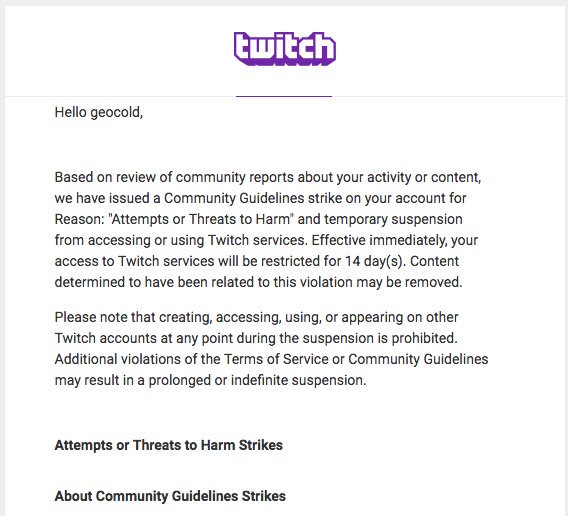
Исследователь GeoCold организовал демонстрацию своей атаки на сервисе Twitch, но был забанен там довольно быстро. После этого он перешел на StreamMe, где тоже вскоре был отправлен в бан. Об этом хакер сообщил у себя в Twitter.

Но несмотря на это, GeoCold удалось доказать свою точку зрения — маленькие криптовалюты легко атаковать. Исследователь заявил, что знает, о чем говорит, так как совершает такие атаки уже несколько лет.

Эксперт объясняет, что подобные атаки довольно затратные. Чтобы иметь представление о суммах, которые придется заплатить за атаки на разные валюты, можно посетить специальный сайт.

В мае Bitcoin Gold (BTG) пострадала от атаки 51 %. Злоумышленникам удалось похитить $17.5 миллионов у криптовалютных бирж. По словам команды Bitcoin Gold, преступники атаковали биржи, а не отдельных пользователей.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru