



Исследователь стримил процесс атаки 51% на небольшую криптовалюту

Исследователь стримил процесс атаки 51% на небольшую криптовалюту

Исследователь стримил процесс атаки 51% на небольшую криптовалюту

Чуть более недели назад исследователь, скрывающийся под псевдонимом GeoCold, пообещал запустить атаку 51 % на блокчейн не сильно популярной криптовалюты Einsteinium (EMC2). Таким образом хакер хотел показать миру, насколько легко можно осуществить весь процесс.

Изначально GeoCold написал о своем намерении на Reddit, и спустя чуть больше недели ему удалось захватить около 70 % сети цифровой валюты Bitcoin Private (BTC). Самое интересное — хакер стримил процесс в прямом эфире.

В мире криптовалют действует один принцип — чем больший процент мощности майнинга находится у тебя руках, тем больше твои шансы повлиять на транзакции. Например, можно осуществить атаку двойного расходования (double spending attack).

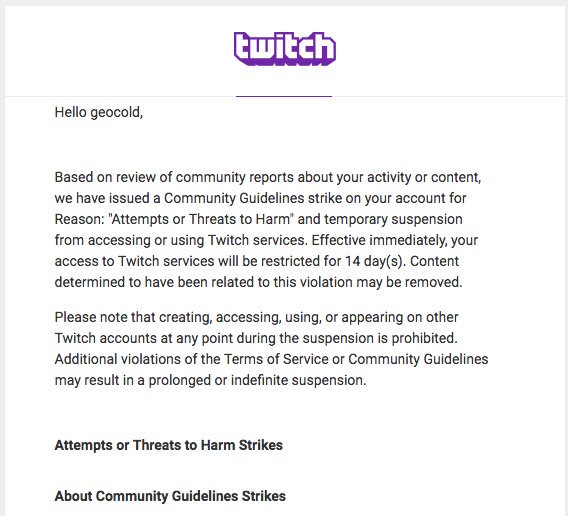
Исследователь GeoCold организовал демонстрацию своей атаки на сервисе Twitch, но был забанен там довольно быстро. После этого он перешел на StreamMe, где тоже вскоре был отправлен в бан. Об этом хакер сообщил у себя в Twitter.

Но несмотря на это, GeoCold удалось доказать свою точку зрения — маленькие криптовалюты легко атаковать. Исследователь заявил, что знает, о чем говорит, так как совершает такие атаки уже несколько лет.

Эксперт объясняет, что подобные атаки довольно затратные. Чтобы иметь представление о суммах, которые придется заплатить за атаки на разные валюты, можно посетить специальный сайт.

В мае Bitcoin Gold (BTG) пострадала от атаки 51 %. Злоумышленникам удалось похитить $17.5 миллионов у криптовалютных бирж. По словам команды Bitcoin Gold, преступники атаковали биржи, а не отдельных пользователей.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru