



Функция уведомлений о брешах от GitHub теперь поддерживает Java и .NET

Функция уведомлений о брешах от GitHub теперь поддерживает Java и .NET

Функция уведомлений о брешах от GitHub теперь поддерживает Java и .NET

Крупнейший хостинг для ИТ-проектов GitHub на этой неделе обновил свою платформу. Среди множества изменений, в основном сконцентрированных на разработчиках, нашлись интересные функции безопасности для владельцев проектов.

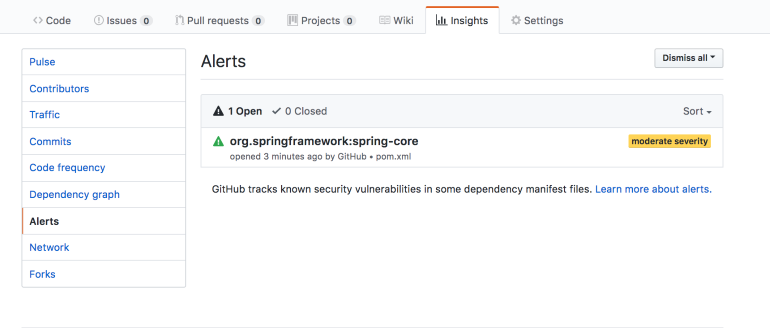
Пожалуй, самое важное нововведение — улучшение функции предупреждений о проблемах безопасности Security Alerts. Теперь Security Alerts может сообщать о проблемах проектов Java и .NET, как и о JavaScript, Ruby, и Python.

Напомним, что команда GitHub запустила эту функцию в прошлом году. Принцип ее работы заключается в сканировании зависимостей проекта на наличие устаревших библиотек и модулей, в которых существуют уже известные уязвимости.

Если этот сканер обнаруживает, что разработчик использует старую библиотеку, которая содержит проблемы безопасности, он направит предупреждение, в котором разработчику будет настоятельно рекомендовано обновить свои зависимости.

В ноябре 2017 года система поддерживала проекты на JavaScript и Ruby, а в июле этого года разработчики добавили поддержку Python. Эксперты с тех пор ждали, когда команда реализует поддержку Java и .NET.

По умолчанию GitHub сканирует файлы манифеста вроде package.json (для проектов JavaScript) или gemfiles (для Ruby). А также requirements.txt или Pipfile.lock (для проектов Python). Функция уведомлений доступна всем пользователям, ее можно найти на вкладке Insights.

К сожалению, система на данном этапе далека от идеала — она может обнаружить лишь те уязвимости, которым присвоен идентификатор CVE.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru