



Новое приложение Kaspersky Web Traffic Security защитит корпорации

Новое приложение Kaspersky Web Traffic Security защитит корпорации

Новое приложение Kaspersky Web Traffic Security защитит корпорации

«Лаборатория Касперского» выпустила новое приложение Kaspersky Web Traffic Security. Оно стало компонентом продукта Kaspersky Security для интернет-шлюзов, пришедшим на смену Антивирусу Касперского для Proxy Server. Решение призвано защищать компании от всех видов кибератак, повышать производительность труда за счёт управления доступом к внешним ресурсам и снижать накладные расходы на IT-поддержку.

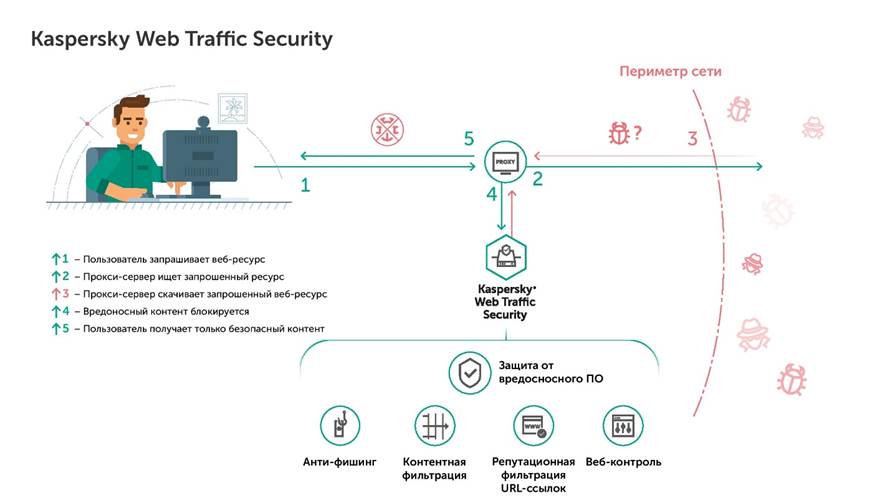
По данным «Лаборатории Касперского», в 2017 году практически треть пользователей, включая корпоративных, подверглась кибератакам. При этом потенциально опасные действия сотрудников остаются проблемой для 50% компаний. Чтобы решить вопрос человеческого фактора, бизнесу необходимо не только проводить обучение персонала и внедрять строгие политики информационной безопасности, но и совершенствовать защиту конечных точек и периметра сети. Решение Kaspersky Web Traffic Security значительно снижает риск возникновения киберинцидентов: оно обрабатывает веб-трафик, проходящий через прокси-сервер, блокируя всё, что потенциально опасно с точки зрения корпоративной политики.

Новое приложение «Лаборатории Касперского» имеет мощный антивирусный движок – многоуровневую систему защиты на базе машинного обучения. Также Kaspersky Web Traffic Security использует специализированные эвристические алгоритмы для блокировки вредоносных и фишинговых сайтов. А функция веб-контроля позволяет ограничить доступ сотрудников к определённым категориям онлайн-ресурсов, чтобы снизить риски и обеспечить бесперебойную работу.

Для ещё более высокой скорости обнаружения киберугроз Kaspersky Web Traffic Security проводит репутационный анализ файлов, ссылок и IP-адресов, используя как данные облачного сервиса Kaspersky Security Network, так и локальные базы.

«Социальная инженерия – это одна из ключевых техник, используемых злоумышленниками для проникновения внутрь периметра компаний. Приложение Kaspersky Web Traffic Security существенно снижает риски возникновения киберинцидентов и снимает значительную нагрузку со специалистов IT-поддержки, которым постоянно приходится решать проблемы, возникающие в результате некорректных действий сотрудников в интернете. Наш новый продукт призван помочь бизнесу противостоять угрозам, применяя технологии следующего поколения», – подчеркнул Дмитрий Алёшин, руководитель департамента продуктового маркетинга «Лаборатории Касперского».

Kaspersky Web Traffic Security предоставляет компаниям надёжную защиту от киберугроз и расширенные возможности управления:

  • гибкая и простая система управления безопасностью всех систем с поддержкой ICAP (включая прокси-серверы и хранилища) посредством единого веб-интерфейса;
  • интеграция с существующими системами управления данными и инцидентами безопасности (SIEM);
  • там, где применяется контроль трафика (перехват SSL (SSL-bumping) или контроль корпоративного трафика (corporate traffic surveillance)), после настройки корпоративного прокси-сервера Kaspersky Web Traffic Security может контролировать зашифрованный SSL-трафик и анализировать объекты (такие как объекты веб-трафика HTPPS), проходящие через защищенный канал;
  • специальный режим для поставщиков IT-услуг и компаний с распредлённой структурой, который позволяет назначать особые области для различных подразделений или компаний-клиентов и управлять ими отдельно с использованием требуемой комбинации «глобальных» и «локальных» политик.

Более подробная информация о новом приложении Kaspersky Web Traffic Securit доступна по ссылке: https://www.kaspersky.ru/small-to-medium-business-security/proxy-server.

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru