



Уязвимость повышения привилегий в Windows почти год никто не замечал

Уязвимость повышения привилегий в Windows почти год никто не замечал

Уязвимость повышения привилегий в Windows почти год никто не замечал

Исследователь в области безопасности из Колумбии нашел способ получить права администратора и обеспечить устойчивость вредоноса к перезагрузке на компьютерах под управлением Windows. Эту злонамеренную схему легко реализовать и крайне сложно остановить.

Примечательно, что впервые этот способ был описан в декабре 2017 года, однако по каким-то причинам он не получил широкой огласки в средствах массовой информации, а также не был использован во вредоносных кампаниях.

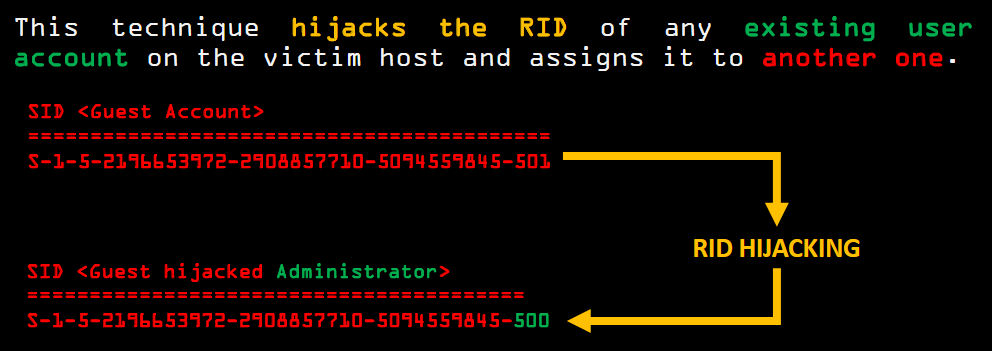
Вредоносный метод открыл Себастьян Кастро, исследователь безопасности из компании CSL. Он основан на атаке одного из параметров аккаунтов пользователей Windows. Речь идет об относительном идентификаторе (Relative Identifier, RID) — уникальном порядковом числе, присваиваемом учетной записи.

RID представляет собой код, добавляемый в конец идентификатора безопасности (Security Identifier, SID). Доступны несколько кодов RID, однако основными являются 501 (для стандартного аккаунта гостя) и 500 (для аккаунтов администраторов).

Кастро пришел к выводу, что можно изменить RID, ассоциирующийся со специфическим аккаунтом, путем изменения ключей реестра, которые хранят информацию о каждой учетной записи Windows. Таким образом аккаунту можно присвоить другой RID, который предназначен для группы с более высокими привилегиями в системе.

Использовать эту уязвимость удаленно не получится, если только компьютер не открыт в Сеть без пароля. Но в том случае, если вредонос уже находится на компьютере, злоумышленник легко может воспользоваться этой дырой в безопасности.

В итоге, имея изначально права ограниченного аккаунта, тот же бэкдор сможет повысить их до SYSTEM.

Кастро отметил, что эксплуатацию этого бага очень сложно детектировать, так как используются исключительно механизмы самой системы Windows.

Эксперт не раз выступал на конференциях, объясняя суть эксплуатации этого недостатка. С одним из таких видео можно ознакомиться ниже:

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru