



После 2018 года 62% всех сайтов будут крайне уязвимы из-за версии PHP

После 2018 года 62% всех сайтов будут крайне уязвимы из-за версии PHP

После 2018 года 62% всех сайтов будут крайне уязвимы из-за версии PHP

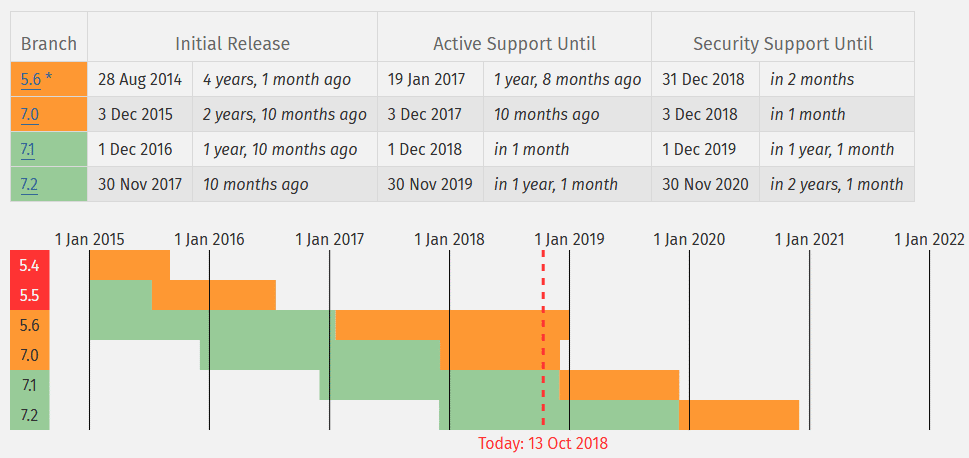
Согласно статистике W3Techs, приблизительно 78,9 % от общего количества веб-сайтов в Сети работают на PHP. Однако 31 декабря 2018 года выпуск обновлений безопасности для версий PHP 5.6.x официально прекратится. Это значит конец поддержки целой ветки PHP 5.x.

По подсчетам исследователей, 62 % ресурсов, которые все еще работают на версиях PHP 5.x, со следующего года перестанут получать патчи для уязвимостей. Таким образом, более сотни миллионов сайтов окажутся в зоне риска, раскрытыми для кибератак.

Стоит только злоумышленникам найти какую-либо уязвимость после нового года, как они потенциально смогут атаковать огромное количество ресурсов в Сети.

Эксперты рекомендуют не испытывать судьбу — можно, конечно, попытаться использовать PHP 5 в 2019 году, однако это крайне беспечное решение вопроса. Такого мнения придерживается, например, Скотт Арцишевский из Paragon Initiative Enterprise.

Разработчики PHP долго тянули с прекращением поддержки для PHP 5.6, так как эта версия стала самой популярной еще весной 2017 года. Многие эксперты предупреждали, что владельцам сайтов все равно нужно постепенно переходить на PHP 7.

Интересная статистика — из трех популярнейших платформ (WordPress, Joomla и Drupal) только Drupal официально повысила минимальные требования для CMS до PHP 7. Это правило вступит в силу в марте 2019 года.

Поскольку ветка 7.0.x лишилась поддержки 3 сентября 2017 года, это вряд ли что-то решит. Однако это все равно шаг вперед.

Подпишитесь на новости

Binance остановила ввод и вывод средств после взлома на $6,3 млрд

Криптобиржа Binance приостановила пополнение счетов и вывод средств после крупного инцидента в безопасности. По предварительной версии биржи, атакующий проник в инфраструктуру через скомпрометированный ноутбук DevOps-инженера. Оценка затронутых активов — около $6,3 млрд.

Подробности Binance раскрыла в официальном сообщении. Компрометация устройства могла дать злоумышленнику доступ к сервисному контейнеру и позволить отправлять несанкционированные транзакции на вывод. Признаков утечки закрытых ключей кошельков компания пока не обнаружила.

Совместно с партнёрами удалось заморозить около $3 млрд в блокчейне. Биржа отозвала аутентификацию соответствующего адреса, подключила правоохранителей и специалистов по блокчейн-аналитике. Ввод и вывод временно остановлены на время проверок безопасности.

Binance обещает покрыть все потери из фонда SAFU и собственных средств, а после устранения последствий — опубликовать обновлённое подтверждение резервов. Заявление о безопасности пользовательских средств пока исходит от самой компании.

Расследование продолжается: версия с ноутбуком предварительная. Подробный технический разбор биржа обещает после проверки фактов. Пока главный вопрос — как доступ к одному устройству превратился в возможность инициировать вывод такого масштаба.

RSS: Новости на портале Anti-Malware.ru