



Новый банковский троян DanaBot расширяет географию своих атак

Новый банковский троян DanaBot расширяет географию своих атак

Новый банковский троян DanaBot расширяет географию своих атак

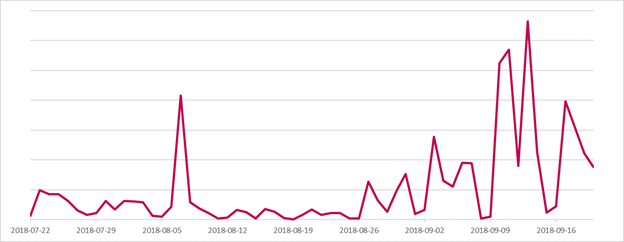
Антивирусная компания ESET зафиксировала рост активности банковского трояна DanaBot. В основном эта программа поражает пользователей в странах Европы, а ее операторы постепенно наращивают вредоносный потенциал и увеличивают охват.

DanaBot представляет собой относительно новый вид вредоносной программы — троян впервые был обнаружен в этом году. Для его создания киберпреступники пользовались довольно простым, но эффективным языком Delphi.

Эксперты обратили на него внимание во время спам-кампаний, зафиксированных в Австралии. С тех пор злоумышленники также атаковали пользователей из Италии, Германии, Австрии и Украины.

В качестве приманки в этих вредоносных кампаниях используются письма, маскирующиеся под счета от различных компаний. По словам специалистов ESET, DanaBot имеет модульную архитектуру.

Исследователи отмечают следующие плагины, которые помогают трояну в атаках:

  • VNC – устанавливает соединение с компьютером жертвы и удаленно управляет им;
  • Sniffer – внедряет вредоносный скрипт в браузер жертвы, как правило, при посещении банковских сайтов;
  • Stealer – собирает пароли из широкого спектра приложений (браузеры, FTP-клиенты, VPN-клиенты, чаты и почтовые клиенты, онлайн-покер и пр.);
  • TOR – устанавливает TOR прокси и обеспечивает доступ к сайтам .onion.

В августе этого года операторы вредоноса добавили некоторые изменения в его архитектуру.

«У них появился плагин TOR, который потенциально можно использовать для создания скрытого канала связи между злоумышленником и жертвой, а также 64-битная версия Stealer-плагина и новый плагин для удаленного доступа к рабочему столу», — пишет ESET.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru