



Обнаружен очень мощный и гибко настраиваемый Android-троян

Обнаружен очень мощный и гибко настраиваемый Android-троян

Обнаружен очень мощный и гибко настраиваемый Android-троян

Эксперты Cisco Talos обнаружили новый троян для мобильной операционной системы Android, который получил имя GPlayed. Вредонос, обладая множеством встроенных возможностей, также легко настраивается, предоставляя злоумышленникам удобную платформу для кибератак на мобильные устройства.

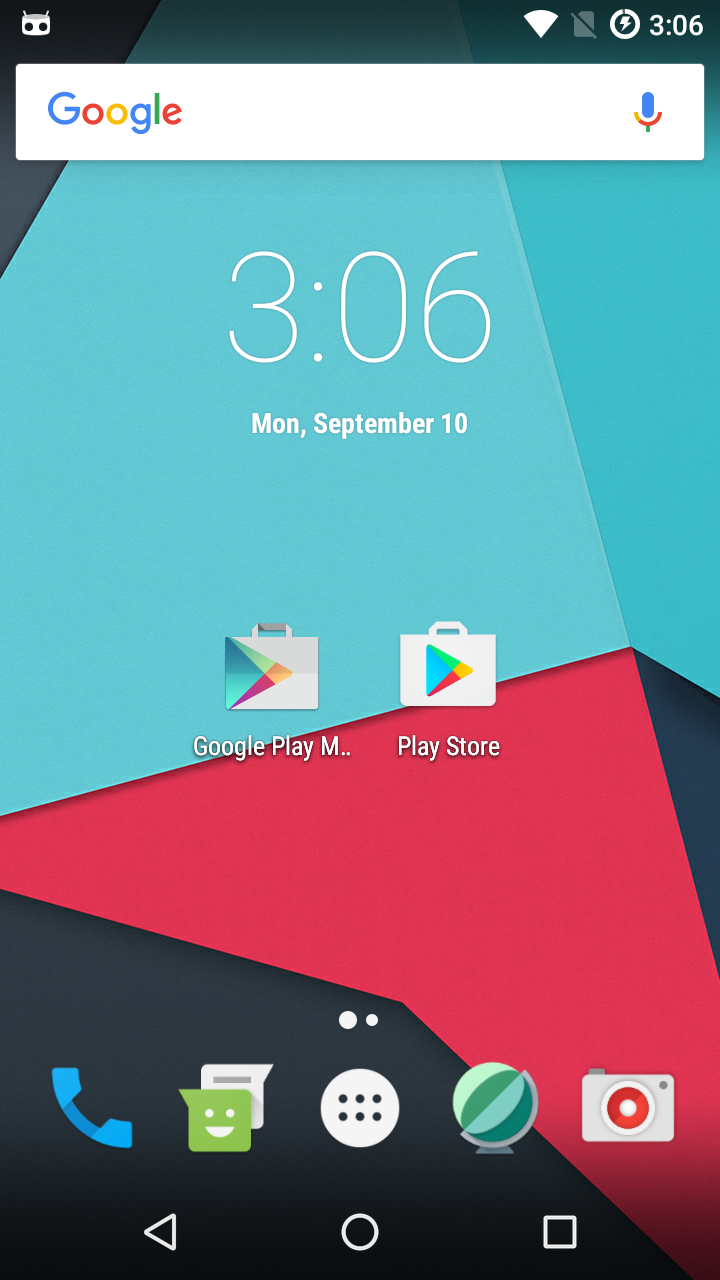
«Проанализированный нами образец использовал иконку приложения, очень напоминающую иконку официального Play Store», — пишут специалисты в блоге.

Исследователи предоставили скриншот, на котором рядом помещены иконки злонамеренного приложения и официального магазина Google.

Этот зловред отличается поразительной способностью адаптироваться под различные нужды атакующих. Например, злоумышленник может удаленно загружать плагины, производить инъекцию скриптов и даже компилировать новый .NET-код.

«Наш анализ показывает, что троян все еще находится на стадии тестирования. Но, учитывая его возможности, каждый пользователь Android должен опасаться GPlayed».

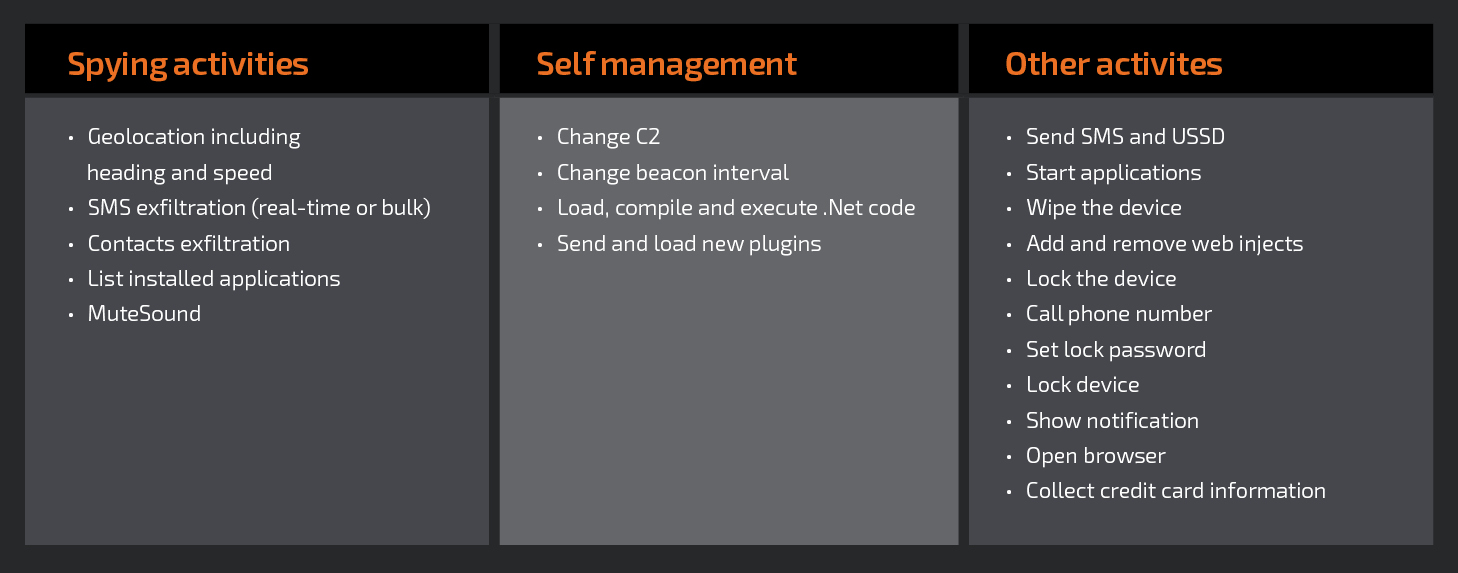
Эксперты также предоставили список возможностей трояна «из коробки»:

Как мы видим, троян может отправлять и читать SMS-сообщения, извлекать контакты, менять на ходу командный сервер C&C, звонить на определенные номера, удалять всю информацию с устройства, блокировать устройство, устанавливать пароль для доступа к смартфону, отображать уведомления, открывать браузер и прочее.

Пользователям придется быть очень бдительными, если злоумышленники запустят GPlayed в реальных атаках.

Подпишитесь на новости

ВС признал переписку с адвокатом в телефоне обвиняемого доказательством

Переписка с адвокатом в смартфоне не получила автоматический пропуск из уголовного дела. Верховный суд РФ признал допустимыми сообщения, найденные в телефоне обвиняемого: мужчина добровольно передал устройство оперативникам и сообщил пароль. Защита ссылалась на адвокатскую тайну, но суд этот довод отклонил.

Позиция изложена в определении ВС от 14 октября 2026 года по делу № 19-УД26-24-А3.

Фигурант утверждал, что заказал из-за границы растительное удобрение, а наркотическое вещество оказалось в посылке по ошибке отправителя. Однако суд счёл, что содержимое телефона подтверждает его осведомлённость ещё до таможенного досмотра.

Среди прочего мужчина отправлял адвокату сведения о предстоящем контроле и ссылку на статью об ответственности за заказ митрагинина.

ВС указал: адвокатская тайна связана с оказанием юридической помощи, а адвокат не вправе разглашать её без согласия доверителя. Но здесь исследовали телефон самого обвиняемого, добровольно выданный вместе с паролем. Оперативно-разыскное мероприятие суд признал законным, отметив наличие судебного разрешения.

При этом явку с повинной и опрос, оформленные без адвоката, исключили из доказательств. Переписка же в деле осталась. Итоговый приговор — 15 лет и шесть месяцев колонии строгого режима — ВС менять не стал.

В этой истории стоит учитывать, что речь шла о добровольной передаче устройства, сообщении пароля и законности ОРМ. Даже такой сомнительный прецедент не даёт оснований считать, что любую переписку с поверенным теперь можно прочитать.

RSS: Новости на портале Anti-Malware.ru