



Миллионы камер наблюдения можно легко взломать

Миллионы камер наблюдения можно легко взломать

Миллионы камер наблюдения можно легко взломать

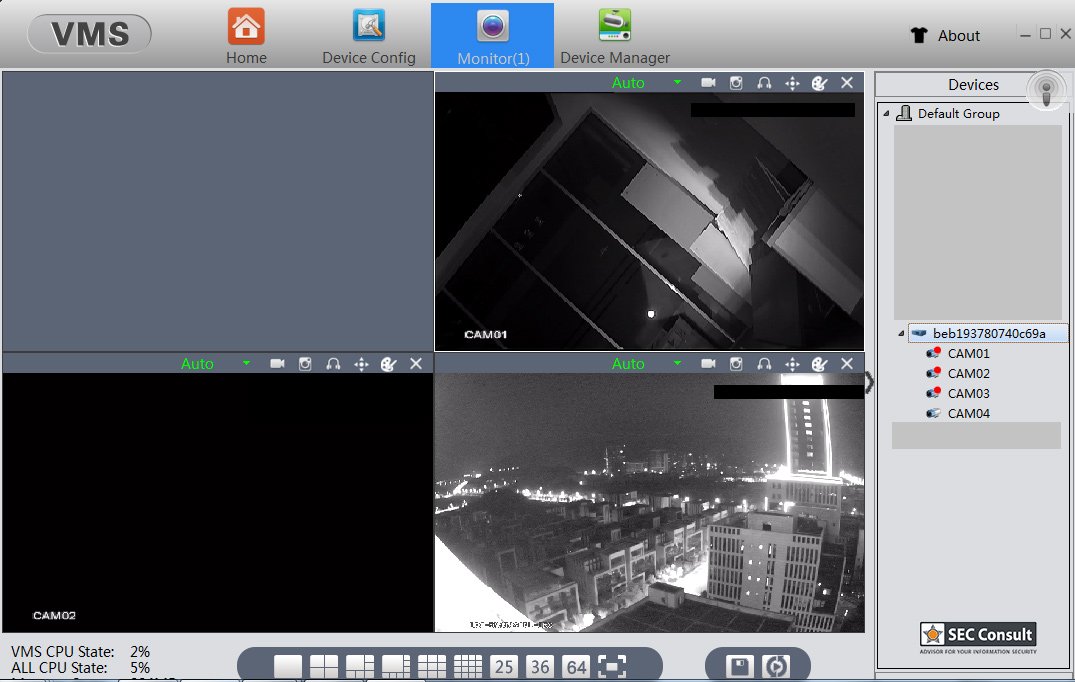
Согласно экспертам в области безопасности, миллионы камер наблюдения содержат уязвимости, позволяющие удаленному злоумышленнику получить контроль над устройствами. Проблема затрагивает камеры, произведенные китайской компанией Hangzhou Xiongmai Technology.

Примечательно, что пользователи столкнулись с проблемой идентификации уязвимых устройств, так как компания поставляет свои устройства по принципу White label (концепция, предусматривающая производство немарочных продуктов или услуг одной компанией и использование таких продуктов или услуг другой компанией под своим брендом).

Проще говоря, другие компании брали продукцию Hangzhou Xiongmai Technology и проставляли на ней свой логотип. Исследователи EU-based SEC Consult выявили более 100 таких компаний, которые ребрендировали камеры Xiongmai.

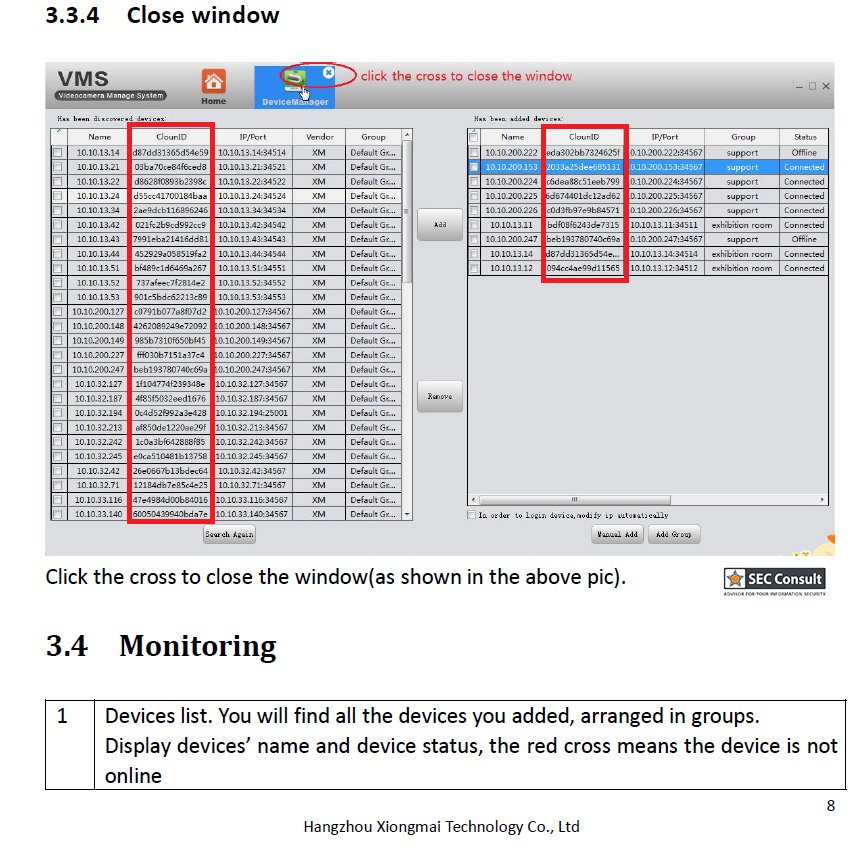
Все эти устройства крайне легко взломать. Причиной наличия всех уязвимостей является функция, которая получила имя «XMEye P2P Cloud». Принцип работы XMEye P2P Cloud заключается в создании туннеля между устройством пользователя и облачным аккаунтом XMEye.

Пользователь может получить доступ к этому аккаунту с помощью браузера или через специальное приложение.

Специалисты говорят, что эти облачные аккаунты плохо защищены — например, злоумышленник может угадать идентификатор учетной записи, ибо он основан на MAC-адресе. Во-вторых, эти аккаунты используют имя пользователя «admin» по умолчанию, при этом пароль не используется.

В-третьих, пользователям не предлагается изменить учетные данные в процессе настройки аккаунта. В-четвертых, даже если пользователь поменяет пароль, существует некий скрытый аккаунт со связкой имя пользователя-пароль: «default/tluafed».

Наконец, доступ к этой скрытой учетной записи позволит атакующему инициировать процесс обновления прошивки. Поскольку Xiongmai не подписывает свои обновления, злоумышленник легко может «подсунуть» свою версию, содержащую вредоносную составляющую.

ИИ чуть не отправил американский спецназ на китайский корабль

Американские военные едва не перехватили китайское судно на Ближнем Востоке из-за разведывательного отчёта, собранного при помощи ИИ. Чат-бот неверно определил груз, а аналитик упаковал его выводы в официальный документ, которому начали доверять как обычной разведке.

Как сообщает CNN, весной 2026 года аналитик командования специальных операций запросил у неустановленного чат-бота сведения о грузе китайского судна.

Система объединила открытые данные с секретной радиоэлектронной разведкой и заявила, что корабль перевозит компоненты для ядерной оружейной программы.

Затем аналитик снова использовал ИИ, но уже для оформления выводов в стандартный разведывательный отчёт. Документ разошёлся по американским военным структурам и запустил подготовку к перехвату. По словам источников CNN, самолёты находились в воздухе, а вооружённые бойцы готовились подняться на борт.

Перед началом операции отчёт всё же решили проверить внимательнее. Выяснилось, что ИИ неверно распознал груз и добавил недостоверные сведения. Что именно находилось на судне, CNN установить не удалось.

Один из источников назвал документ полностью выдуманным и заявил, что он едва не спровоцировал войну: нападение на китайский корабль могло быстро перерасти в вооружённый конфликт.

Какой чат-бот использовал аналитик — коммерческий или правительственный — неизвестно. Пентагон и Тихоокеанское командование специальных операций США не ответили CNN на запросы.

Инцидент случился на фоне ускоренного внедрения ИИ в американской армии. Единого стандарта проверки ответов таких систем при этом нет.

RSS: Новости на портале Anti-Malware.ru