



Дешевые Android-смартфоны недостаточно проверяются на наличие вредоносов

Дешевые Android-смартфоны недостаточно проверяются на наличие вредоносов

Дешевые Android-смартфоны недостаточно проверяются на наличие вредоносов

Эксперты в области безопасности обратили внимание на проблему безопасности дешевых смартфонов на базе операционной системы Android. Из-за недостаточного контроля качества модели Android-смартфонов, стоящие в районе $110, часто имеют на борту троян удаленного доступа (remote access trojan, RAT).

Еще в прошлом году исследователи Sophos обратили внимание на пост на форуме xda-developers.com, в котором пользователь жаловался не предустановленное приложение Sound Recorder. По словам пользователя, на это приложение постоянно срабатывали антивирусные программы.

После проведенного исследования специалисты Sophos пришли к выводу, что Sound Recorder является ничем иным, как злонамеренной программой, чьи возможности похожи на возможности RAT-вредоноса.

Как раз в этом случае подвел контроль качества, который не был проведен должным образом. Если бы все было сделано адекватно, Sound Recoder обязательно был бы обнаружен, так как, по сути, вредоносное приложение просто маскируется под легитимное.

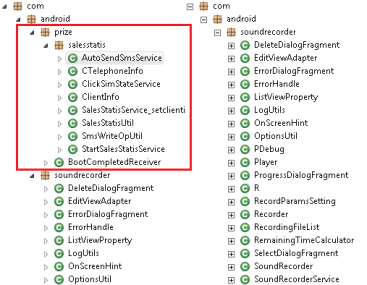
Как можно посмотреть на картинке ниже, злонамеренная версия содержит дополнительный код, чего не наблюдается у легитимной версии:

Sophos определила, что вредонос может передавать следующие данные:

  • Номер телефона;
  • Информацию о местоположении;
  • IMEI или Android ID;
  • Разрешение экрана;
  • Информацию о производителе, модели и версии ОС;
  • Информацию о процессоре;
  • MAC-адрес;
  • Размер оперативной памяти;
  • Объем SD-карты;
  • Информацию о языке и стране.

Также исследователи отметили возможности бэкдора:

  • Возможность скачивать и устанавливать приложения;
  • Деинсталлировать приложения;
  • Запускать shell-команды;
  • Открывать URL-адреса в брарузере.
Подпишитесь на новости

Россиян пугают штрафом в 50 тысяч рублей за реестр банковских карт

В соцсетях распространяют ложное сообщение о штрафе в 50 тысяч рублей за несвоевременную передачу данных в единый реестр банковских карт. Гражданам самостоятельно подавать такие сведения не нужно: информацию передают банки.

На недостоверную публикацию обратила внимание «Лапша Медиа». Проект также предполагает, что изображение с предупреждением создано с помощью ИИ, указывая на многочисленные ошибки и опечатки в тексте.

Единая система учёта платёжных карт действительно создаётся. Согласно разъяснению Банка России, до 1 сентября 2027 года банки должны передать в неё номера и виды действующих карт, а также ИНН владельцев. Оператором системы выступает НСПК.

С 1 сентября 2027 года банки начнут проверять общее количество карт клиента перед выдачей новой. Ограничение в 20 карт направлено против массового оформления карт для передачи мошенникам. 

При этом ранее выпущенные карты продолжат действовать, даже если их число превышает лимит: принудительно закрывать их не потребуется.

RSS: Новости на портале Anti-Malware.ru