



Менеджеры паролей для Android раскрывают учетные данные фишерам

Менеджеры паролей для Android раскрывают учетные данные фишерам

Менеджеры паролей для Android раскрывают учетные данные фишерам

Группа исследователей в области безопасности обнаружила, что менеджеры паролей для Android можно заставить ввести действующие учетные данные в фишинговые приложения. О проблеме безопасности сообщили итальянские специалисты из университета Генуи.

Также исследователи отметили, что технология Google Instant Apps, которая позволяет пользователям попробовать приложения без необходимости полностью их устанавливать, может сыграть на руку фишинговым схемам.

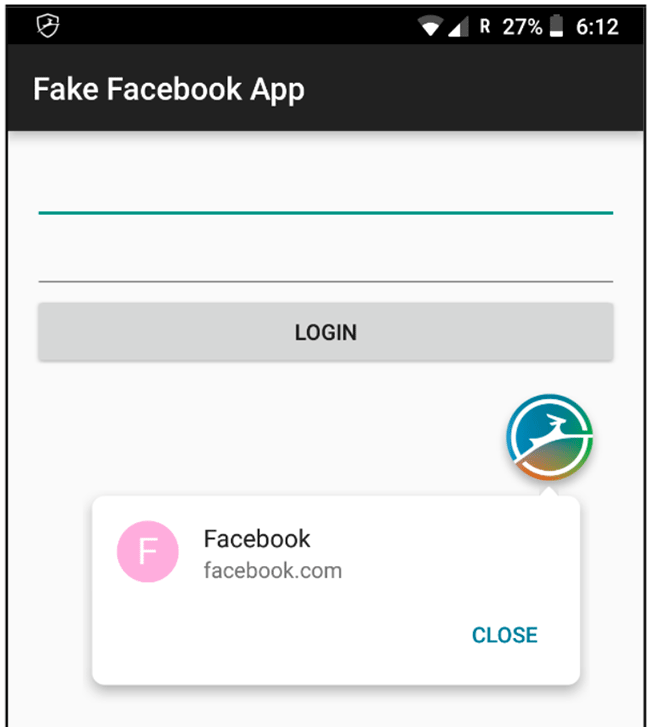
На одном из скриншотов, опубликованных экспертами, видно, что менеджер паролей Dashlane предлагает ввести учетные данные Facebook в злонамеренное фишинговое приложение.

Среди таких приложений, которые способны раскрыть учетные данные пользователей, специалисты отметили следующие менеджеры паролей:

  • 1Password
  • Dashlane
  • Keeper
  • LastPass
  • Google Smart Lock

Таким образом, злоумышленнику остается лишь использовать имя популярного приложения (например, того же Facebook), и менеджер паролей автоматически подставит логин и пароль в поля ввода.

С полным исследованием экспертов можно ознакомиться по этой ссылке (PDF).

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru