



Новая фишинговая кампания заразила уже 100 000 роутеров

Новая фишинговая кампания заразила уже 100 000 роутеров

Новая фишинговая кампания заразила уже 100 000 роутеров

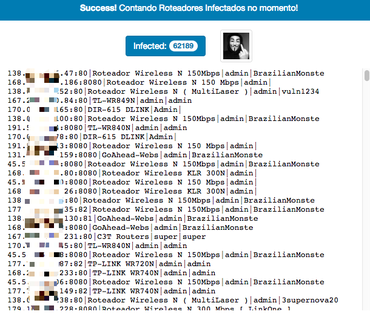
Более 100 000 маршрутизаторов стали жертвами новой вредоносной кампании, в ходе которой киберпреступники изменили настройки DNS таким образом, что пользователи пораженных устройств перенаправлялись на фишинговый сайты. Редирект происходит только в случае попытки доступа к онлайн-сервисам банков Бразилии.

Около 88 % этих устройств располагаются в Бразилии. Об атаках сообщили эксперты компании Radware, которые отслеживают эту вредоносную активность с середины августа. Также за деятельностью злоумышленников наблюдала китайская ИБ-компания Qihoo 360.

В Qihoo 360 утверждают, что преступники значительно усовершенствовали механизм своих атак. Проанализировав огромное количество данных, эксперты смогли погрузиться в схемы киберпреступной группировки.

Согласно отчету, атакующие сканируют диапазон бразильских IP-адресов в надежде найти уязвимые для атаки устройства. Далее легитимные настройки DNS модифицируются, и пользователи попадают на злонамеренные сайты.

Эти ресурсы представляют собой стандартные фишинговые страницы, которые пытаются выведать учетные данные клиентов кредитных организаций.

Злоумышленники добиваются этого, используя три вредоносных модуля: Shell DNSChanger, Js DNSChanger и PyPhp DNSChanger. Первая часть названия каждого модуля указывает на тот язык программирования, на котором они были написаны.

Первый модуль может проводить атаки типа брутфорс, подбирая пароли к 21 прошивкам различных маршрутизаторов. Второй модуль, будучи написанным на JavaScript, содержит 10 скриптов, которые могут атаковать еще 6 различных роутеров.

Третий модуль, как утверждают эксперты, самый интересный, он написан на комбинации Python и PHP. Он использует 69 скриптов для атаки 47 моделей роутеров. Более того, этот модуль еще имеет на борту эксплойт, который может обойти процесс аутентификации на различных маршрутизаторах.

Третий модуль также использует украденный ключ API Shodan, который позволяет пользоваться этой поисковой системой для обнаружения уязвимых устройств. Вредоносная кампания получила имя GhostDNS.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru