



Опубликован джейлбрейк для iPhone XS

Опубликован джейлбрейк для iPhone XS

Опубликован джейлбрейк для iPhone XS

Китайский исследователь Минь Джень сообщил о полностью готовом джейлбрейке для iOS 12, который был проверен на iPhone XS. За разработкой взлома мобильной операционной системы от Apple стоит команда специалистов Pangu.

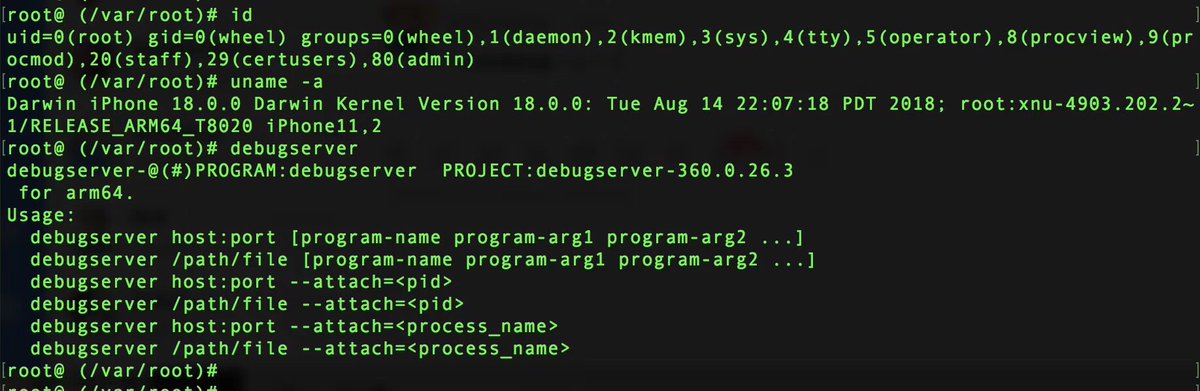
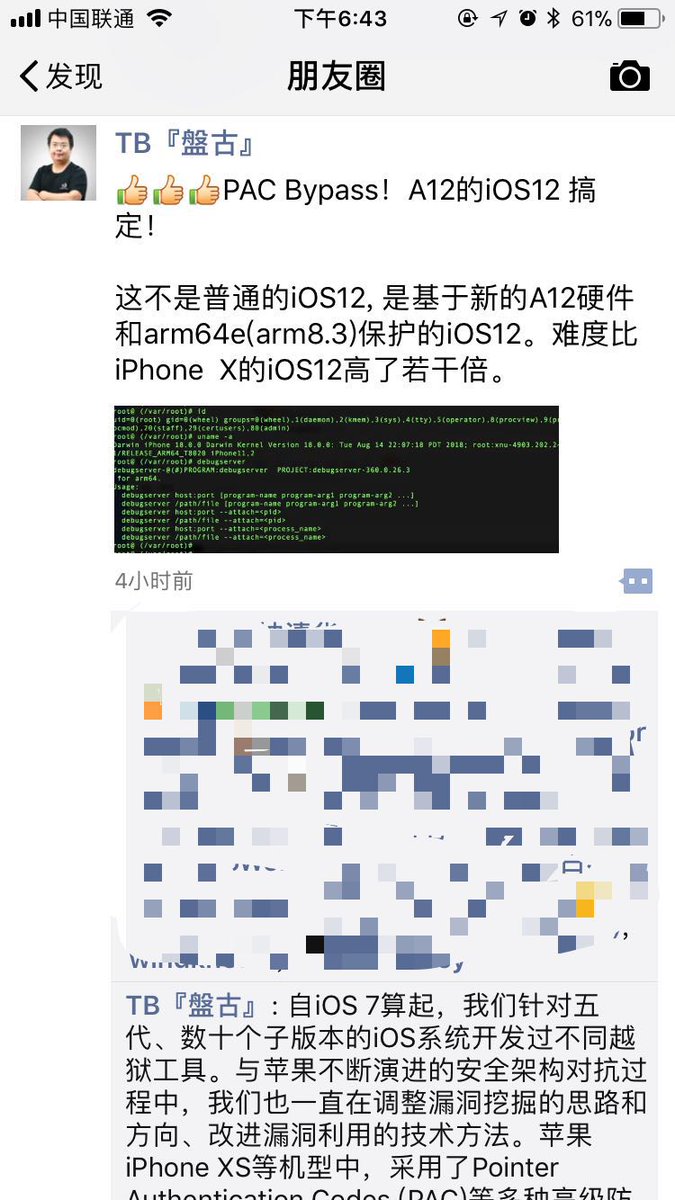
Информацию о джейлбрейке Джень опубликовал в Twitter, прикрепив скриншот, доказывающий работоспособность взлома:

Пока джейлбрейк был проверен на iPhone XS, но ожидается, что подобная процедура на днях будет произведена с iPhone XS Max. Учитывая, что «начинка» обоих устройств идентична, ожидается, что эксплойт должен сработать без вопросов.

Напомним, что ранее эксперты Alibaba Group опубликовали версию джейлбрейка, которая будет работать даже после перезагрузки устройства.

Китайский специалист продемонстрировал работу взломанного устройства в видеоролике, опубликованном на YouTube.

В этом видео можно наблюдать iPhone X, принадлежащий сотруднику Alibaba Group, на котором запускается сторонний магазин приложений Cydia. Весь джейлбрейк работает корректно даже после перезагрузки.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru