



Reflected XSS — лидер среди уязвимостей в веб-приложениях

Reflected XSS — лидер среди уязвимостей в веб-приложениях

Reflected XSS — лидер среди уязвимостей в веб-приложениях

Специалисты Netsparker провели исследование безопасности веб-приложений, в ходе которого были просканированы тысячи приложений и веб-сайтов. Особое внимание было уделено количеству и популярности отдельных уязвимостей, которые затрагивают популярные платформы.

Наиболее распространенной уязвимостью, обнаруженной в веб-приложениях с открытым исходным кодом, оказалась Reflected XSS. Она составляет 79 % от общего числа зарегистрированных уязвимостей.

К слову, уязвимости межсайтового скриптинга занимают седьмую строчку в списке топ-10 от проекта OWASP.

Сколько веб-приложений просканировали специалисты Netsparker:

  • Общее количество просканированных приложений составило 154.
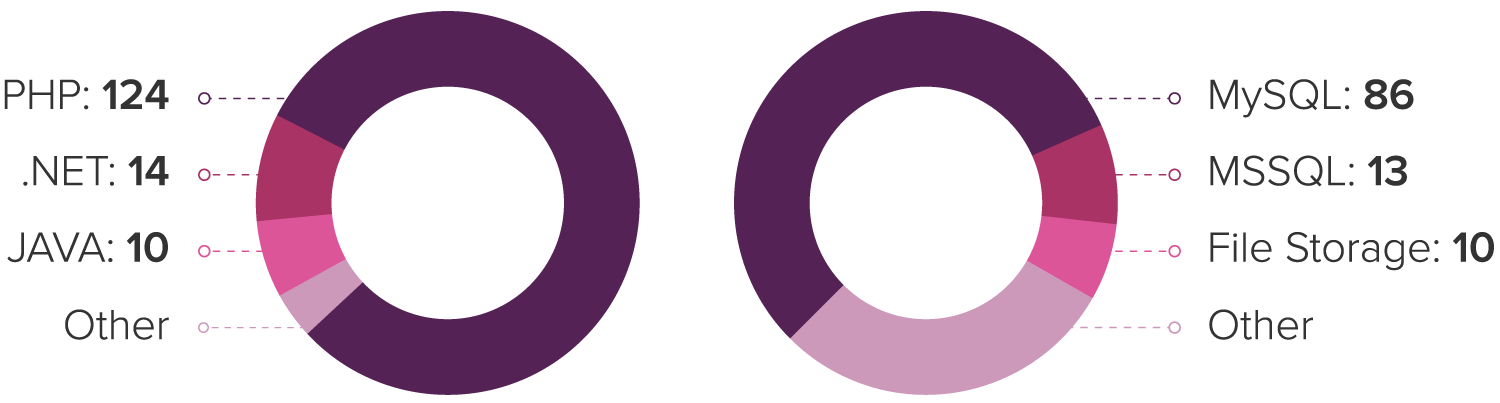
  • Наиболее популярные фреймворки или языки, на которых были разработаны эти приложения: PHP (124), .NET (14) и Java (10).
  • Наиболее популярные сервера базы данных, используемые этими приложениями: MySQL (86), Microsoft SQL Server (13).

А вот такие результаты получили исследователи:

  • Количество уязвимых веб-приложений составило 59. Это более 38 % всех протестированных веб-приложений.
  • Общее количество уязвимостей, обнаруженных Netsparker на этих сайтах с открытым исходным кодом, составило 346.
  • Из 124 отсканированных веб-приложений PHP 53 оказались уязвимы (почти 43 %).
  • Из 14 веб-приложений .NET уязвимы были 4 — 28 %.
  • 10 протестированных веб-приложений Java — только одно уязвимо. Это 10 %.

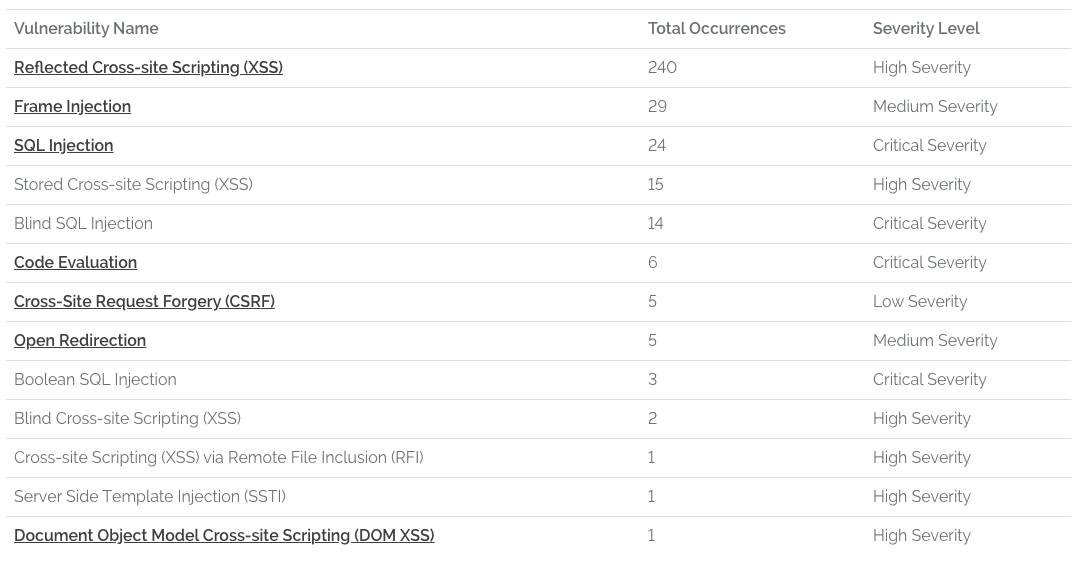
Специалисты Netsparker привели таблицу, в которой отражены типы уязвимостей, количество их обнаружений, а также степень их опасности:

Около 88 % зафиксированных уязвимостей были серьезного или критического уровня опасности.

Исследователи также предоставили статистику самых ненадежных с точки зрения безопасности языков разработки:

  • 43% отсканированных веб-приложений PHP были уязвимы.
  • 28% отсканированных веб-приложений .NET были уязвимы.
  • 10% проверенных веб-приложений Java были уязвимы.

С полным отчетом Netsparker можно ознакомиться по этой ссылке.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru