



Секретная служба США предупреждает о новой волне изощренного скимминга

Секретная служба США предупреждает о новой волне изощренного скимминга

Секретная служба США предупреждает о новой волне изощренного скимминга

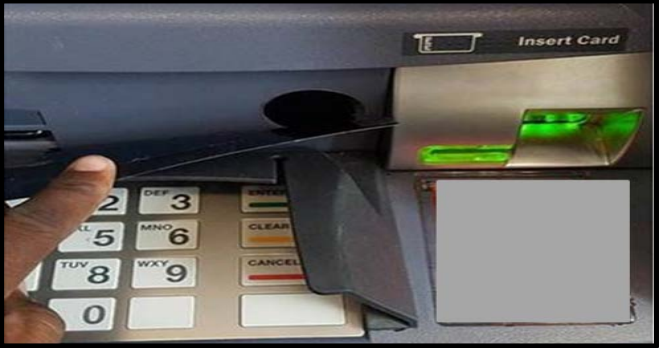
Секретная служба США предупреждает финансовые учреждения о новом всплеске скимминга банкоматов, в ходе которого преступники вырезают отверстия в ATM размером с пирожное. А далее используется комбинация магнитов и медицинских устройств для получения учетных данных клиентов непосредственно из устройства для чтения карт, установленного в банкоматах.

Как пишет исследователь безопасности Брайан Кребс, в распоряжение Секретной службы попало несколько отчетов, описывающих сложную схему скиммига, для осуществления которой злоумышленникам требуются дни.

Этот тип атаки часто описывается как «подслушивание» (eavesdropping), он начинается с того, что преступники используют дрель, чтобы просверлить небольшие отверстия в корпусе банкомата. После этого отверстия маскируют металлической панелью, наклейкой с логотипом банка или инструкцией по использованию ATM.

Преступники будут использовать эти отверстия для подключения к считывателю карт специального устройства с помощью магнита. Часто злоумышленникам в таких атаках помогает эндоскоп, используемый в медицине инструмент. Используя его, преступник может убедиться, что его скиммер подключен к считывателю карт правильно.

Согласно сообщению Секретной службы, злоумышленники маскируют отверстия в банкоматах, а потом выжидают день или два. После этого они прикрепляют стеноп (также встречается термин «лох-камера» или «лохкамера»).

«Задержка, судя по всему, вызвана обходом антискимминговой технологии, которая должна среагировать на сверление», — объясняют в Секретной службе.

Кребс опубликовал видео, в котором показан процесс скимминга банкомата:

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru