



Секретная служба США предупреждает о новой волне изощренного скимминга

Секретная служба США предупреждает о новой волне изощренного скимминга

Секретная служба США предупреждает о новой волне изощренного скимминга

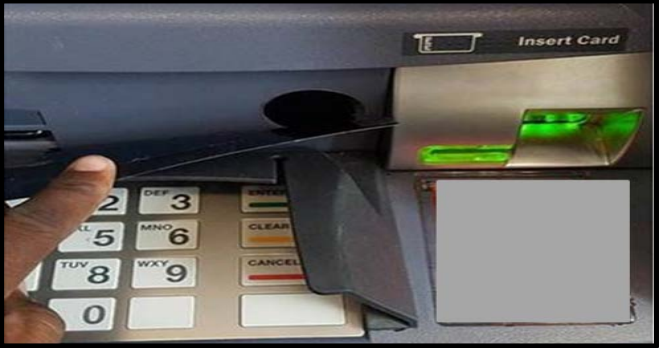
Секретная служба США предупреждает финансовые учреждения о новом всплеске скимминга банкоматов, в ходе которого преступники вырезают отверстия в ATM размером с пирожное. А далее используется комбинация магнитов и медицинских устройств для получения учетных данных клиентов непосредственно из устройства для чтения карт, установленного в банкоматах.

Как пишет исследователь безопасности Брайан Кребс, в распоряжение Секретной службы попало несколько отчетов, описывающих сложную схему скиммига, для осуществления которой злоумышленникам требуются дни.

Этот тип атаки часто описывается как «подслушивание» (eavesdropping), он начинается с того, что преступники используют дрель, чтобы просверлить небольшие отверстия в корпусе банкомата. После этого отверстия маскируют металлической панелью, наклейкой с логотипом банка или инструкцией по использованию ATM.

Преступники будут использовать эти отверстия для подключения к считывателю карт специального устройства с помощью магнита. Часто злоумышленникам в таких атаках помогает эндоскоп, используемый в медицине инструмент. Используя его, преступник может убедиться, что его скиммер подключен к считывателю карт правильно.

Согласно сообщению Секретной службы, злоумышленники маскируют отверстия в банкоматах, а потом выжидают день или два. После этого они прикрепляют стеноп (также встречается термин «лох-камера» или «лохкамера»).

«Задержка, судя по всему, вызвана обходом антискимминговой технологии, которая должна среагировать на сверление», — объясняют в Секретной службе.

Кребс опубликовал видео, в котором показан процесс скимминга банкомата:

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru