



Исходный код сайта Аэрофлот утек в Сеть из-за незащищенного сервера

Исходный код сайта Аэрофлот утек в Сеть из-за незащищенного сервера

Исходный код сайта Аэрофлот утек в Сеть из-за незащищенного сервера

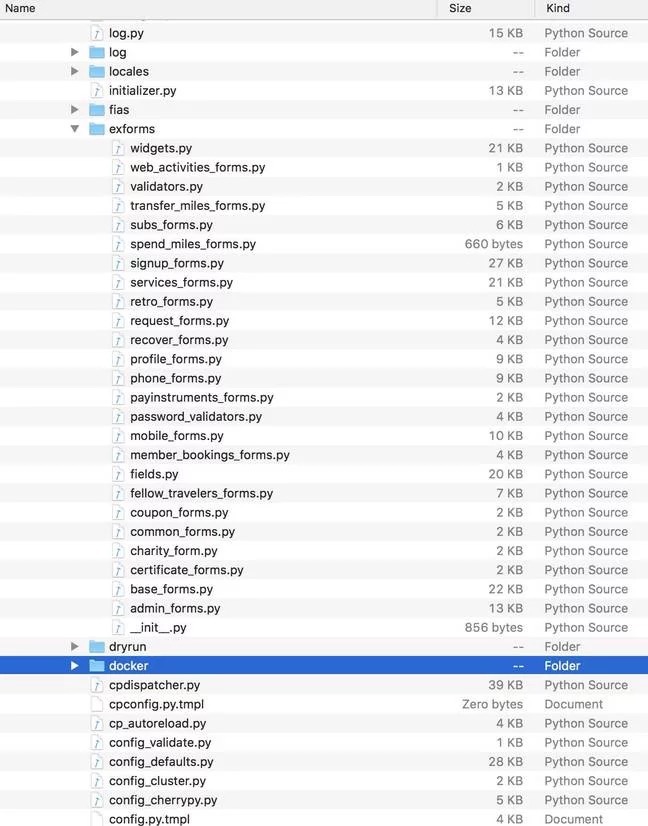
В российской компании «Аэрофлот» кто-то серьезно недосмотрел по части безопасности — в Сеть попали исходные коды сайта aeroflot[.]ru. Оказалось, что сотрудники авиакомпании оставили сервер с реестром контейнеров Docker открытым, на нем содержались сжатые архивы, в которых находился исходный код на Python и текстовые файлы настроек, которые используются для сайта компании.

К счастью, персональные данные клиентов компании не пострадали. Сама «Аэрофлот» на данный момент не предоставила никаких комментариев относительно утечки.

Копии исходного кода и параметров конфигурации уже успели разойтись по Сети. Обнаружившие утечку исследователи решили пока не вдаваться в подробности инцидента в интересах следствия.

Утекшие файлы имеют отношение к функционированию всего сайта «Аэрофлот» — от механизма обработки подарочных сертификатов до выдачи клиентских бонусов. Для злоумышленников, задумавших взломать aeroflot[.]ru, это просто подарок.

Киберпреступники, изучив исходный код, могут найти сотню уязвимостей. После этого они спокойно смогут получить контроль над сайтом и, что более важно, — над платежами клиентов.

Коллеги из The Register поделились скриншотом утекших файлов:

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru