



Российский ботнет имитирует клики пользователей Android

Российский ботнет имитирует клики пользователей Android

Российский ботнет имитирует клики пользователей Android

Исследователи Check Point рассказали о ботнете, который разрабатывает группа русскоговорящих киберпреступников «The Lucy Gang». Злоумышленники распространяют свое детище по схеме Malware-as-a-Service (вредонос-как-услуга, MaaS).

Ботнет получил имя Black Rose Lucy, как говорят эксперты, принцип его работы не отличается от сотни других таких же ботнетов. Black Rose Lucy специализируется на атаках мобильных устройств под управлением операционной системы Android.

Известно, что Android постоянно контролирует поведение приложений, запрашивая у пользователя разрешение на выполнение операций, в которых косвенно или прямо участвуют персональные данные или чувствительные настройки.

Однако Black Rose Lucy научился использовать функцию Android Accessibility Service, с помощью которой он обманом заставляет пользователя разрешить вредоносу совершить действия, приводящие в конечном итоге к запуску злонамеренных файлов APK.

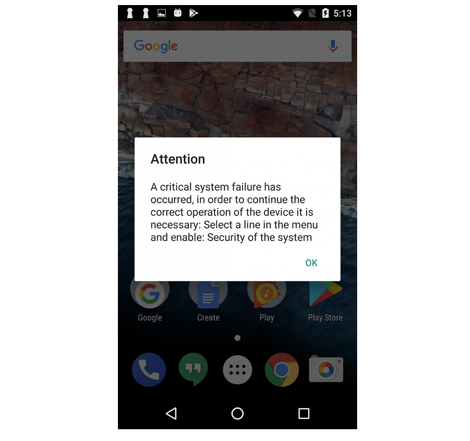
После установки Black Rose Lucy регистрирует себя в качестве сервиса Monitor. Через минуту вредоносная программа отображает владельцу устройства уведомление, в котором утверждается, что система пользователя находится в опасности.

Для решения проблемы юзеру предлагается разрешить использование Android Accessibility Service для приложения «Security of the system».

Далее жертву просят предоставить права администратора Black Rose, после этого вредонос сможет отображать окна поверх других приложений, а также игнорировать настройки оптимизации использования ресурсов батареи.

Ботнет может связываться с командным центром C&C, благодаря этому на зараженное устройство устанавливаются другие вредоносные программы. Вся собранная зловредом информация отправляется также на этот сервер.

Помимо прочего, Black Rose оснащен механизмом определения антивирусных решений, установленных в системе.

Самый интересный момент, который отметили эксперты, — ботнет может имитировать клики пользователя. Именно так вредоносное приложение может устанавливать APK-файлы в системе.

Подпишитесь на новости

В Москве тестируют робота для зарядки электромобилей прямо на парковке

В Москве начали испытывать мобильную зарядную станцию «Росатома»: она подъезжает к припаркованному электромобилю и пополняет батарею. Идея прекрасная: вместо поисков свободного терминала зарядка приезжает к машине. Правда, пока за передвижения робота отвечает инженер с пультом.

Подробности пилота раскрыло издание «Страна Росатом». Испытания проходят совместно с московским Дептрансом на парковке № 9080 у Триумфальной площади.

Внутри станции — накопитель на 74,6 кВт·ч, пиковая мощность зарядки постоянным током достигает 60 кВт. Согласно заявленным характеристикам, батарею электромобиля средней ёмкости можно зарядить с 10 до 90% примерно за полчаса.

После сеанса станция может отправиться к следующей машине, если осталось хотя бы 20 кВт·ч энергии. Если запаса недостаточно — возвращается на собственную подзарядку.

Следующий этап — автономное передвижение и вызов через приложение «Метро Москвы». Ориентироваться станция будет с помощью цифровой карты, компьютерного зрения, стереокамеры, лидара и инерциальной системы. Привязку к GPS разработчики использовать не планируют.

Городские испытания продлятся до конца 2026 года. В 2027-м разработку рассчитывают доработать, сертифицировать и подготовить к серийному производству.

RSS: Новости на портале Anti-Malware.ru