



Российский ботнет имитирует клики пользователей Android

Российский ботнет имитирует клики пользователей Android

Российский ботнет имитирует клики пользователей Android

Исследователи Check Point рассказали о ботнете, который разрабатывает группа русскоговорящих киберпреступников «The Lucy Gang». Злоумышленники распространяют свое детище по схеме Malware-as-a-Service (вредонос-как-услуга, MaaS).

Ботнет получил имя Black Rose Lucy, как говорят эксперты, принцип его работы не отличается от сотни других таких же ботнетов. Black Rose Lucy специализируется на атаках мобильных устройств под управлением операционной системы Android.

Известно, что Android постоянно контролирует поведение приложений, запрашивая у пользователя разрешение на выполнение операций, в которых косвенно или прямо участвуют персональные данные или чувствительные настройки.

Однако Black Rose Lucy научился использовать функцию Android Accessibility Service, с помощью которой он обманом заставляет пользователя разрешить вредоносу совершить действия, приводящие в конечном итоге к запуску злонамеренных файлов APK.

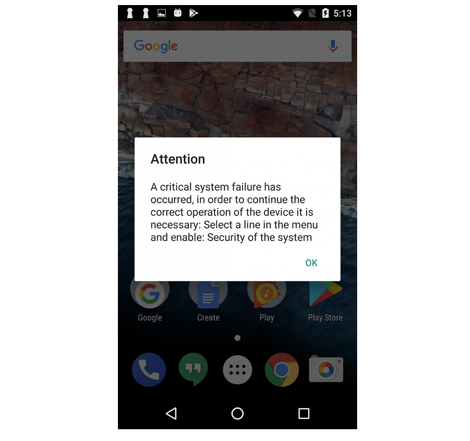
После установки Black Rose Lucy регистрирует себя в качестве сервиса Monitor. Через минуту вредоносная программа отображает владельцу устройства уведомление, в котором утверждается, что система пользователя находится в опасности.

Для решения проблемы юзеру предлагается разрешить использование Android Accessibility Service для приложения «Security of the system».

Далее жертву просят предоставить права администратора Black Rose, после этого вредонос сможет отображать окна поверх других приложений, а также игнорировать настройки оптимизации использования ресурсов батареи.

Ботнет может связываться с командным центром C&C, благодаря этому на зараженное устройство устанавливаются другие вредоносные программы. Вся собранная зловредом информация отправляется также на этот сервер.

Помимо прочего, Black Rose оснащен механизмом определения антивирусных решений, установленных в системе.

Самый интересный момент, который отметили эксперты, — ботнет может имитировать клики пользователя. Именно так вредоносное приложение может устанавливать APK-файлы в системе.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru