



Новый баг Firefox приводит к сбою в работе браузера и системы

Новый баг Firefox приводит к сбою в работе браузера и системы

Новый баг Firefox приводит к сбою в работе браузера и системы

Исследователь в области безопасности обнаружил недостаток, который приводит к сбою в работе браузера Firefox, а иногда и к сбою самой системы, в которой установлен уязвимый интернет-обозреватель.

О проблеме сообщил эксперт Сабри Хаддуш, который на днях также опубликовал информацию о новой CSS-атаке, которая приводит к сбою в работе iPhone.

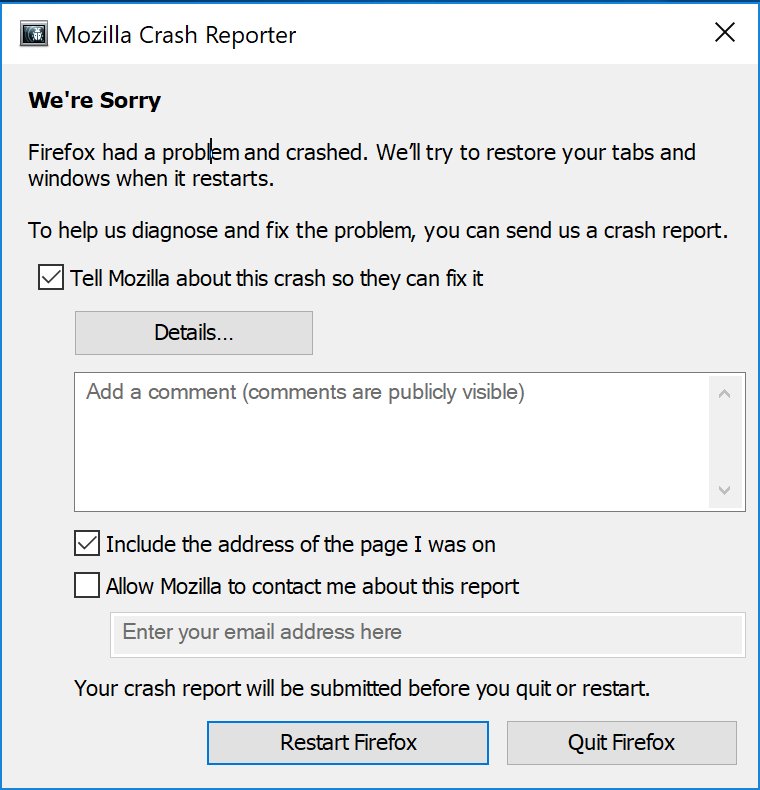
Хаддуш поделился своими наблюдениями в Twitter, уточнив, что баг приводит к проблемам в работе процесса Firefox в системах macOS и Linux. Специалист прикрепил скриншот отчета о сбое в работе программы:

На системах Windows недостаток проявляет себя куда хуже — пользователям приходится осуществлять «жесткую» перезагрузку, так как операционная система полностью зависает и совершенно не реагирует на команды.

Согласно последним наблюдениям, баг присутствует в актуальной стабильной версии Firefox и версии для разработчиков. Код, доказывающий наличие бага, был опубликован (при переходе по ссылке браузер не пострадает) экспертом на GitHub.

Хаддуш недавно занялся изучением WebKit на предмет наличия в нем уязвимостей. Периодически специалист публикует свои выводы. На прошлой неделе Хаддуш Хаддуш пояснил, что сотни вложенных элементов вроде тегов <div> внутри свойства backdrop-filter в CSS могут использовать все ресурсы устройства на iOS и вызвать сбой в ядре (kernel panic).

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru