



Новый баг Firefox приводит к сбою в работе браузера и системы

Новый баг Firefox приводит к сбою в работе браузера и системы

Новый баг Firefox приводит к сбою в работе браузера и системы

Исследователь в области безопасности обнаружил недостаток, который приводит к сбою в работе браузера Firefox, а иногда и к сбою самой системы, в которой установлен уязвимый интернет-обозреватель.

О проблеме сообщил эксперт Сабри Хаддуш, который на днях также опубликовал информацию о новой CSS-атаке, которая приводит к сбою в работе iPhone.

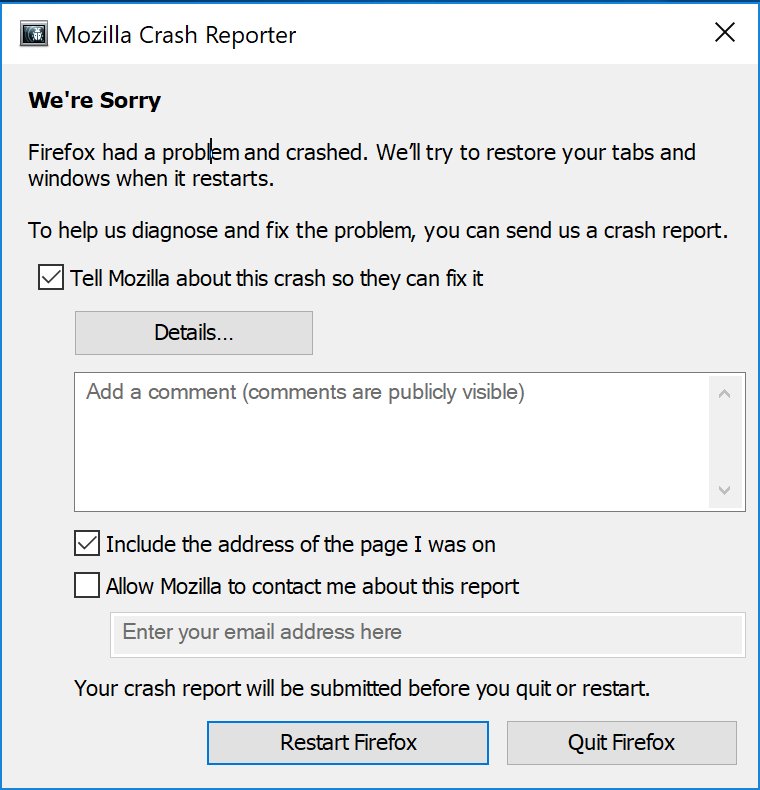
Хаддуш поделился своими наблюдениями в Twitter, уточнив, что баг приводит к проблемам в работе процесса Firefox в системах macOS и Linux. Специалист прикрепил скриншот отчета о сбое в работе программы:

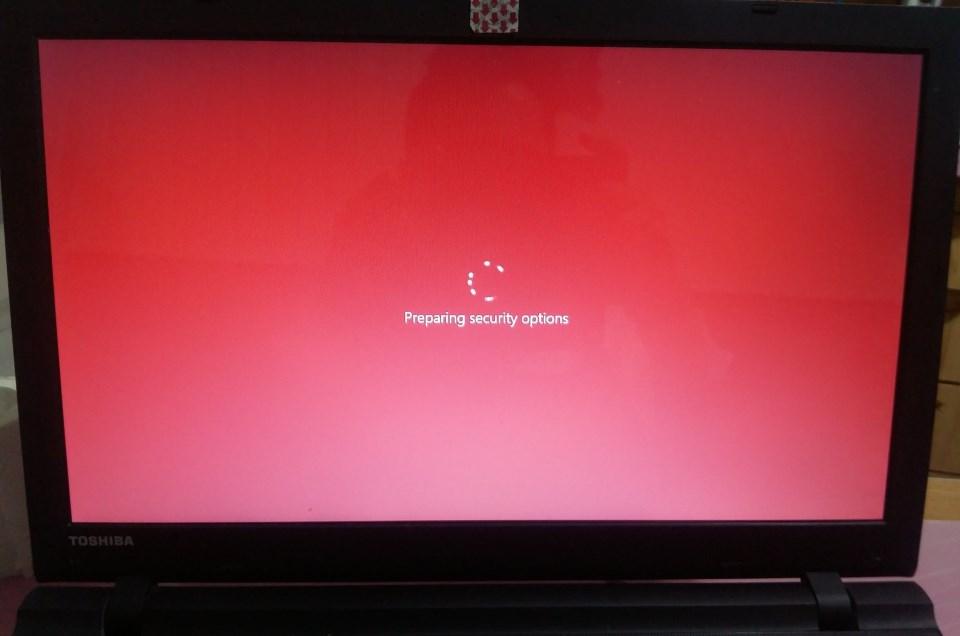
На системах Windows недостаток проявляет себя куда хуже — пользователям приходится осуществлять «жесткую» перезагрузку, так как операционная система полностью зависает и совершенно не реагирует на команды.

Согласно последним наблюдениям, баг присутствует в актуальной стабильной версии Firefox и версии для разработчиков. Код, доказывающий наличие бага, был опубликован (при переходе по ссылке браузер не пострадает) экспертом на GitHub.

Хаддуш недавно занялся изучением WebKit на предмет наличия в нем уязвимостей. Периодически специалист публикует свои выводы. На прошлой неделе Хаддуш Хаддуш пояснил, что сотни вложенных элементов вроде тегов <div> внутри свойства backdrop-filter в CSS могут использовать все ресурсы устройства на iOS и вызвать сбой в ядре (kernel panic).

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru