



Разработчик популярного вредонос-сканера получил 14 лет тюрьмы

Разработчик популярного вредонос-сканера получил 14 лет тюрьмы

Разработчик популярного вредонос-сканера получил 14 лет тюрьмы

37-летний Руслан Бондарс из Латвии был приговорен к 14 годам тюрьмы за создание и поддержание сервиса под названием Scan4You, который позволял создателям вредоносных программ проверять процент детекта своего вредоносного кода. В среде ИБ-экспертов Scan4You принято описывать как «контрантивирус».

Принцип работы Scan4You схож с сервисом VirusTotal — оба собирают различные антивирусные движки и позволяют пользователям просканировать какой-либо файл одновременно этими движками.

Единственное отличие Scan4You от VirusTotal — сервис не отправляет результаты сканирования антивирусным вендорам, о них узнает лишь пользователь, проверяющий файл. Подобные сервисы авторы вредоносных программ использовали уже много лет.

Это хорошая тактика, позволяющая определить количество детектирований вредоносного кода до того, как он будет запущен в реальных кибератаках. Таким образом, злоумышленник становится уже куда лучше осведомлен, что позволяет ему более грамотно планировать свои атаки.

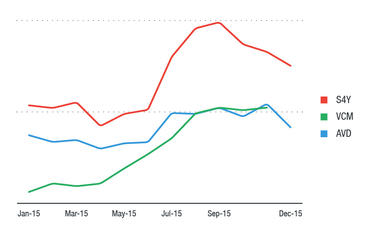
По данным компании Trend Micro, Бондарс запустил Scan4You в 2009 году. Сервис довольно быстро занял позицию самого популярного инструмента для проверки своего вредоносного кода. График ниже отображает популярность Scan4You относительно аналогов:

Бондарс допустил одну крупную ошибку — он заблокировал отправку отчетов о скандирования антивирусным компаниям, однако забыл заблокировать сканирования URL от движка Trend Micro.

Разработчик был арестован в мае прошлого года, теперь ему придется отбывать реальный срок за решеткой.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru