



Windows тайно собирает пароли и письма в системный файл WaitList.dat

Windows тайно собирает пароли и письма в системный файл WaitList.dat

Windows тайно собирает пароли и письма в системный файл WaitList.dat

Если вы один из пользователей компьютера на Windows, оснащенного сенсорным экраном и поддерживающего использование стилуса, высока вероятность того, что на вашем компьютере присутствует некий файл, собирающий конфиденциальные данные за последние месяцы или даже годы.

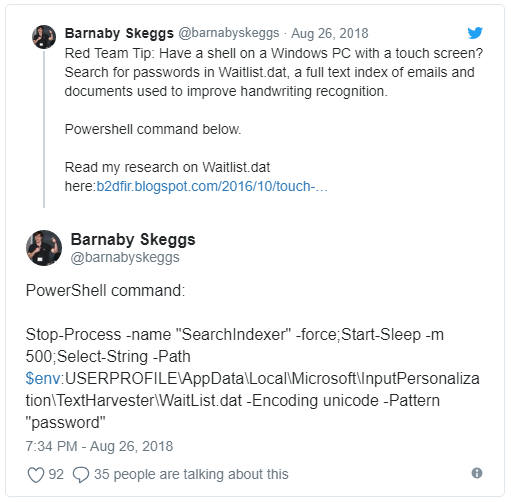
Этот файл имеет имя WaitList.dat, согласно эксперту-кибердетективу Барнаби Скеггсу, его можно найти только на компьютерах с поддержкой сенсорного экрана, на котором пользователь активировал функцию распознавания рукописного ввода. Эта функция автоматически переводит введенные стилусом данные в форматированный текст.

Собственно говоря, эта функция была добавлена в Windows 8, это значит, что файл WaitList.dat существует уже приличное количество лет. Роль этого файла заключается в хранении текста, который помогает Windows улучшить функцию распознания рукописного ввода.

Таким образом, Windows может предлагать исправления для определенных слов, которые пользователь использует чаще всего.

«После активации соответствующей функции текст из каждого документа и электронной почты, который индексируется службой Windows Search Indexer, сохраняется в файле WaitList.dat. Это значит, что данные из всех текстовых файлов, найденных на компьютере, таких как электронные письма или документы Office, собраны внутри файла WaitList.dat», — сказал Скеггс.

«И это не только метаданные, но и сам текст».

Эксперт также объясняет, что наличие подобного файла может стать просто подарком для злоумышленников, которым удалось проникнуть на компьютер пользователя. Вместо того чтобы собирать пароли по браузерам и диспетчерам паролей, атакующие могу просто обратиться к файлу WaitList.dat.

Искать пароли киберпреступники могут с помощью простых команд PowerShell.

Сам файл находится по следующему адресу:

C:\Users\%User%\AppData\Local\Microsoft\InputPersonalization\TextHarvester\WaitList.dat

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru