



Брешь во всех современных компьютерах раскрывает зашифрованные данные

Брешь во всех современных компьютерах раскрывает зашифрованные данные

Брешь во всех современных компьютерах раскрывает зашифрованные данные

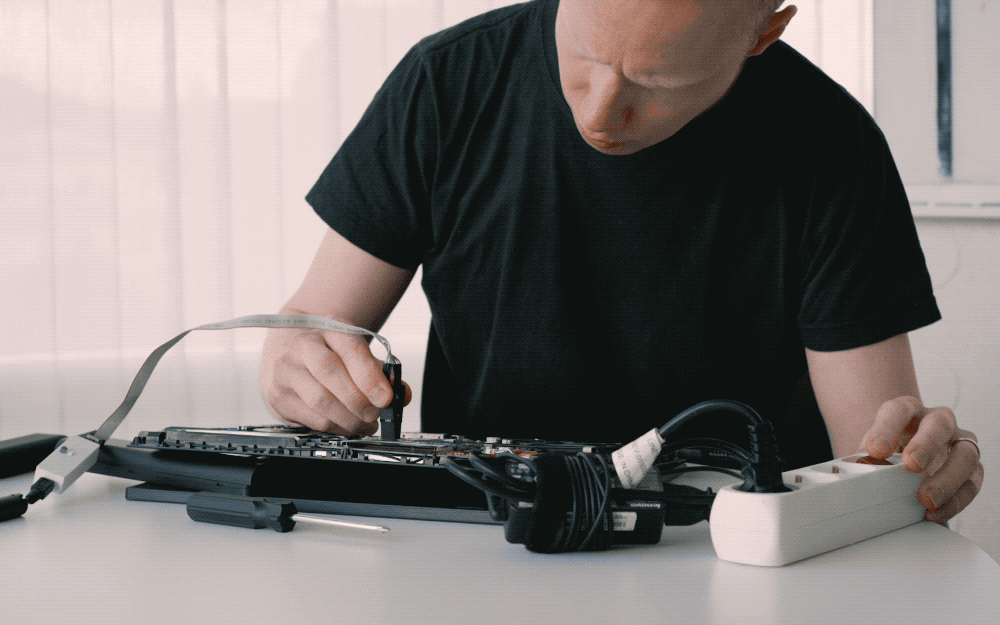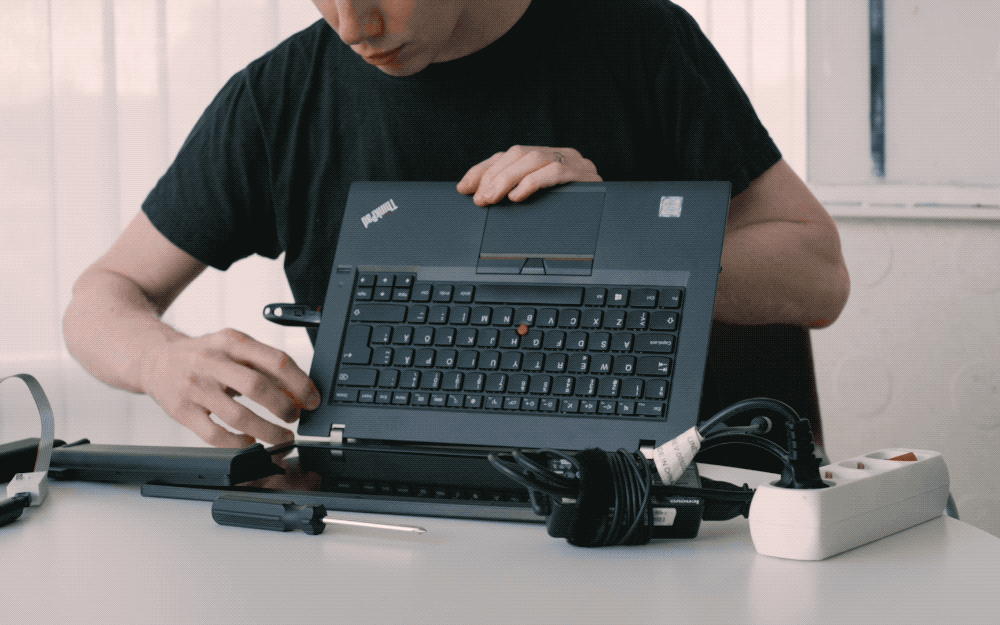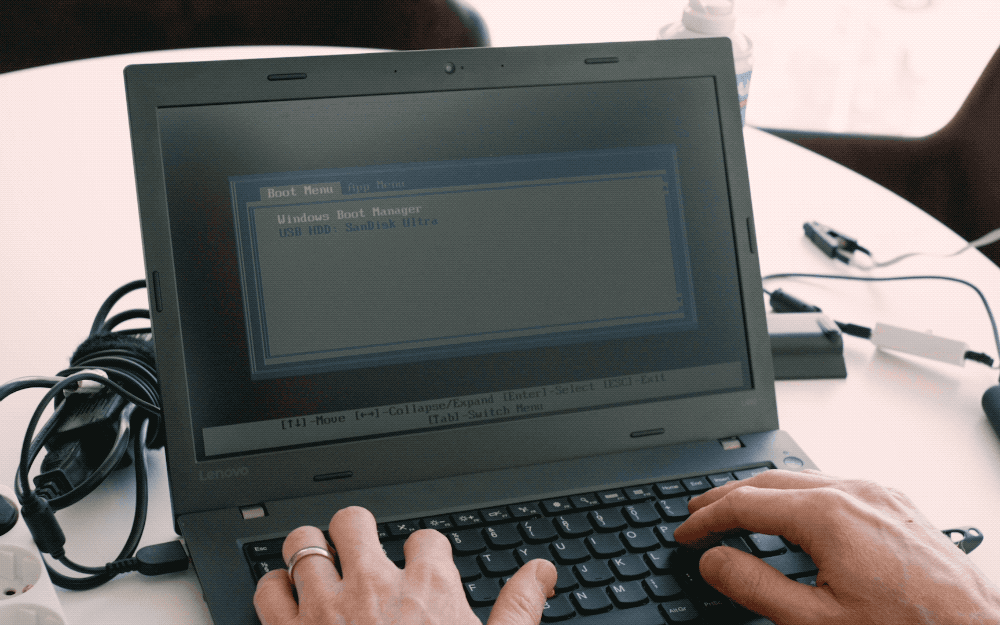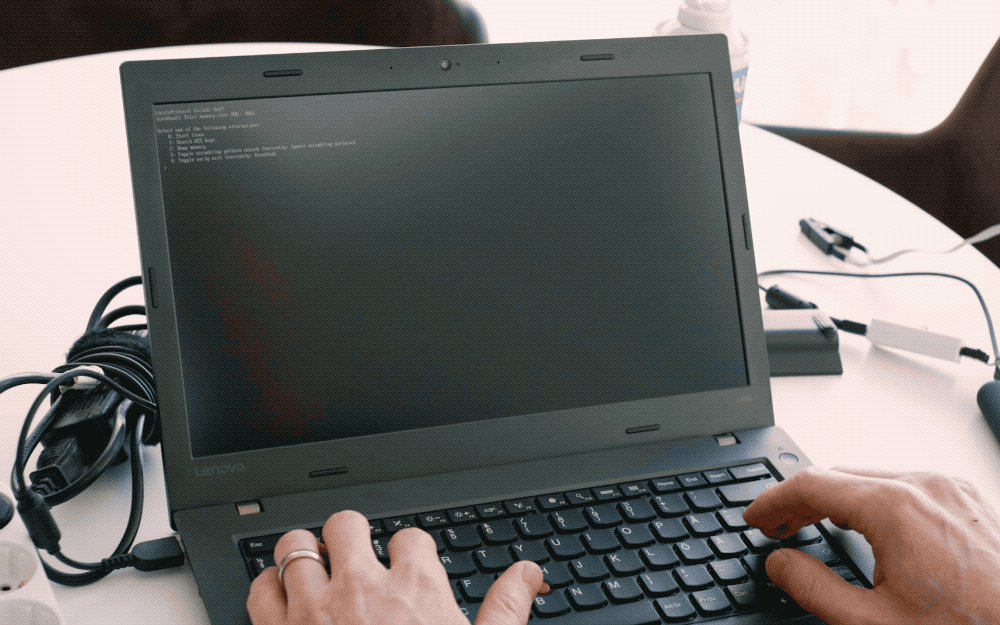
Большинство современных компьютеров, даже те, в которых предусмотрено шифрование диска, уязвимы для нового вида атаки, которая позволяет злоумышленникам украсть конфиденциальные данные за считанные минуты. Об этом в среду заявили специалисты компании F-Secure.

В F-Secure утверждают, что ни одна из существующих мер безопасности, которые реализованы в современных прошивках, не смогла противостоять новой атаке. Каждый протестированный исследователями ноутбук оказался уязвим.

Олле Сегердаль, работающий главным консультантом по безопасности в F-Secure, заявил, что уязвимость затрагивает практически все ноутбуки и десктопные компьютеры. Под угрозой пользователи систем Windows и macOS.

Новый эксплойт построен на основе всем знакомой атаки методом холодной перезагрузки (cold boot attack). Киберпреступники уже давно используют эту технику для кражи данных пользователей.

Современные компьютеры перезаписывают свою память в момент, когда устройство выключается, это позволяет избежать прочтения данных. Однако Сегердаль и его команда нашли способ отключить процесс перезаписи, что позволило провести атаку cold boot attack.

«Конечно, такая методика потребует дополнительных шагов, однако брешь достаточно легко проэксплуатировать. Удивительно, что киберпреступники еще не взяли эту схему на вооружение», — объясняет эксперт.

«Мы убеждены, что любой, чьей задачей была кража данных с ноутбука, уже пришел к тем же выводам, к которым пришли мы».

Ни для кого не секрет, что у имеющего физический доступ злоумышленника гораздо больше шансов украсть информацию с вашего устройства. Именно поэтому многие используют шифрование диска — BitLocker на Windows или FileVault на macOS.

Но исследователи утверждают, что эти меры все равно не спасут вас от кражи данных, так как новый метод атаки обходит эти защитные функции.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru