



Вредонос Kronos эксплуатирует баг в Office для кражи банковских данных

Вредонос Kronos эксплуатирует баг в Office для кражи банковских данных

Вредонос Kronos эксплуатирует баг в Office для кражи банковских данных

Kronos, также известный как «отец Zeus», представляет собой сложную вредоносную программу, которая может стать причиной многих проблем. Впервые Kronos был обнаружен в 2014 году на киберпреступных российских форумах, его продавали за $7000 (или пробная версия на неделю за $1000). За эту сумму разработчики обещают постоянно обновлять вредонос, оснащая его новыми функциями. И теперь исследователи компании Securonix сообщили, что Kronos получил одно из долгожданных серьезных обновлений.

Securonix опубликовала новое исследование вредоноса Kronos, а точнее его последнего экземпляра, известного также как Osiris. Именно эта версия была обнаружена в июле этого года.

Три отдельные вредоносные кампании, в которых используется Kronos, уже действуют на территории Германии, Японии и Польши. Вся цепочка заражения начинается с фишинга, а также с наборов эксплойтов вроде RIG.

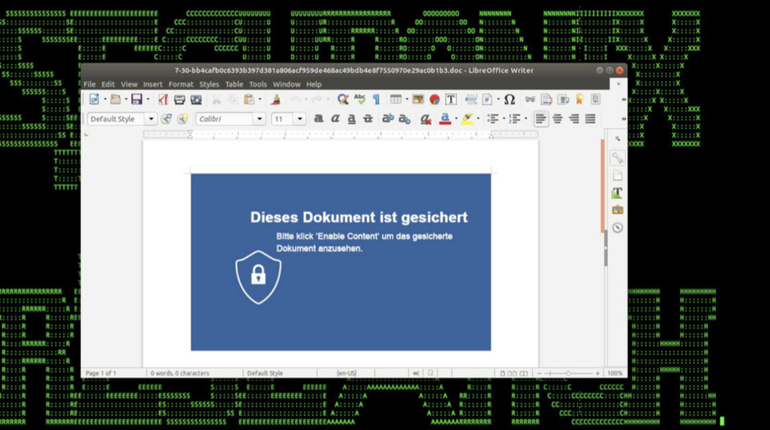
Вредоносные электронные письма содержат специально созданные документы Microsoft Word (также были замечены вложения RTF). Файлы содержат макросы, которые запускают обфусцированные VB-команды.

В ходе заражения эксплуатируется уязвимость CVE-2017-11882, которая затрагивает компонент редактора Microsoft Office Equation. Сама брешь была обнаружена в 2017 году. Если целевая система не была пропатчена, атака позволит злоумышленнику выполнить произвольный код.

Новый вариант вредоносной программы также активно использует сеть Tor, именно за ней прячется командный сервер C&C зловреда. Чтобы связаться с центром, Kronos подключается к нескольким узлам Tor, которые расположены в разных странах.

Некоторые версии также поддерживают дистанционное управление через кастомную библиотеку LibVNCServer.

После запуска в зараженной системе Kronos пытается красть данные из разных источников. Кроме этого, вредонос модифицирует реестр Windows, чтобы внедрить вредоносный код в процессы браузеров. Таким образом, при посещении банковских сайтов будет выполнена атака вида man-in-browser.

Настройки безопасности браузера Firefox также могут быть модифицированы вредоносом.

Конечная цель — получить банковские данные зараженного пользователя. Последние конфигурации вредоносного скрипта периодически подгружаются с командного сервера.

Чтобы обеспечить себе запуск на зараженной машине, зловред копирует себя в папку C: \Users\%\AppData\Roaming вместе с исполняемыми файлами Tor и вредоносными DLL. Также программа записывает себя в пункт автозапуска.

Подпишитесь на новости

Клиентов российских ЦОДов могут отключать ради сервисов из белых списков

Оплаченный сервер может оказаться недостаточно веским аргументом: российские дата-центры могут обязать отключать неприоритетных клиентов, если мощности понадобятся сервисам из белых списков. Такой механизм обсуждают на случай потери части инфраструктуры.

Об инициативе узнал РБК от трёх источников в ИТ-отрасли. Обсуждение прошло на совещании в Минцифры 6 ноября.

Основа — указ президента о резервировании 10% площадей и мощностей ЦОДов. После решения специальной подкомиссии предоставить ресурсы потребуется в течение суток. Если свободного места не хватит, рассматривается отключение действующих клиентов.

По данным источников, такие отключения предлагают признавать форс-мажором. А невыполнение требований может стать основанием для введения временного управления дата-центром.

Требования предполагается распространить на коммерческие ЦОДы, включая площадки, обслуживающие одновременно внешних клиентов и собственные системы. Корпоративные дата-центры исключительно для внутренних нужд и пострадавшие площадки, по словам собеседников издания, под них не подпадут.

За само резервирование платить не планируют — только за фактически затребованное размещение. Участники рынка предупреждают: освободить мощности и перенести системы за сутки без подготовки крайне сложно.

В Минцифры подчёркивают, что механизм ещё прорабатывается вместе с экспертами и рынком.

RSS: Новости на портале Anti-Malware.ru